
 TRAE-AI编程



OpenAI 沙箱安全
2026-11-06 14:59 更新
智能体生成的代码可以访问执行环境可用的文件、凭证与网络。
隔离工作负载
在虚拟机等隔离计算环境运行工作。不能共享数据的用户或工作负载使用不同环境,并为应用或工作负载创建专用OpenAI项目。
限制网络访问
出站流量只允许访问获准端点,包括执行器必需主机。按连接实际发起位置配置:
- 执行器MCP:从自己的执行环境连接,允许它访问所需服务器。
- 远程MCP:由OpenAI服务连接,端点必须对该服务可达。
连接选项见 MCP工具。
分离凭证
应用密钥通过 api.agents.read 和 api.agents.write 管理会话,通过 api.responses.write 进行推理;管理凭证库时再增加 api.vaults.read、api.vaults.write。
给执行器单独的环境密钥,作为 CODEX_API_KEY。它只允许连接环境,不能授权其他API操作。配置见执行器认证。
智能体代码仍能读取环境密钥,因此应用API密钥必须留在环境外。不要把密钥写入镜像、源代码或日志,必要时轮换或撤销。
代理第三方访问
第三方凭证留在执行环境外。OpenAI托管沙箱的API请求可使用凭证库秘密环境变量:代码使用占位值,网络代理只对批准主机注入真实秘密。
自托管环境需由你提供可信代理或服务器,在环境外注入秘密。函数工具把凭证留在处理调用的应用中,只返回结果。
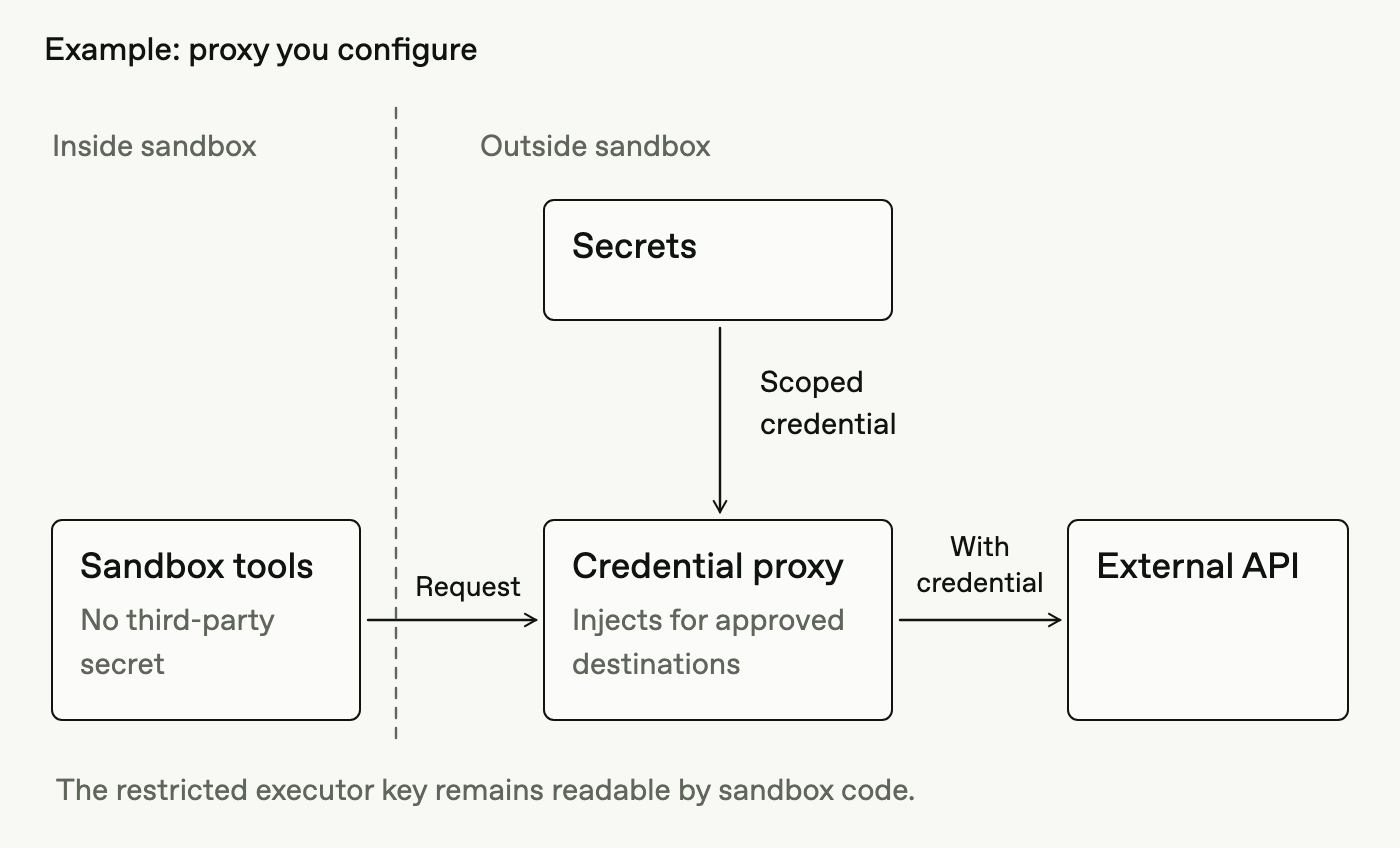
长期凭证存放在秘密管理服务。把保存的秘密直接注入环境,仍会暴露给智能体代码。定期轮换,怀疑泄露时立即撤销。
审查智能体操作
设置会话级 review: "auto_review",可通过自动审查批准或拒绝受支持的请求。仍须保留环境的网络限制与凭证控制,自动审查不能替代它们。
自动审查会应用以工作区写入权限为基准、限制网络访问的权限配置。使用标准执行器时,容器必须支持沙箱隔离,并允许 Codex 创建沙箱。详见执行环境前置条件。
浏览器网站源访问批准和登录仍须由应用现有处理程序完成,详见计算机使用。
以上内容是否对您有帮助:
















更多建议: