 TRAE-AI编程

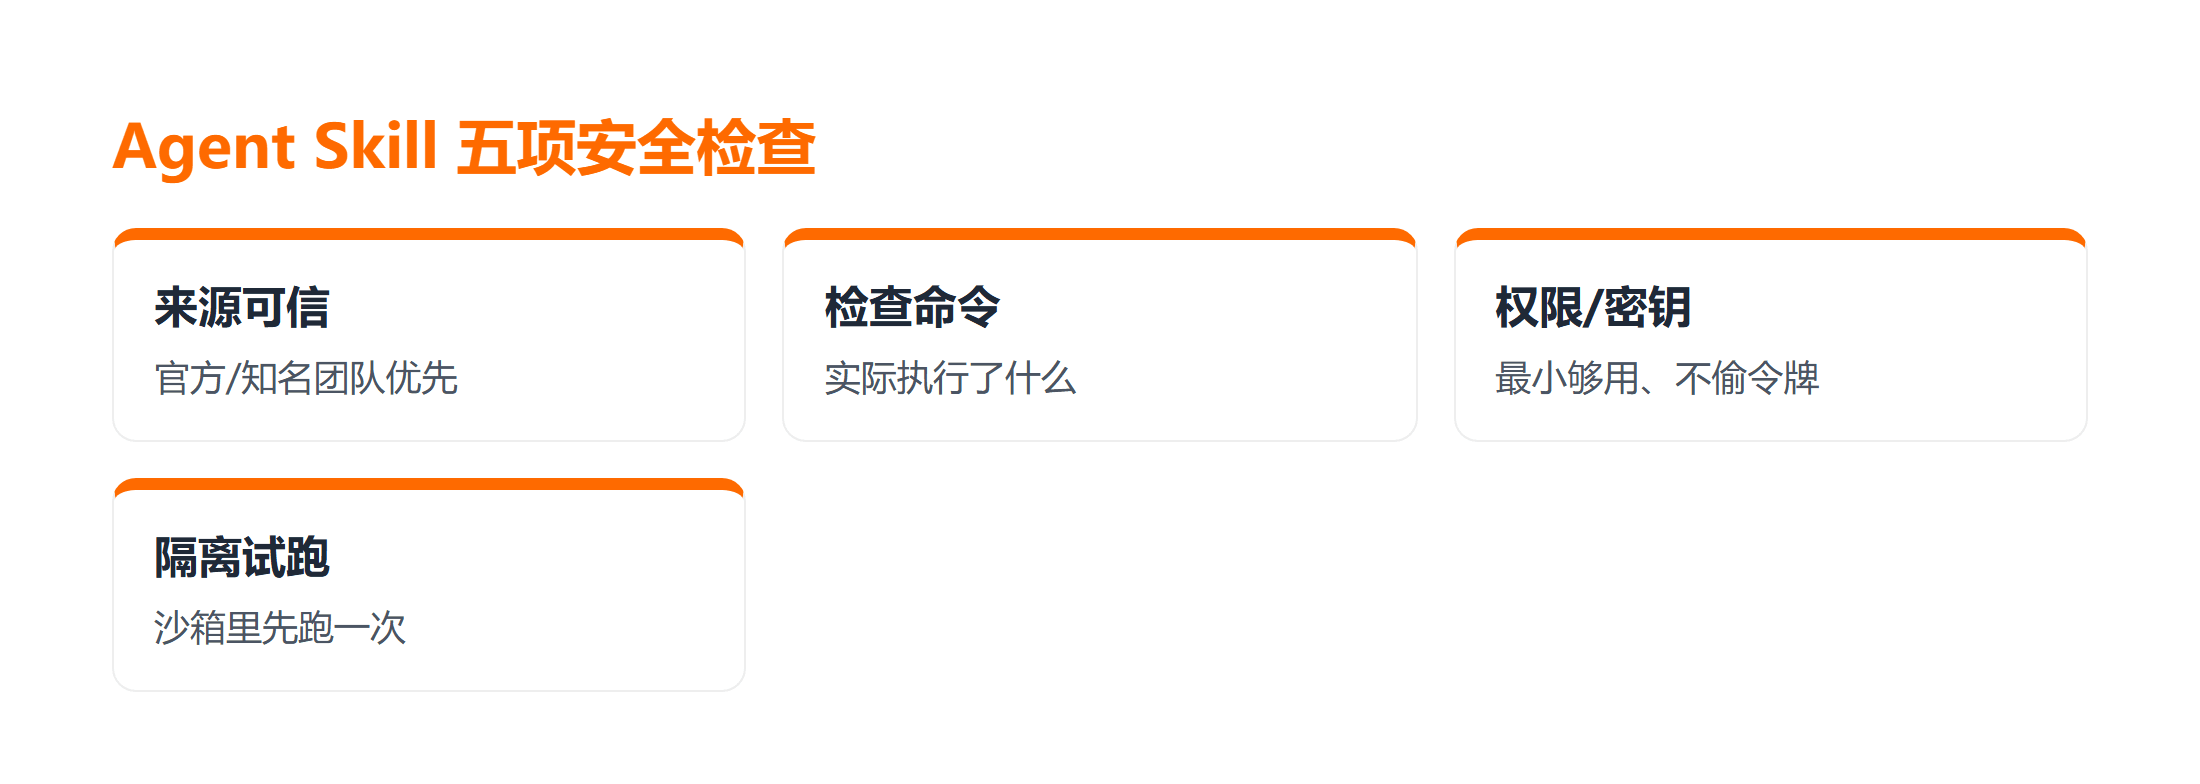
安装一个 Agent Skill 之前,先做五项安全检查:看来源是否可信、读它实际会执行什么、确认权限范围、核对密钥怎么处理、最后在隔离环境试跑一次。本文把这套检查清单讲清楚,让你放心扩展 AI 编程能力。
你刷到一个「超好用的 Agent Skill」,介绍说能自动帮你跑测试、改代码、发邮件。心动想装,但又怕它偷偷执行危险操作、把密钥传出去。这种担心很合理:Agent Skill 本质是「别人写的一段可自动执行的指令和脚本」,装错了确实有风险。今天这篇文章,编程狮就把 Agent Skill 安全审核这件事讲透。
一、先弄清 Agent Skill 会拿到什么
Agent Skill 不是普通插件,它会随着你的 AI 编程助手一起运行,通常能读你的文件、执行命令、访问网络。正因为它能力强,安装前的 AI 技能审核才不能省。把「能不能装」当成「要不要信任一段会自动运行的代码」来判断,思路就清楚了。
⚠️ 注意:任何让你「关掉安全提示再安装」「绕过沙箱运行」的 Skill,都该直接划掉。正常的技能不需要你主动削弱防护。
想了解主流平台的技能机制,可以先过一遍 Claude Code Agent Skills 教程,看一个最小可用的技能长什么样。
二、检查一:来源可信度
第一步永远看「谁写的、从哪里下载」。官方市场、知名团队维护的技能,比来路不明的网盘压缩包可靠得多。
- 优先选有公开仓库、有版本历史、有维护者的技能;
- 对个人发布的技能,看 issue 区和更新频率,长期无人维护的要谨慎;
- 来历不清、只在群聊里转发的「一键包」,不建议直接装。
如果分不清不同平台的技能格式,Codex Skills 教程 里有对比说明,能帮你建立基本判断。
三、检查二:它会执行什么命令
真正决定风险高低的,是技能在背后跑了什么。安装前尽可能读一遍它的说明文件和脚本。
- 看它是否要执行 shell 命令,具体是哪些命令;
- 看它是否访问网络、会上传哪些数据;
- 看它是否修改你的项目文件,改动范围是哪一块。
涉及插件加载机制的细节,可以查 Codex 插件参考,理解插件是怎么被加载和调用的。这一步不用逐行读代码,但至少要确认「它声明的功能」和「它要的权限」对得上。顺带提醒:看命令时别只盯着 shell,也要看它会不会动你的项目文件——有些技能表面只「读配置」,实际会改写依赖或环境变量,这种都要按高危对待。
四、检查三与四:权限范围与密钥处理
权限范围决定了一旦出事,影响面有多大;密钥处理决定了你的凭据会不会泄露。两项一起看。
需要确认的问题:
1. 这个技能要求的权限,是否明显超出它的功能?(例如一个「格式化代码」的技能却要网络读写权限)
2. 它会不会读取环境变量、配置文件里的令牌?
3. 如果要用密钥,是让你自己填,还是它会自动抓取全局凭据?
合理的技能会「最小权限」:只申请它真正需要的那一点能力。凡是索要过高权限、又解释不清用途的,都该警惕。安装流程本身可参考 Codex 安装参考,看清每一步在做什么。
五、检查五:隔离试跑再常态化
前四项都过关,也别急着在主力项目里直接用。先做一次隔离试跑。
- 在一个临时目录、用一份无关紧要的样例项目运行;
- 打开沙箱或受限网络,观察它真实的读写和联网行为;
- 确认输出符合预期、没有偷偷改动无关文件,再考虑正式启用。
| 检查项 | 重点确认 | 危险信号 |
|---|---|---|
| 来源 | 作者、仓库、维护 | 来路不明、无维护 |
| 命令 | 实际执行内容 | 权限远超功能 |
| 权限 | 最小够用 | 索要过高权限 |
| 密钥 | 不自动抓凭据 | 静默读取令牌 |
| 试跑 | 隔离环境验证 | 拒绝沙箱运行 |
做完这五项,你基本就能判断一个 Agent Skill 安全与否,而不是靠运气。
检查项怎么排优先级
五项里最该先卡的是「来源」和「命令」。来源不可信,后面都不用看;来源可信但命令会删你文件、偷你令牌,同样不能装。权限和密钥是「加剧风险」的项——前两项过关了,再看它是不是索取了远超功能的权限、会不会静默读你的环境变量。
试跑是最后一道,但绝不能省。前四项都漂亮的技能,也可能在真实运行里出现文档没写的行为,隔离试跑能把这些「文档之外的动作」抓出来。把优先级记成「来源 → 命令 → 权限/密钥 → 试跑」,审起来就不乱。
装完不是结束:长期维护
AI 技能审核不是装的那一刻做一次就完事。技能会更新,更新可能引入新权限、新联网行为。建议你对自己主力环境里的技能做个清单:记下来源、安装时间、当时审到的权限范围。下次它提示更新时,重新过一遍这五项,尤其是「命令有没有变多」「权限有没有扩权」。
另外,给不同项目用不同的隔离环境更稳:主力项目一套、实验项目一套,互不干扰。这样即使某个技能出问题,影响面也被限制在实验环境里。
总结
Agent Skill 能不能装,核心是「把它当作会自动运行的代码来审」。五项检查依次是:看来源可信度、读它执行的命令、核对权限范围、确认密钥处理方式、最后在隔离环境试跑。凡是要求你关掉防护、索要过高权限、又解释不清用途的,都该直接放弃。
要点带走:
- 来源可信是前提,来路不明不装;
- 权限要最小够用,别信过度索取;
- 正式启用前务必隔离试跑一次。
下一步可以看怎么给自己的 AI 编程环境配置沙箱与权限白名单,把「试跑」也自动化、常态化。
延伸学习
想把这块知识系统补齐,可以按这个顺序来:
- 先过一遍 TRAE AI 开发实战课程,在真实项目里理解 AI 编程工作流;
- 想看安全审查实操,翻 AI 编程代理第三方 Skill 安全审查;
- 概念入门可看 Agent Skills 是什么最小案例。
常见问题
Q:怎么快速判断一个 Skill 是否危险?
A:先看来源是否可信,再读它声明的命令和权限是否匹配功能。凡是要求关闭沙箱、索要远超功能的权限、又解释不清用途的,基本可以直接放弃。
Q:试跑一定要用隔离环境吗?
A:强烈建议。隔离环境能让你在不影响主力项目、限制网络的情况下,观察技能真实的读写和联网行为。确认干净后再正式启用,是成本最低的一道保险。
Q:Skill 索要网络权限正常吗?
A:要看功能。一个需要联网查文档、调接口的技能要网络权限可以理解,但要确认它访问的是哪些地址、会上传什么。如果只是本地格式化代码却要联网读写,就属于危险信号。