
 TRAE-AI编程

当你想用文心一言把一句“查一下最近一周下单金额大于一百的用户”直接变成可执行的 SQL,最危险的一步不是模型写错了语法,而是你把模型吐出的字符串和用户传进来的参数直接拼在一起执行。文心一言生成 SQL,是指用大模型把自然语言转成查询语句;而 SQL 注入风险,指的是恶意或意外的输入借拼接钻进语句结构,改写了你本意要查的东西。稳住这件事的关键,永远是“让模型决定查什么,让代码绑定查的是谁”。
本文基于 Python 3.11 + MySQL 8 的环境验证,覆盖三条防线:参数化查询彻底杜绝拼接、让模型只产出字段与结构而非值、对生成结果做白名单与权限最小化。每种都给可直接复制的代码和返回结果,并讲清适用边界,以及把模型输出直接拼字符串、放任模型替你取值、用高权限账号执行三个常见错误。看完你既能享受 AI 生成 SQL 的省力,又不把数据库大门敞开。
一、先搞清楚风险到底出在哪
SQL 注入的本质,是把“数据”当成了“指令”。当用户名是 x' OR '1'='1 这种字符串被直接拼进查询,它从“要查的值”变成了“永远为真的条件”,整张表就被拖出来了。
用一句白话讲:只要 SQL 里有一段是“字符串相加”得到的,而其中一部分来自外人输入,这段 SQL 就不再完全由你掌控。
1.1 文心一言场景下为什么更隐蔽
模型生成的 SQL 往往带动态表名、动态排序字段,这些恰恰没法用普通占位符参数化,于是开发者图省事就直接拼接,注入口就这么开了。先补一下 SQL 教程 里关于 DML 与 DDL 的基础,能少踩很多坑。
⚠️ 注意:模型本身不会“故意注入”,但模型也分不清你传进来的参数到底是正常值还是攻击载荷。判断安全与否的责任,永远在调用方代码,不在模型。
1.2 常见误解
有人以为“模型生成的 SQL 看起来正常就安全”。其实一次正常不代表次次正常,用户换种输入方式就可能击穿。安全靠的是代码结构,不靠肉眼 review 每一条生成结果。
二、防线一:参数化查询,彻底不拼接
这是最硬的一条:凡是值,都用占位符交给驱动绑定,绝不在 Python 里做字符串格式化。
import mysql.connector

def query_orders(min_amount: float, days: int):
    conn = mysql.connector.connect(
        host="127.0.0.1", user="readonly", password="***", database="shop"
    )
    cur = conn.cursor()
    sql = (
        "SELECT user_id, amount FROM orders "
        "WHERE amount > %s AND created_at >= DATE_SUB(NOW(), INTERVAL %s DAY)"
    )
    cur.execute(sql, (min_amount, days))   # 值由驱动绑定,不进 SQL 文本
    return cur.fetchall()
上面这段做的是用 %s 占位符把用户值交给 MySQL 驱动绑定,值永远不会被当作 SQL 语法解析。执行后你应该看到只返回满足条件的行,即使用户传进 min_amount 是奇怪字符串也不会越权。需要更细的语法细节可以查 MySQL 教程。这种预编译机制(prepared statement)会把 SQL 模板先发给数据库检查语法,再把值单独绑定,所以即使用户输入 x' OR '1'='1 也只会被当成数据。实际运行时建议你先用一个恶意字符串做预期测试,确认它真的查不到越权行;若失败,多半是某处仍偷偷做了字符串拼接,按报错把那一行改成占位符即可修复。表结构约定参考 MySQL8 教程。
三、防线二:让模型只产出结构与字段,值由代码给
当排序字段、时间粒度这种“非值部分”也必须动态时,别让模型直接生成整句,而是让它只返回字段名白名单里的项,再在代码里映射。
ALLOWED_SORT = {"amount": "amount", "created_at": "created_at", "user_id": "user_id"}

def safe_sort(model_field: str) -> str:
    # 模型只返回字段 key,代码负责映射,杜绝任意列名注入
    return ALLOWED_SORT.get(model_field, "created_at")
💡 小提示:把“模型能决定的范围”缩到最小——它可以说“按金额排”,但真正写进 SQL 的列名必须由你的白名单常量决定。列名、表名无法参数化,只能靠枚举约束。
这条防线配合 MySQL 速查手册 里列出的函数名,可以避免模型顺手编出一个并不存在的函数导致执行失败或行为偏移。
把"模型只返回字段、代码做映射"固化成约定后,每次生成 SQL 都先检查返回的是不是白名单里的列名;若失败,说明模型越界给了任意列,直接回落默认列即可。生产环境运行这类查询前,建议用只读账号做一轮预期验证,确认不会误删或误改,再决定是否放开权限。
四、防线三与横向对比
第三条防线是“就算前两条有疏漏,也不至于出大事”:用只读账号、限制可访问的库表、对生成 SQL 做关键字黑名单校验。
| 防线 | 拦住什么 | 优点 | 代价 |
|---|---|---|---|
| 参数化查询 | 值注入 | 根治拼接风险 | 动态列名仍要另处理 |
| 结构白名单 | 列名/表名注入 | 覆盖参数化盲区 | 需维护枚举 |
| 权限最小化 | 越权与破坏 | 兜底最后一道 | 需分账号部署 |
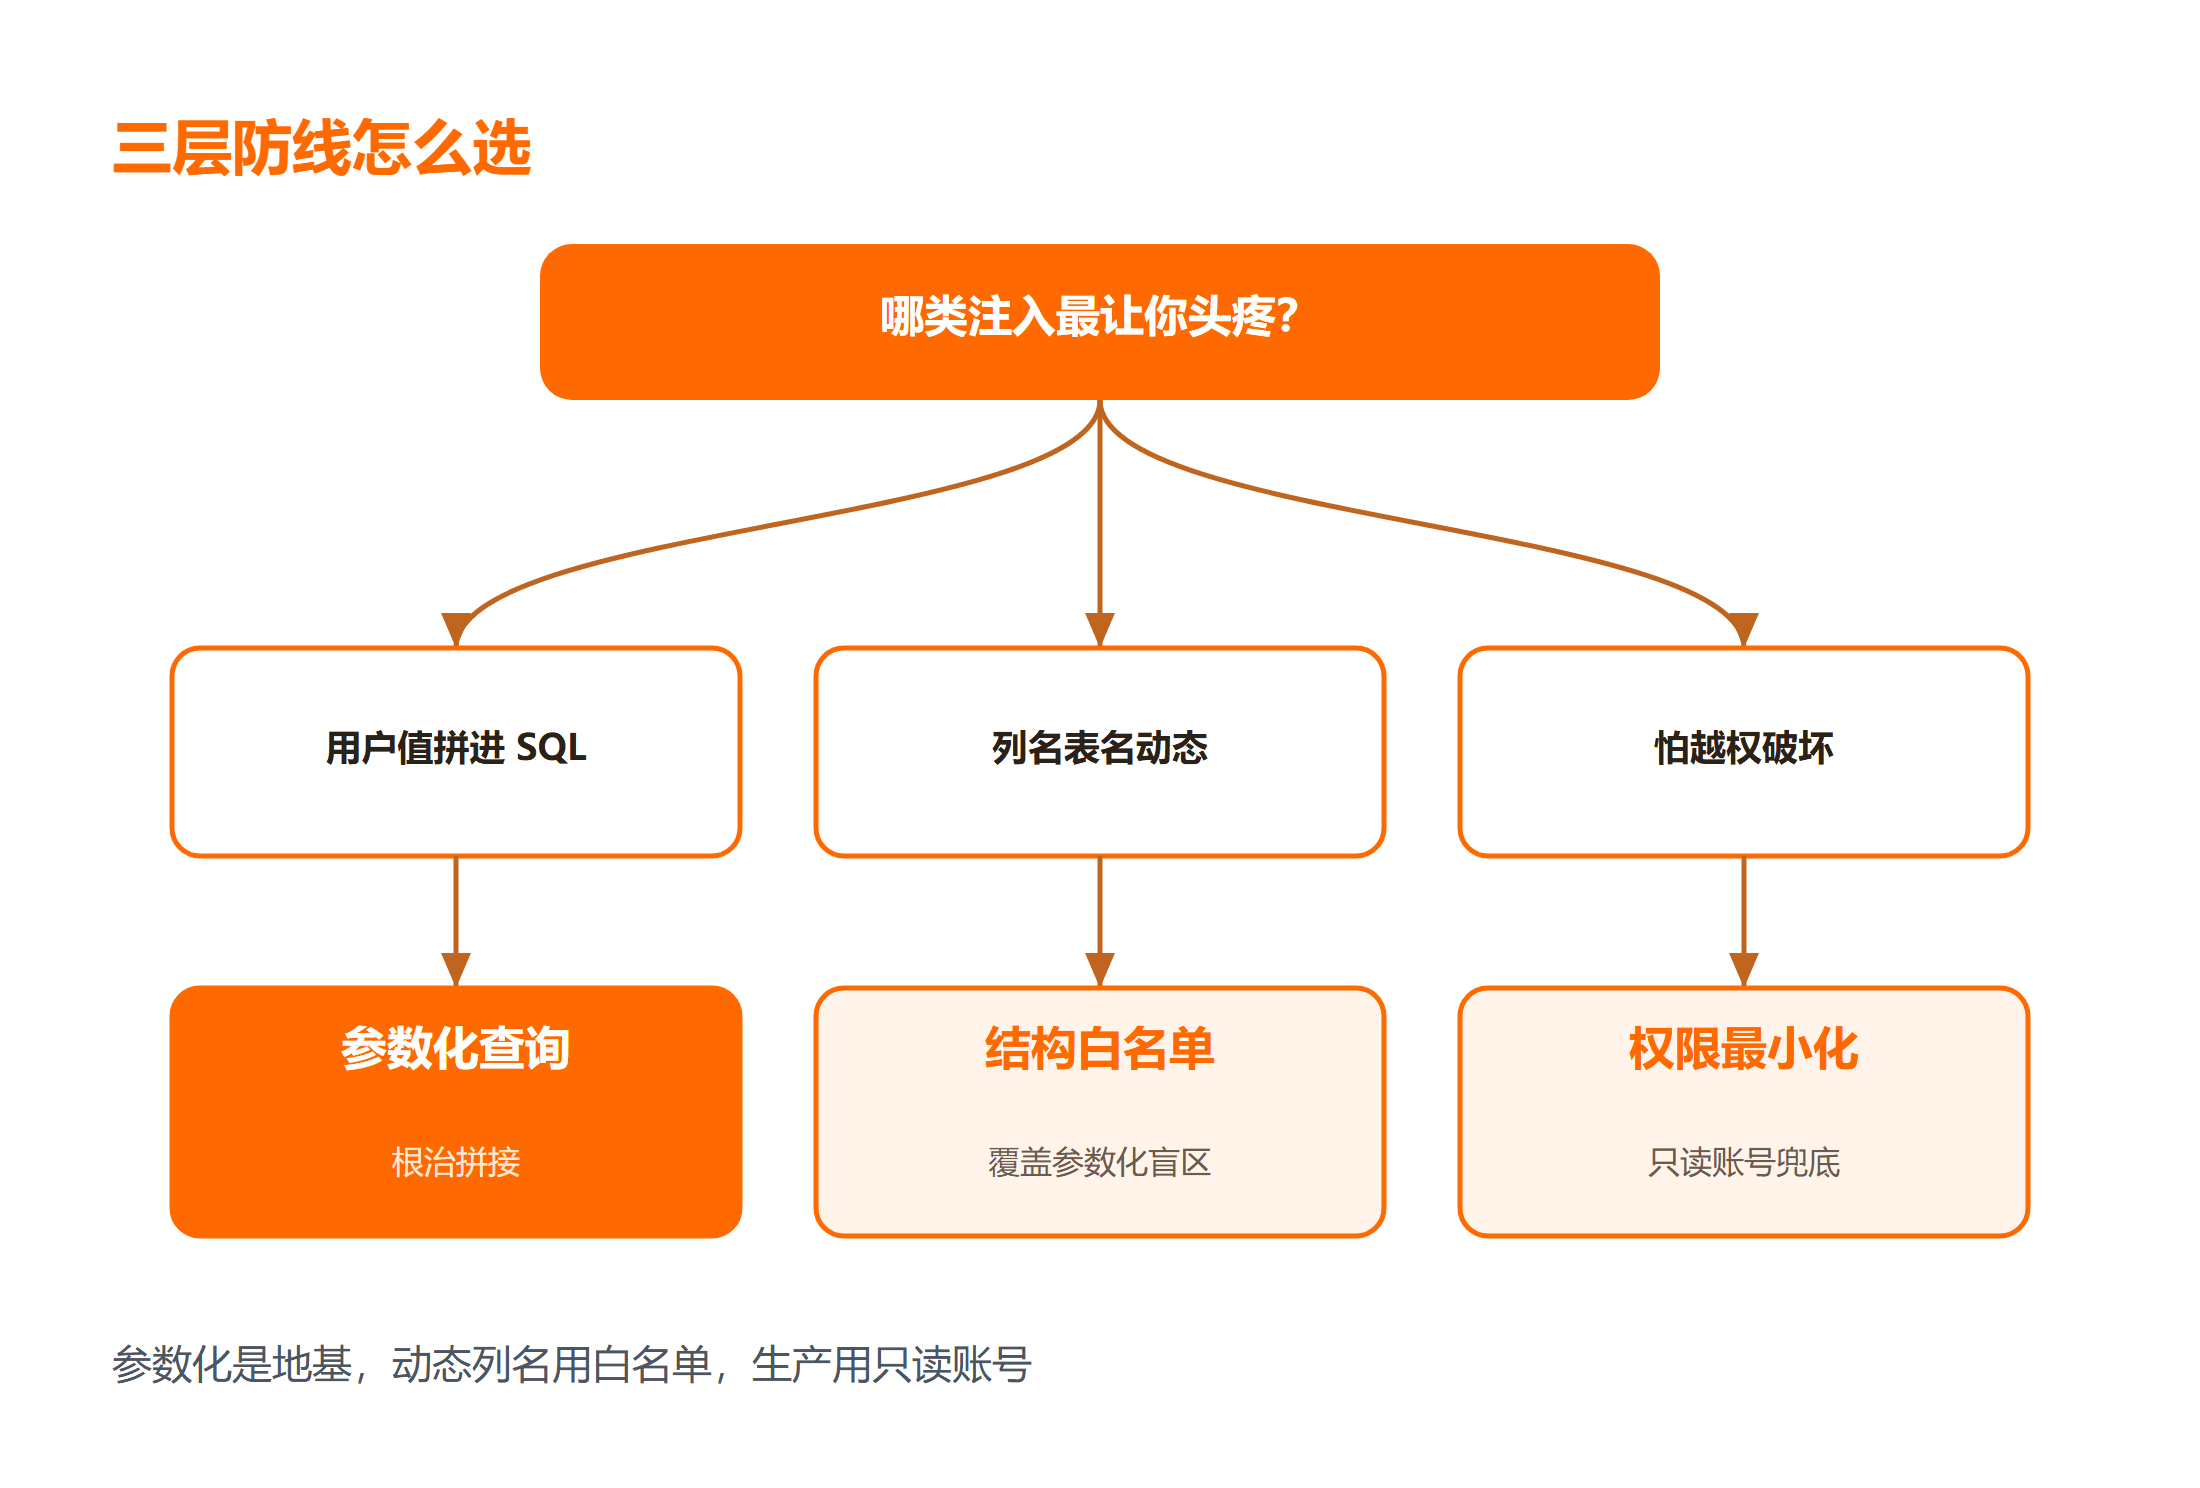
选型建议:参数化是地基必须上;动态列名多就加白名单;生产环境一律用只读账号跑 AI 生成的查询。涉及更复杂函数的写法可参考 SQL Server 速查手册,但列名约束思路一致。
再强调一次,参数化查询是地基,结构白名单是补丁,权限最小化是兜底,三者都要上;只做其中一项,遇到拼表名或越权场景仍会漏。把这套顺序配置进团队规范,每次让模型生成 SQL 前先运行一遍检查清单:是否全占位符、列名是否白名单、账号是否只读。验证通过后,AI 生成的查询才允许接入业务。
五、踩坑清单
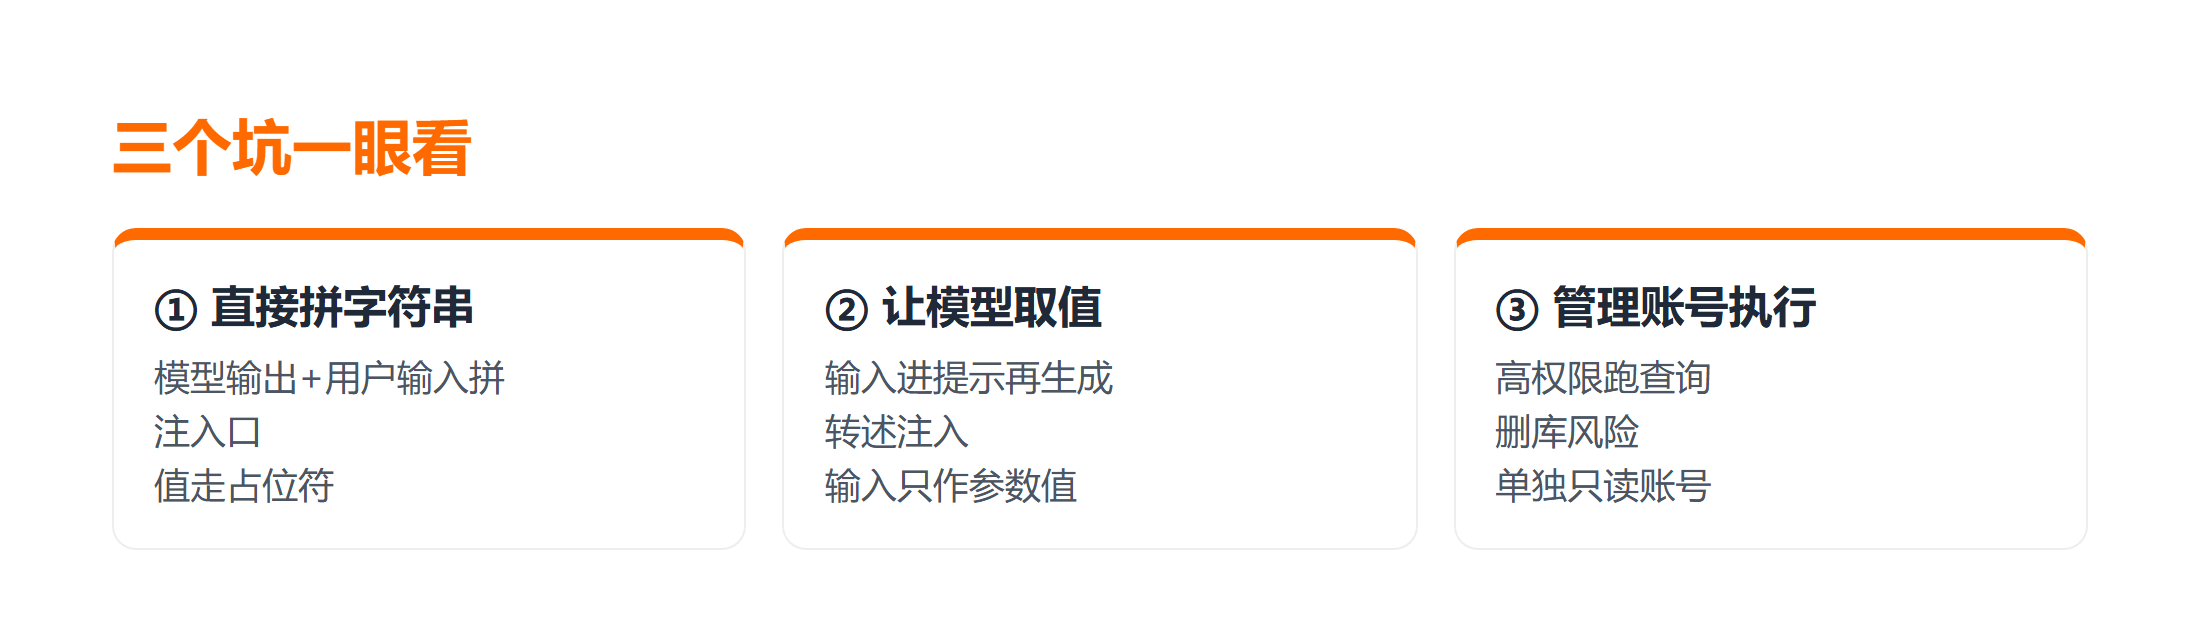
坑一:把模型输出直接拼进字符串。 现象是偶尔出现全表扫描或返回异常多。原因就是少了参数化。解决法是任何用户值都走占位符,模型只产结构。
坑二:让模型替你“取值”。 比如把用户输入原样塞进模型提示再生成 SQL,等于把注入口交给模型转述。解决法是用户输入只作为参数值,绝不参与 SQL 文本构造。
坑三:用管理员账号执行。 一旦被击穿就是删库级别的破坏。解决法是单独开一个只有 SELECT 权限的账号专门跑这类查询。
权限最小化落地时,先配置一个只有 SELECT 的账号,再运行一条带危险关键字的生成 SQL 做验证;若失败被拦截,说明兜底生效。把账号权限写进部署配置,比事后补救更稳。
总结
文心一言生成 SQL 的省力是真省力,但安全底线不能交给模型。参数化查询解决值的注入,结构白名单解决列名表名的注入,权限最小化是最后兜底。三者叠加,AI 生成 SQL 才既能用又不怕被击穿。
要点带走:
- 任何用户值都走占位符,绝不字符串拼接;
- 列名表名无法参数化,用白名单枚举约束;
- 生产环境用只读账号,越权破坏降到最低。
下一步可以把“模型只返回结构、代码绑定值”固化成团队规范,让每次 AI 生成 SQL 都默认安全。
最后提醒,参数化、白名单、只读账号三道防线要一起上:先用占位符消除值注入,再用白名单约束列名,最后用低权限账号兜底。落地时用只读账号运行一遍生成结果,验证它确实只读,再考虑是否放开权限。
延伸学习
想把这块系统补齐,可以按这个顺序来:
- 先过一遍 SQL 入门课程,把参数化和权限的基础打牢;
- 想看文心一言能力边界,翻 AI助手文心一言-激发智能对话探索热情;
- 写完 SQL 用 SQL格式化工具 整理结构,便于复核。
常见问题
Q:参数化能防住所有 SQL 注入吗? A:能防住“值”层面的注入,因为值不参与 SQL 文本解析。但列名、表名、排序方向这些结构部分无法参数化,必须另外用白名单枚举约束,否则仍有口子。
Q:模型生成的 SQL 要不要先人工确认再执行? A:生产环境强烈建议加一层校验:关键字黑名单(禁止 DROP、DELETE、UPDATE)+ 只读账号,能拦掉绝大多数危险语句,不必每条都人工逐字看。
Q:动态排序字段到底怎么安全处理? A:不要让模型直接输出列名拼进 SQL。让模型返回“amount / created_at / user_id”这类白名单 key,代码侧用字典映射成真实列名,映射不到就回落到默认列。



