
 TRAE-AI编程

对接第三方接口指的是用 PHP 去调用别人提供的 HTTP 接口,把数据拉回来或推过去,典型的就是支付、短信、地图这类能力。最常见的做法是直接用 cURL 发请求,进阶一点用 Guzzle 这类 HTTP 客户端,再严谨一点的做法还要加上签名验证和失败重试。本文基于 PHP 8 验证,讲清几种做法的取舍、失败排查,以及新手最容易忽略的安全点。今天这篇文章,编程狮就把这块讲透。新手常卡在超时和签名这两关,下面用最小可运行示例把流程走通。
把 PHP 对接接口拆成一句话:能用 cURL 就先用 cURL 跑通,它零依赖、最直观;项目里接口多了再上 Guzzle 统一管理超时与重试;凡是涉及资金或敏感数据的,必须加签名验证。三个常见失败点分别是忽略超时导致进程卡死、不校验 HTTPS 证书、以及把密钥写死在代码里。下面逐节拆解。
一、对接接口到底在做什么
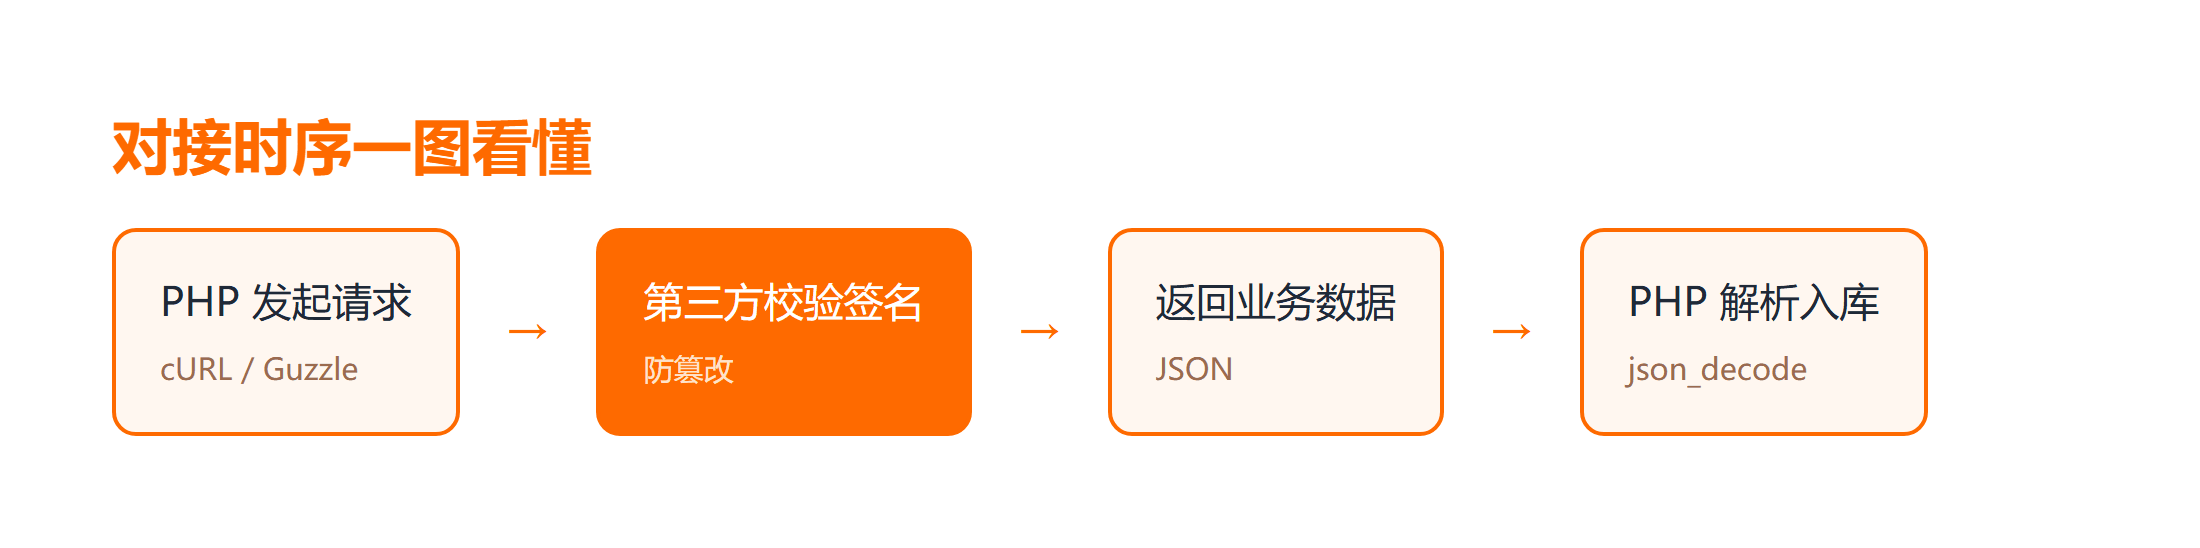
对接的本质是 PHP 作为客户端发起一次 HTTP 请求,拿到对方返回的 JSON 或 XML 再解析。它和浏览器访问网页一样,只是发起方换成了服务端脚本。先过一遍 PHP 教程 的网络章节,能更好理解下面的写法。
1.1 触发条件
只要你的业务需要调用外部能力——查物流、发短信、接支付、拉天气——就得对接第三方接口。这类接口大多以 REST 风格提供,用 GET 取数据、POST 提交数据,返回 JSON。
⚠️ 注意:任何接口密钥都属于敏感信息,绝不能写死在代码里提交到仓库,应走环境变量或配置中心,并在服务端做签名验证。
1.2 常见误解
新手常以为对接就是 file_get_contents 一把梭,但这种方式既不能设超时也不能处理 HTTPS,生产环境会悄悄卡死进程。正经做法是用 cURL 或专用客户端,把超时、重试、证书校验都管起来。
二、方案一:用 cURL 跑通最小请求
这是最推荐的新手起点,适合先把接口调通,代价是代码稍长、要手动处理错误。
- 初始化 cURL 并设好 URL 与请求方法;
- 设置超时、返回体捕获、HTTPS 证书校验;
- 执行后把返回的 JSON 用
json_decode解析。
$ch = curl_init('https://api.example.com/v1/weather?city=beijing');
curl_setopt_array($ch, [
    CURLOPT_RETURNTRANSFER => true,
    CURLOPT_TIMEOUT => 5,                 // 5 秒超时,防止卡死
    CURLOPT_SSL_VERIFYPEER => true,        // 校验证书,别关掉
]);
$body = curl_exec($ch);
if ($body === false) {
    $err = curl_error($ch);               // 失败要记录错误
}
curl_close($ch);
$data = json_decode($body, true);
上面这段做的是用 cURL 发一次带超时和证书校验的 HTTP 请求,再把返回体解码成数组。执行后你会看到,网络异常时不再无限等待,而是 5 秒后拿到错误去处理。更多函数见 PHP 速查手册。
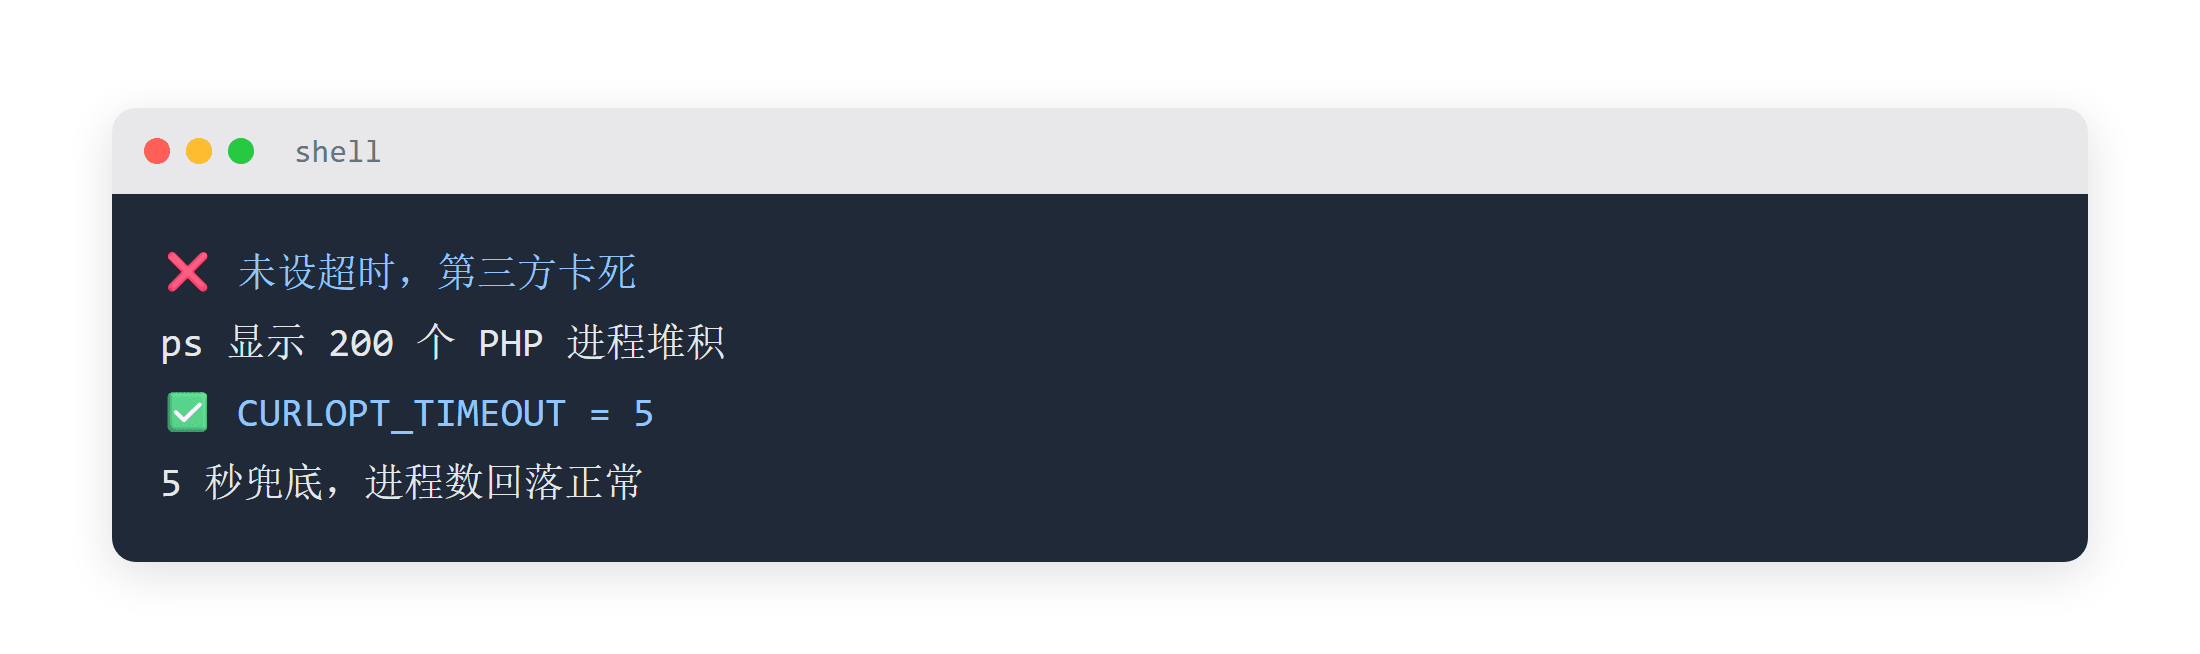
💡 小提示:超时一定要设,默认不设置 cURL 会等到系统级超时,期间 PHP 进程被占住,并发一上来就雪崩。
三、方案二与方案三:Guzzle 客户端与签名验证
当接口数量变多、还要统一管理重试与日志时,可以换两种更稳的做法。
方案二:Guzzle 客户端。 它是一个 PHP HTTP 客户端,把超时、重试、中间件都封装好,代码更干净。它的取舍是引入一个依赖,但换来了可测试、可复用。语法可对照 Php5To7 教程 的命名空间用法。
方案三:签名验证。 涉及支付或敏感数据时,按对方规则把参数用密钥加盐做哈希,随请求带上,服务端校验防篡改。它的取舍是安全,但要和服务端约定好算法和时序,密钥绝不下发到客户端。
四、横向对比与踩坑清单
| 做法 | 适接口规模 | 优点 | 代价 |
|---|---|---|---|
| cURL | 少量、起步 | 零依赖、直观 | 代码长、易漏错误处理 |
| Guzzle | 中大量 | 可复用、可重试 | 引入依赖 |
| 签名验证 | 敏感数据 | 防篡改、安全 | 约定复杂、密钥管理 |
坑一:不设超时。 网络抖动时请求一直挂起,PHP 进程被占满,接口集体超时。务必设置 CURLOPT_TIMEOUT。
坑二:关掉证书校验。 有人为了"省事"把 CURLOPT_SSL_VERIFYPEER 设成 false,等于放弃 HTTPS 防中间人攻击。生产环境必须保留校验。
坑三:密钥写死在代码。 提交到公开仓库就泄露,攻击者能冒用你的身份调接口。密钥走环境变量,代码里只读本地的配置。
五、实战配置与排错步骤
下面给出一套能直接照做的配置与排错流程,帮你把第三方 API 接口调通。第一步,配置 cURL 时务必带上 CURLOPT_TIMEOUT,运行后检查返回体,预期能在 5 秒内拿到 JSON;如果拿到 false,先调用 curl_error 看错误原因。第二步,验证证书校验是否生效:临时把 CURLOPT_SSL_VERIFYPEER 关掉再打开,观察请求行为变化,确认生产环境是开启状态。
第三步,处理失败重试:把网络错误单独捕获,预期是记录日志后走降级,而不是让进程卡死;若多次失败,按退避间隔重试。第四步,排查签名对不上:用同一份测试参数本地运行哈希函数,把输出和服务端比对,逐字符修复拼接顺序或时间戳差异。这套流程同时覆盖了正常调用与失败处理,能让你在真实项目里少踩坑。
总结
PHP 对接第三方接口别一上来就引重依赖,先用 cURL 把请求跑通、把超时和证书校验设好;接口多了再上 Guzzle;涉及敏感数据一定加签名验证。三个坑都集中在"超时、证书、密钥"这三件安全小事上。
要点带走:
- cURL 必须设超时,默认会卡死进程;
- 别为了省事关掉 HTTPS 证书校验;
- 密钥走环境变量,绝不下发到客户端。
下一步,想把接口调用做得更健壮,可以顺着 Guzzle 中间件和重试策略继续深入。
延伸学习
想把 PHP 与接口调用这块系统补齐,可以按这个顺序来:
- 先过一遍 PHP 进阶篇:用实践强化语法,把语法练扎实;
- 多端环境踩坑,参考 Windows macOS Linux 区别 的对比;
- 调试序列化数据,PHP 反序列化工具 能直接帮你验。
常见问题
Q:curl_exec 返回 false 但没报错信息?
A:先调用 curl_error($ch) 和 curl_getinfo($ch) 拿错误与 HTTP 状态码,常见原因是超时、DNS 解析失败或证书校验不过。本地开发可临时打印这些信息定位。
Q:Guzzle 和 cURL 一定要二选一吗? A:不必。Guzzle 底层还是基于 cURL,它只是把 cURL 包得更友好。新手先用 cURL 理解原理,项目里接口一多再迁移到 Guzzle 最顺。
Q:签名验证总是对不上怎么办? A:九成是参数排序、拼接顺序或时间戳不一致。先和服务端约定完全相同的拼接规则,用同一份测试参数本地跑一遍,再比对哈希值逐字符排查。



