
 TRAE-AI编程

Go 的 map 并发读写会 panic,并不是 Go 的缺陷,而是它故意设计的安全机制:内置 map 本身不是并发安全的,当一个 goroutine 写、另一个同时读或写时,运行时会主动触发 fatal error 让程序崩溃,而不是带着损坏的数据继续跑。这种「宁可崩溃也不 silently 出错」的取舍,经常让刚上手的 Go 新手一脸懵。本文先讲清为什么默认不并发安全,再给你一段能稳定复现 panic 的最小代码,接着拆开它的检测机制,最后对比互斥锁、sync.Map、分片三种修法各自的取舍,帮你动手前就把方向想清楚。
一、先想清楚:Go 的 map 为什么默认不并发安全
要修好 Go map 并发读写 panic,第一步是接受一件事:Go 的内置 map 从设计上就不是给并发读写用的。官方文档明确写着 map 在并发读写时行为是未定义的,需要调用方自己加同步。原因很实际——给 map 默认加锁会让所有单协程场景都背上锁的开销,而绝大多数使用 Go map 的代码根本不涉及并发,为了小概率的并发场景拖慢所有人,显然不划算。所以 Go map 选择保持轻量,把并发安全这个责任交还给开发者。
这也是为什么很多人在本地单测时一切正常,一上并发就炸:单协程访问 map 从来不会触发问题,只有真正出现「读 + 写」或「写 + 写」同时发生,运行时才会介入。理解了「Go map 本身无锁」这个前提,后面无论是加锁还是换并发容器,你都知道自己在补哪一块。动手改代码之前,先确认你的场景到底有没有并发访问,没有就别过度设计,有就老老实实加同步,不要因为听说 map 不安全就给所有 map 都无脑加锁。
二、动手复现:一段会 panic 的代码
光说不练记不牢,下面这段 Go map 并发读写代码几乎必然触发 panic,你可以原样跑一遍看现象。它启动多个 goroutine,有的往 map 里写、有的从 map 里读,且没有加任何锁,于是运行时检测到冲突,直接抛出 fatal error。
package main

import "sync"

func main() {
    m := make(map[int]int)
    var wg sync.WaitGroup
    for i := 0; i < 10; i++ {
        wg.Add(1)
        go func(k int) {
            defer wg.Done()
            m[k] = k // 多个 goroutine 同时写
            _ = m[k] // 与写并发,触发检测
        }(i)
    }
    wg.Wait()
}
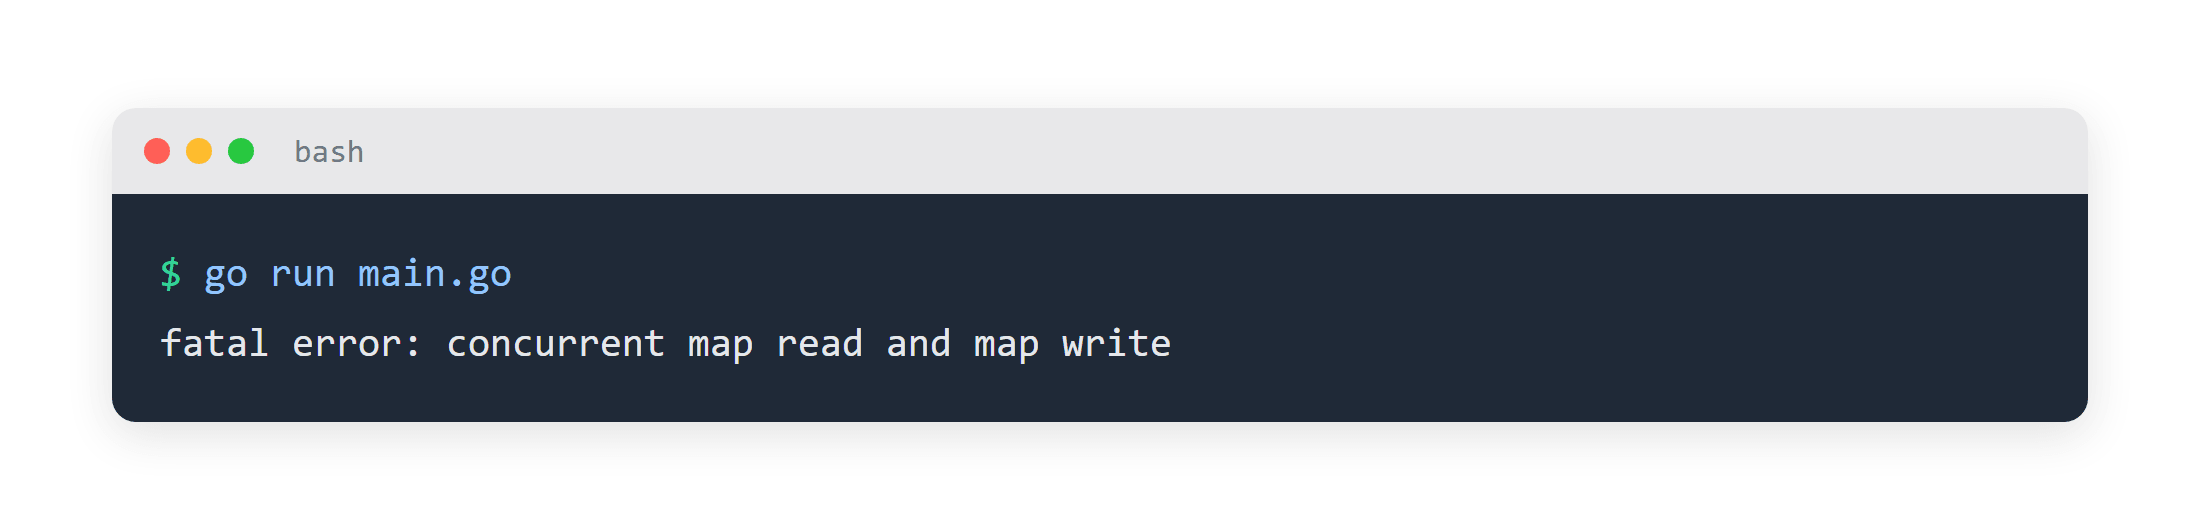
运行它会输出类似 fatal error: concurrent map read and map write 的字样,并直接终止整个进程。注意这是 fatal error,不是普通 panic,你无法用 recover 把它拦下来——这一点后面会再强调。复现成功之后,你已经亲眼确认了:问题不在逻辑算错,而在缺了并发保护,接下来就该看 Go map 内部是怎么发现并拦下它的。
三、为什么会 panic:检测机制而非疏忽
很多人以为这是 Go 漏了保护,其实正好相反,这是 GO Internals 里明确实现的「并发访问检测」。为了及时发现误用,运行时在 map 的读写路径上维护了一个标记:当某个 goroutine 开始写 map,会置上「正在写」的标志;此时若有别的 goroutine 来读或写,运行时就能立刻发现冲突并触发 fatal error。这套机制的目的,是把「数据已在并发下悄悄损坏」这种最危险的 bug,变成「进程立刻崩溃、堆栈清晰」这种最好排查的失败。
这里有个关键误区要提醒:Go map 并发 panic 是 fatal error,不是可被 recover 捕获的普通 panic。所以别指望在业务代码里套一层 Panic与Recover 就能兜住它——recover 拦不住 fatal error,进程照样退。正确的姿势永远是在发生之前把并发访问管住,而不是事后补救。理解了「它是主动检测、且不可 recover」,你就知道为什么所有修法都围绕「让同一时刻只有一个协程能动这个 map」展开。
四、三种修法怎么选
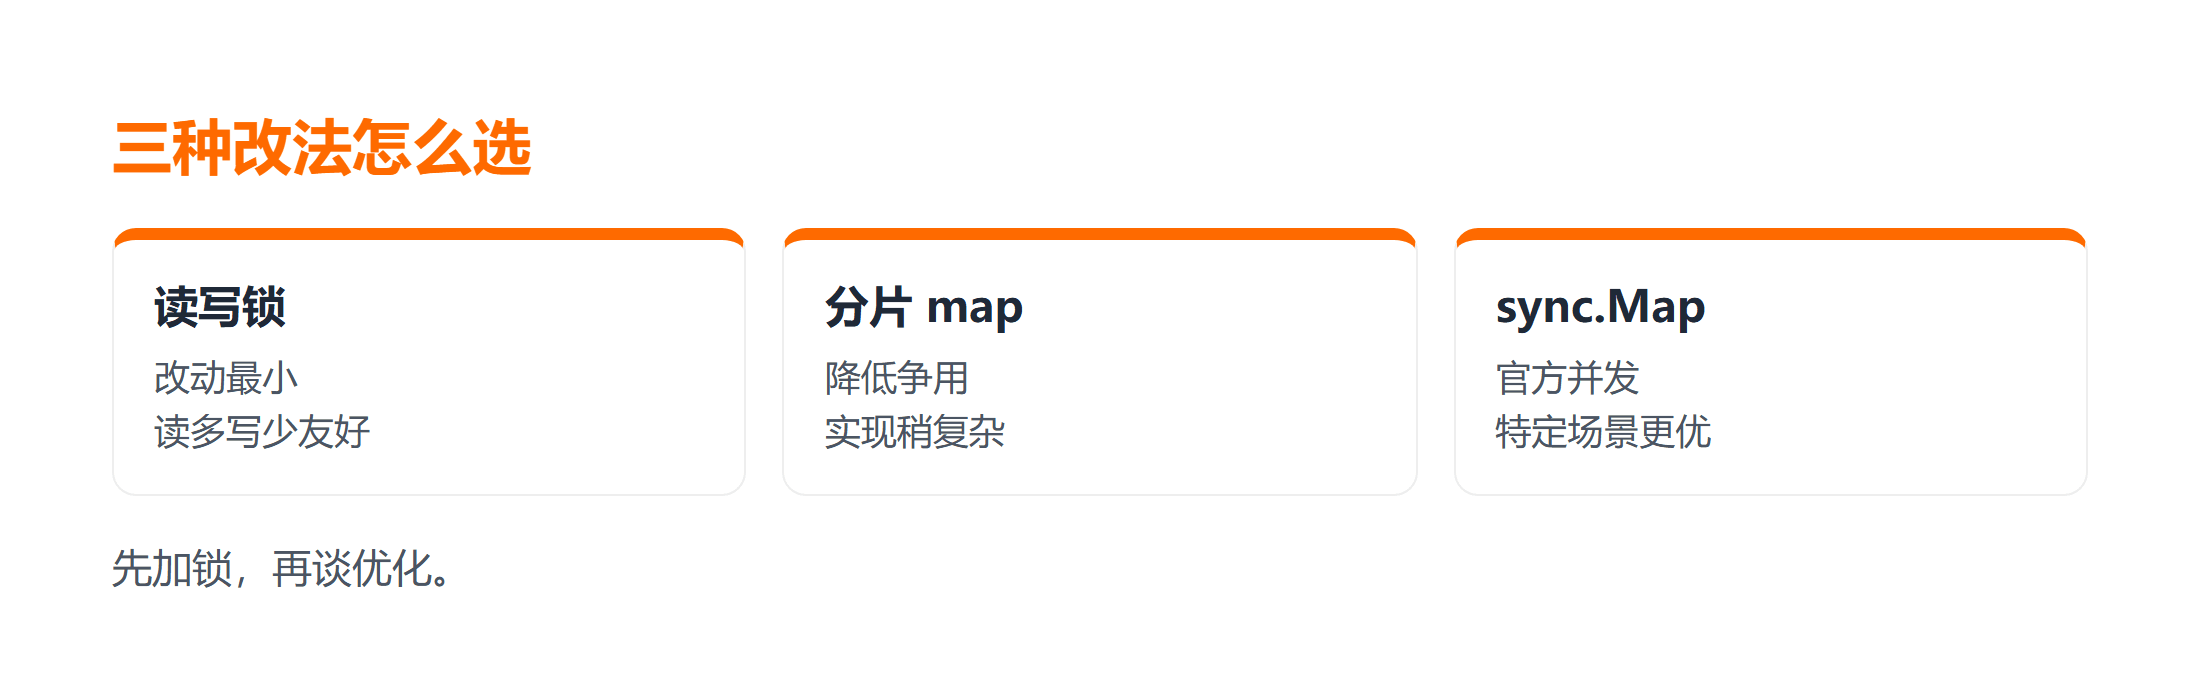
知道了根因,修法就清晰了:让并发访问串行化,或者干脆用为并发设计的容器。常见三种,各有取舍。
- 互斥锁(sync.RWMutex):改动最小,给 map 包一层锁即可,读多写少时读锁可共享,性价比高。
- sync.Map:官方为特定场景(读多写少、key 相对稳定)优化的并发容器,无需自己加锁,但类型不是泛型、取值要断言,且不适合频繁写。
- 分片 map:把数据按 key 哈希拆到多个小 map,各自加锁,降低争用、提升并发度,代价是实现稍复杂。
如果你的场景只是「偶尔并发读写、代码已经写完想最小改动」,直接上互斥锁最快。下面是用 RWMutex 修复第二节代码的写法:
package main

import "sync"

func main() {
    m := make(map[int]int)
    var mu sync.RWMutex
    var wg sync.WaitGroup
    for i := 0; i < 10; i++ {
        wg.Add(1)
        go func(k int) {
            defer wg.Done()
            mu.Lock()
            m[k] = k
            mu.Unlock()
            mu.RLock()
            _ = m[k]
            mu.RUnlock()
        }(i)
    }
    wg.Wait()
}
写多或 key 持续变动时,Go 互斥锁 的粒度会成为瓶颈,那时再考虑 sync.Map 或分片。三种修法不互斥,也可以组合,但记住前提是先确认真的有并发访问,别在单协程里盲目加锁白白牺牲性能。
五、动手落地与排错
前置(前置条件):动手前先确认你的程序确有并发访问——单协程跑得好好的却加锁,只会白白牺牲 Go map 的性能。准备好能复现问题的 Go map 复现代码和 go run 环境即可。
操作(操作步骤):把第二节那段 Go map 并发读写代码原样跑一遍,确认抛出 fatal error: concurrent map read and map write;随后按场景选一种修法——小改动上 sync.RWMutex,读多写少用 sync.Map,高并发用分片 map——改完再跑一次。
验证(验证修复生效):再次 go run,进程应正常退出、不再崩溃,说明同一时刻只有一个协程在动这个 Go map,并发读写不再触发 panic。
失败处理(仍 panic 怎么排查):若加了锁还报错,先检查锁的作用域是否真正包裹了所有 Go map 读写、有没有遗漏的并发入口;记住 fatal error 无法用 recover 拦截,别把精力花在兜底捕获上,而是回到「让 Go map 的访问串行化」这一根本思路。
总结
Go 的 map 并发读写 panic 是运行时刻意设计的并发检测,不是缺陷:内置 map 默认无锁、轻量,并发安全交给开发者负责;一旦检测到读与写或写与写同时发生,就会抛 fatal error 立即崩溃,且无法用 recover 拦截。修法的核心都是「让同一时刻只有一个协程动这个 map」——小改动用 sync.RWMutex,读多写少用 sync.Map,高并发用分片 map。动手前先确认场景确有并发访问,再选最贴合的同步手段,比盲目加锁更稳妥。
常见问题
Q:为什么用 recover 抓不到这个 panic?
A:因为它本质是 fatal error(运行时致命错误),不是普通的 panic。Go 的 recover 只能拦截普通 panic,对 fatal error 无能为力,进程仍会退出。正确做法是从源头避免并发访问,而不是事后尝试恢复。
Q:只并发读、不写,也会 panic 吗?
A:不会。检测机制针对的是「读 + 写」或「写 + 写」的冲突。多个 goroutine 同时只读同一个 map 是安全的,不需要加锁。只有写参与并发时才需要同步保护。
Q:sync.Map 是不是一定比加锁快?
A:不一定。sync.Map 针对读多写少、key 生命周期较长的场景做了优化,频繁写入或 key 频繁变动时反而可能更慢,而且它取值需要类型断言、不是泛型容器。多数普通场景用 RWMutex 包一层 map 更简单直观。



