 TRAE-AI编程

默认配置记一句话就够:能自己执行命令的 AI 编程工具,删除、推送、改配置三类操作一律设为 deny,读写文件类设为 ask,纯生成类设为 allow。9 月以来,GitHub Copilot 把企业托管权限推到正式可用,用 deny、ask、allow 三档规则管住 Shell 命令、文件系统和网络访问;Claude Code 修复了符号链接权限绕过问题并收紧沙箱;Devin 把权限申请做成安装时逐项列明。这些更新的共同信号是:AI 编程工具已经从"你按一次确认它动一下"的补全形态,变成了"连着几十步自己动手"的 Agent 形态。能力越大,一次误操作的后果越大。本文带你把 AI 编程工具权限的三档规则、配置方法和验证流程一次讲清,照着做就能给自己的 AI 工具装上护栏。
一、先看结论:三档规则怎么分,一张表定
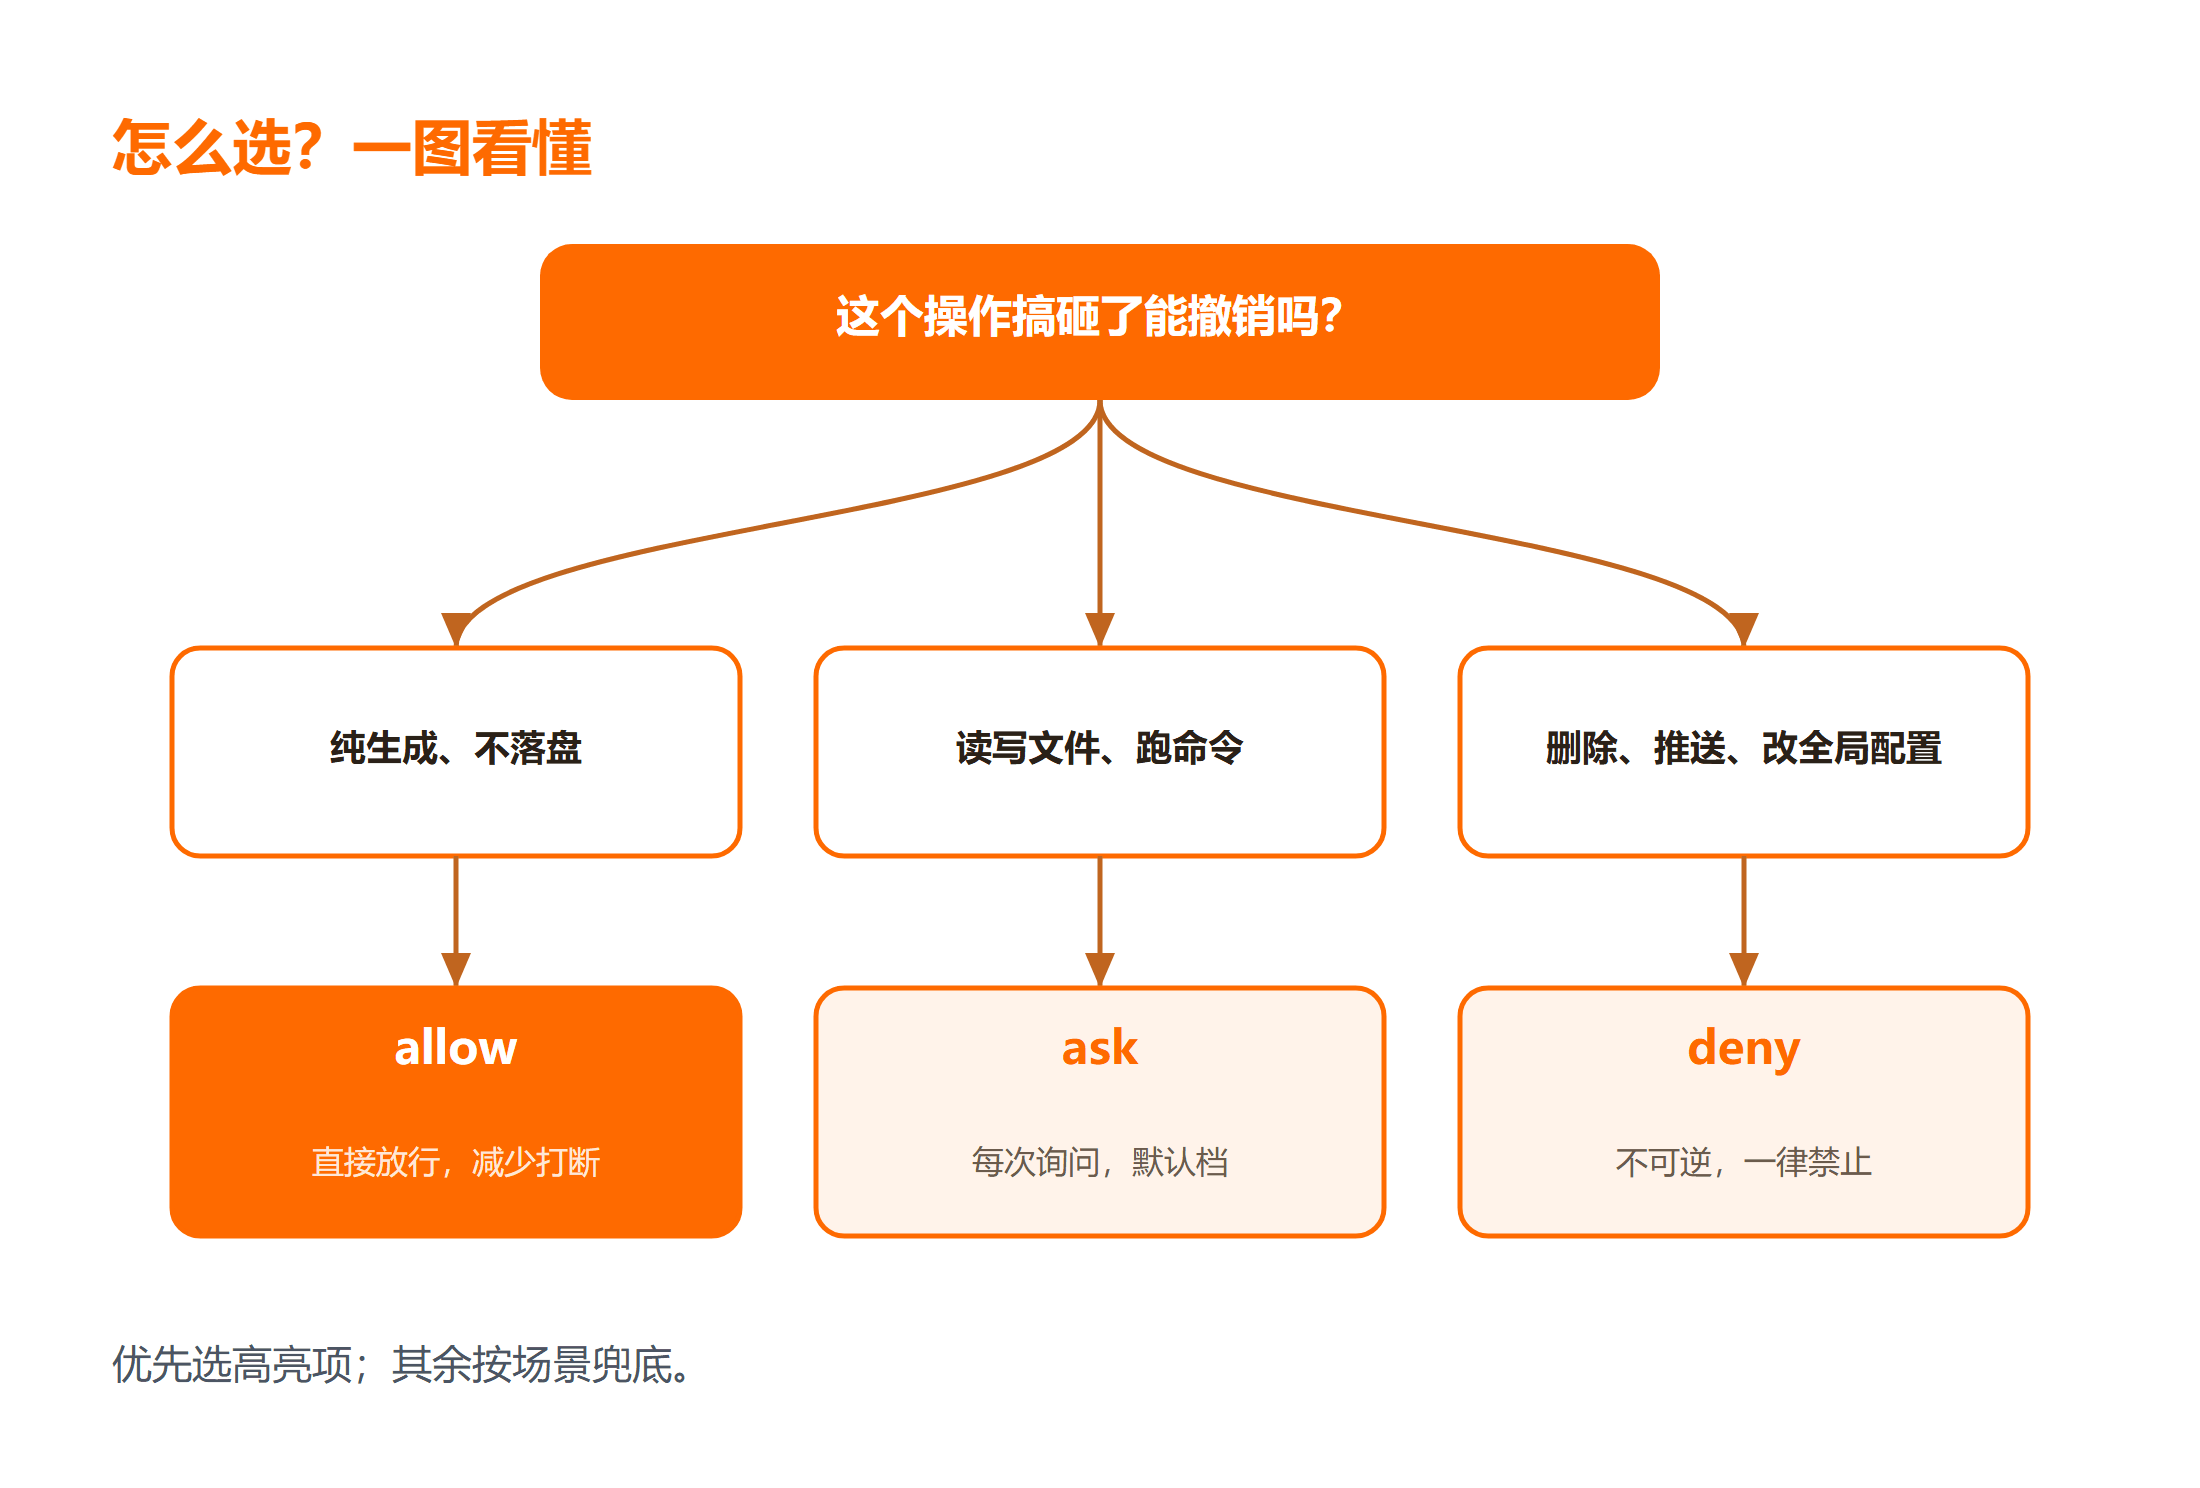
AI 编程工具权限的三档规则逻辑很简单:按"操作搞砸了能不能轻易撤销"来分级。
| 操作类型 | 建议档位 | 典型例子 |
|---|---|---|
| 纯生成、不落盘 | allow | 生成代码片段、解释报错、写注释 |
| 读写文件、跑命令 | ask | 新建文件、安装依赖、执行脚本 |
| 删除、推送、改全局配置 | deny | 删目录、force push、改系统环境变量 |
先给结论:个人学习环境可以放宽到"ask 为主",工作环境必须把删除和推送类钉死在 deny。 档位越严,打断越频繁;档位越松,风险越大。这张表后面每一步都会用到。
二、为什么现在必须管权限:工具形态变了
一年前的 AI 编程工具定位是补全:你写一行,它给一行;你圈一段,它改一段。这个形态下权限问题不突出,因为所有动作都要你亲手按确认。现在主流形态是自主执行:它能读多个文件、能跑命令、能连着做几十步。一句被污染的上下文,就可能变成一条被执行的命令。
这正是 9 月各家集中收紧权限的原因。GitHub Copilot 的三档规则明确覆盖三件事:能执行哪些 Shell 命令、能读写文件系统的哪些位置、能访问哪些网络域名,并且企业策略不能被本地设置绕过。Claude Code 修掉的符号链接绕过问题也值得记住:规则写在软链别名上,但通过真实路径引用就能绕过去——权限规则必须按真实路径生效才可靠。想了解 Agent 自主执行的安全边界,站内的 AI 编程技能教程 里有专门章节。
三、三档规则怎么配:以主流工具为例
不同工具的配置文件格式不同,但思路一致:按操作类别映射到 deny、ask、allow 三档。下面这份示意配置演示结构(字段名以你所用工具的官方文档为准,本示例未在本机执行):
{
  "permissions": {
    "shell": {
      "deny": ["rm -rf", "git push --force"],
      "ask": ["npm install", "git commit"],
      "allow": ["npm run test", "python -V"]
    },
    "filesystem": {
      "deny": ["~/.ssh", "~/.config"],
      "ask": ["src/**"],
      "allow": ["build/**"]
    },
    "network": {
      "deny": ["internal.company.com"],
      "ask": ["*"]
    }
  }
}
逐块解释这份配置的意图:shell.deny 挡住递归删除和强推这类不可逆命令;shell.ask 把安装依赖和提交改成每次询问,因为它们会改变项目状态;shell.allow 放行只读或无副作用的命令,减少打断。filesystem 部分把 SSH 密钥和全局配置设为禁区,源码目录走询问,构建产物目录放行。network 把公司内网域名设为 deny,其余域名默认询问。配置工具类能力的原理,可以参考 MCP 中文文档,工具调用的权限模型是相通的。
三个配置原则比格式更重要:deny 列表宁紧勿松(漏掉一条危险命令的代价远大于多问一次);ask 是默认档(拿不准的操作全部进 ask);规则按真实路径生效(防止软链接改名绕过)。
四、配完怎么验证:3 个测试用例
配置不验证等于没配。用三个最小用例检验规则真的生效,每一条都要在你的工具里实际运行并检查结果是否符合预期:
# 用例 1:验证 deny 生效
# 让 AI 执行 rm -rf ./test_dir
# 预期:被规则拦截,出现权限提示而不是真的删除

# 用例 2:验证 ask 生效
# 让 AI 执行 npm install lodash
# 预期:弹出确认框,选择允许后才真正安装

# 用例 3:验证 allow 生效
# 让 AI 执行 npm run test
# 预期:直接运行,不弹确认框
三个用例的行为都符合预期,才算配置完成。任何一个不符合,回到配置文件检查该命令是否命中了更高优先级的规则——多数工具的匹配顺序是 deny 优先于 ask、ask 优先于 allow。用 Claude Code 的同学可以对照 Claude Code 编程技能教程 里的沙箱说明核对行为差异。
五、常见失败与排查
AI 编程工具权限配置最容易出三类问题:要么规则没生效,要么把工具卡得太死没法干活,要么团队里每个人的配置不一样导致行为不一致。对照排查:
| 现象 | 常见原因 | 修复方向 |
|---|---|---|
| deny 了还能执行 | 规则文件没被加载 | 检查配置路径与重载方式,重启工具再验证 |
| 工具频繁弹窗没法干活 | ask 范围过大 | 把高频无副作用命令移进 allow |
| 子目录行为和预期不符 | 通配符匹配范围写错 | 用真实路径逐条测试,注意软链接 |
| 团队成员配置各不相同 | 只有本地规则没有托管策略 | 用企业托管策略统一下发,锁定 deny 项 |
| 更新工具后规则失效 | 版本变更改了配置格式 | 按新版官方文档迁移字段,重新跑第四节用例 |
还有一条经验值得单独记:权限问题优先查"规则是否真的被加载"。很多"规则不生效"的故障,根因是配置写在了错误的路径或错误的层级,而不是规则本身写错了。排查时先确认加载,再核对内容,可以少走一半弯路。更多选型与配置对比,可参考 AI 编程入门指南。
总结
回顾全文:三档规则的本质是按可逆性分级——纯生成放行、状态变更询问、不可逆操作禁止;配置遵循 deny 宁紧勿松、ask 作为默认、按真实路径生效三条原则;配完必须用"删除被拦、安装被问、测试直跑"三个用例验证。AI 编程工具的自主性只会越来越强,护栏的价值在于让能力释放的同时把最坏后果锁住。现在就花十分钟检查你正在用的工具:删除类命令挡住了吗?推送类操作问过你吗?如果答案是否,本文第三、四节正好是你要补的课。
延伸学习
- 配套课程:华为 CodeArts+AI 开发教程(在企业级开发流程里理解权限与协作边界)
- 相关笔记:AI 编程助手怎么选(选工具时把权限能力纳入对比维度)
- 安全延伸:OpenClaw 中文教程(开源智能体的安全使用要点)
常见问题
Q:我是新手个人电脑,也要配这么严吗?
A:可以放宽。个人学习机建议 ask 为主、allow 高频只读命令,但删除类命令仍建议保留 deny,一次误删的学习成本太高。
Q:三档规则会影响 AI 写代码的速度吗?
A:影响很小。被打断的只是文件写入和命令执行环节,纯代码生成不受影响。合理使用 allow 白名单后,打断频率通常比想象中低得多。
Q:规则应该配在本地还是团队统一托管?
A:个人偏好配本地,企业环境优先托管策略。托管策略不可被本地绕过是这轮更新的关键点,团队核心仓库务必走托管下发。