 免费 AI IDE

C 语言 rand 每次运行都得到相同序列,通常是因为没有设置随机种子;设置种子后结果看似随机,也不代表范围映射和分布一定正确。先区分伪随机、种子、范围和安全随机需求,再用固定种子测试可重复性,用时间种子测试不同运行。本文给出一套可编译的示例和边界检查。 本文讨论标准库 rand、srand、范围映射和重复运行,适用于教学、测试和一般模拟;验证码、令牌与密钥属于安全随机场景,必须改用操作系统或成熟密码库。
一、rand产生的是可重复序列
标准库rand生成的是伪随机序列,同一个种子会产生同一串结果。这是测试需要的特性,不是缺陷。先用固定种子打印前五个值,确认程序每次运行都能复现,再切换到动态种子。
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    srand(7u);
    for (int i = 0; i < 5; ++i) {
        printf("%d%c", rand(), i == 4 ? '\n' : ' ');
    }
    return 0;
}
运行后应看到: 固定种子重复运行得到同一序列。
二、srand只应在程序开始设置一次
把srand(time(NULL))放进循环会在同一秒内重复使用相同种子,反而得到重复结果。初始化放在main开头,业务函数只负责调用rand并映射范围。测试时保留固定种子入口。
如果这里的基础语法还不熟,可以先查 C 语言教程,再回到下面的完整示例。
#include <stdio.h>
#include <stdlib.h>
#include <time.h>

int main(void) {
    srand((unsigned)time(NULL));
    printf("%d\n", rand());
    return 0;
}
运行后应看到: 动态种子只在 main 开头设置一次。
三、范围映射要写清上界
rand()%n得到0到n-1,但当RAND_MAX与n不整除时会有轻微偏差。教学和一般抽样可先这样写,严肃统计或安全用途不能把它当作均匀和不可预测的随机源。
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    const int low = 10, high = 20;
    srand(7u);
    int value = low + rand() % (high - low + 1);
    printf("%d\n", value);
    return value < low || value > high;
}
运行后应看到: 范围结果始终落在 low 到 high 之间。
四、重复运行是种子问题的证据
记录种子、编译器和输出,先固定种子复现,再改变种子验证序列变化。不要只截一行结果判断随机性;至少检查多次运行、范围和是否出现非法值。
如果这里的基础语法还不熟,可以先查 Linux 教程,再回到下面的完整示例。
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    const unsigned seed = 7u;
    srand(seed);
    for (int i = 0; i < 20; ++i) {
        int x = rand() % 6 + 1;
        if (x < 1 || x > 6) return 1;
        printf("%d%c", x, i == 19 ? '\n' : ' ');
    }
    return 0;
}
运行后应看到: 更换种子后序列变化,固定种子仍可回归。
五、安全场景不能使用rand
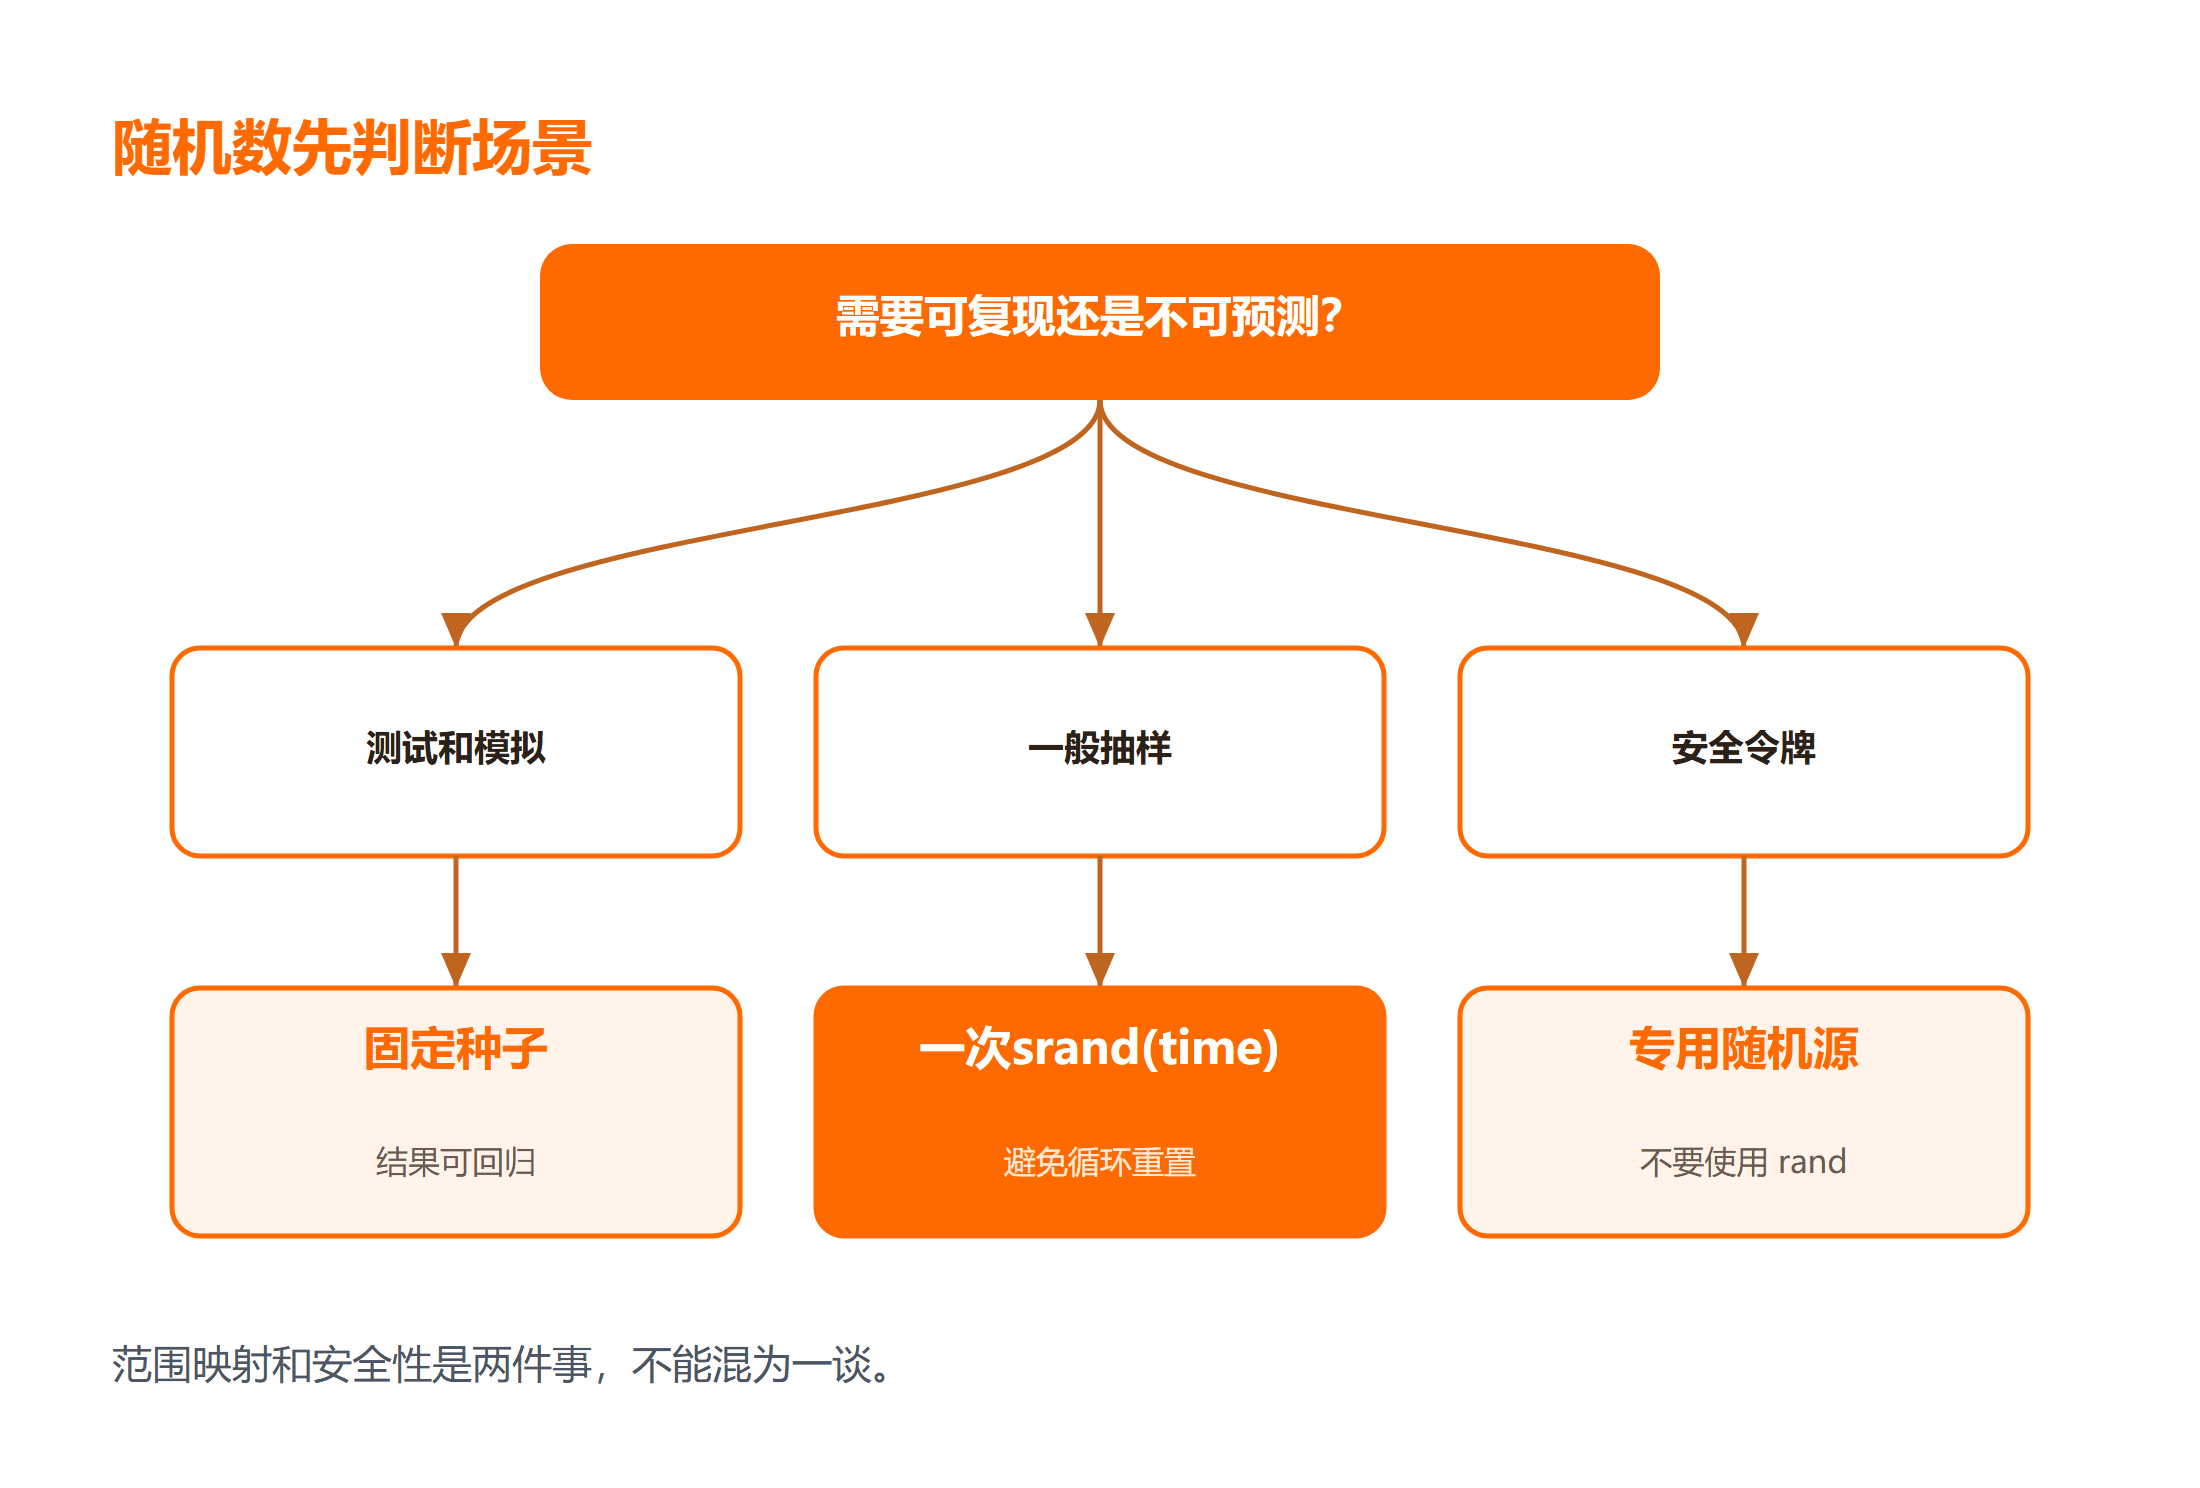
验证码、令牌和密码相关场景需要操作系统提供的安全随机源。rand适合演示、模拟和非安全抽样;在文章中明确这条边界,比给出一个看似复杂的公式更重要。
#include <stdio.h>
int main(void){ puts("安全令牌请使用操作系统或密码库提供的随机源"); return 0; }
运行后应看到: 安全令牌场景明确拒绝使用 rand。
安全随机源的选择
教学示例可以使用固定种子复现;生产验证码和令牌不要使用 rand。Linux 可调用 getrandom 或读取 /dev/urandom,Windows 使用 BCryptGenRandom,并让密码学库负责缓冲区和错误处理。
固定种子与安全随机的边界
教学或测试可以用 srand(1234) 固定种子,让每次输出一致;生产验证码、会话令牌和密码重置链接不能使用 rand(),因为序列可预测且状态空间有限。Linux 应调用 getrandom 或由密码学库读取 /dev/urandom,Windows 可使用 BCryptGenRandom,并检查返回值和缓冲区长度。
编译示例可用 gcc random.c -Wall -Wextra -o random,测试日志记录编译器版本、命令和样例输出。若程序在不同机器输出不同,不要立即判定为错误,先区分“期望可复现的测试随机”和“期望不可预测的安全随机”。
审查时检查种子来源、错误处理、输出是否泄露内部状态,以及随机数是否被误用于边界索引。把安全随机封装成独立函数,业务层只接收字节或整数结果,后续更换实现时不会扩散到各处。
怎么判断该选哪条路径
rand 的“可重复”与“安全”是两个不同问题。固定种子适合测试回归;时间种子适合一般演示,但同一秒内仍可能重复;验证码、令牌和密钥必须使用操作系统或密码库提供的安全随机源。范围映射还要单独考虑模偏差,不能因为输出落在目标区间,就推断它均匀或不可预测。
编译并比较三次运行结果
把完整程序保存为 random.c,执行 gcc random.c -Wall -Wextra -o random。第一轮固定种子 7,连续运行两次,预期序列完全相同;第二轮改为启动时调用一次 srand((unsigned)time(NULL)),隔一秒运行,预期序列变化;第三轮循环一万次,检查所有结果都落在声明的取值范围。若编译失败,先补齐 stdio.h、stdlib.h 和 time.h;若同一秒重复,不要在循环里重新设种子。这里的实际运行只能证明一般模拟可用,不能证明 rand 适合安全场景。
种子策略怎么选
| 目标 | 种子做法 | 验收重点 |
|---|---|---|
| 单元测试可复现 | 固定常量种子 | 两次输出完全一致 |
| 普通演示每次变化 | 程序启动时设置一次时间种子 | 间隔运行的序列不同 |
| 多线程模拟 | 为每个线程保存独立状态 | 不共享全局 rand 状态 |
| 令牌与验证码 | 使用系统安全随机源 | 检查 API 返回值和字节长度 |
取值范围只是输出约束,不代表分布均匀。若 n 不能整除 RAND_MAX + 1,rand() % n 会产生模偏差;对统计质量有要求时应使用拒绝采样或合适的随机库。
排错速查
| 症状 | 先检查什么 | 处理建议 |
|---|---|---|
| 每次序列相同 | 检查是否未调用 srand 或使用固定种子 | 演示用时间种子,测试保留固定种子 |
| 循环中仍重复 | 检查是否反复 srand(time(NULL)) | 只在程序启动时设置一次种子 |
总结
C 语言随机数“总是一样”通常与种子有关,但设置时间种子也不能让 rand 变成安全随机。先固定种子做回归,再检查范围和重复运行;验证码、令牌等安全场景应使用 Linux getrandom 或 /dev/urandom、Windows BCryptGenRandom 等专用随机源。
延伸学习
下面三项分别用于系统学习、补充同主题案例和随手查阅;只保留与本文直接相关的资源。
常见问题
Q:srand应该调用几次?
A:通常在程序开始调用一次;在循环中重复设置时间种子会导致短时间内序列重复。
Q:rand()%n是否完全均匀?
A:不一定。当RAND_MAX不能被n整除时会有轻微偏差,安全和严格统计场景应使用专用方案。