 TRAE-AI编程

OpenAI Codex CLI 客户端登录到账号有两种方式:浏览器 OAuth 授权适合本机交互使用,设置 CODEX_AUTH_TOKEN 环境变量适合无头与 CI 场景。本文基于 OpenAI Codex CLI 0.30 以上版本的实测行为,覆盖浏览器登录、令牌登录、多账号切换三种做法,并附对比和踩坑清单。看完你不仅能让客户端连上账号,还能理解两种鉴权方式的边界,知道自动化该用哪条路。
我用 macOS 终端与 Windows PowerShell 各验证了一遍;Linux 的命令与 macOS 一致,差异只在环境变量写法。今天这篇文章,编程狮就把 Codex 客户端登录这件事讲透。
先看结论
Codex 客户端登录的本质是「拿到一个能代表你身份的令牌」,两条路径只是获取方式不同:
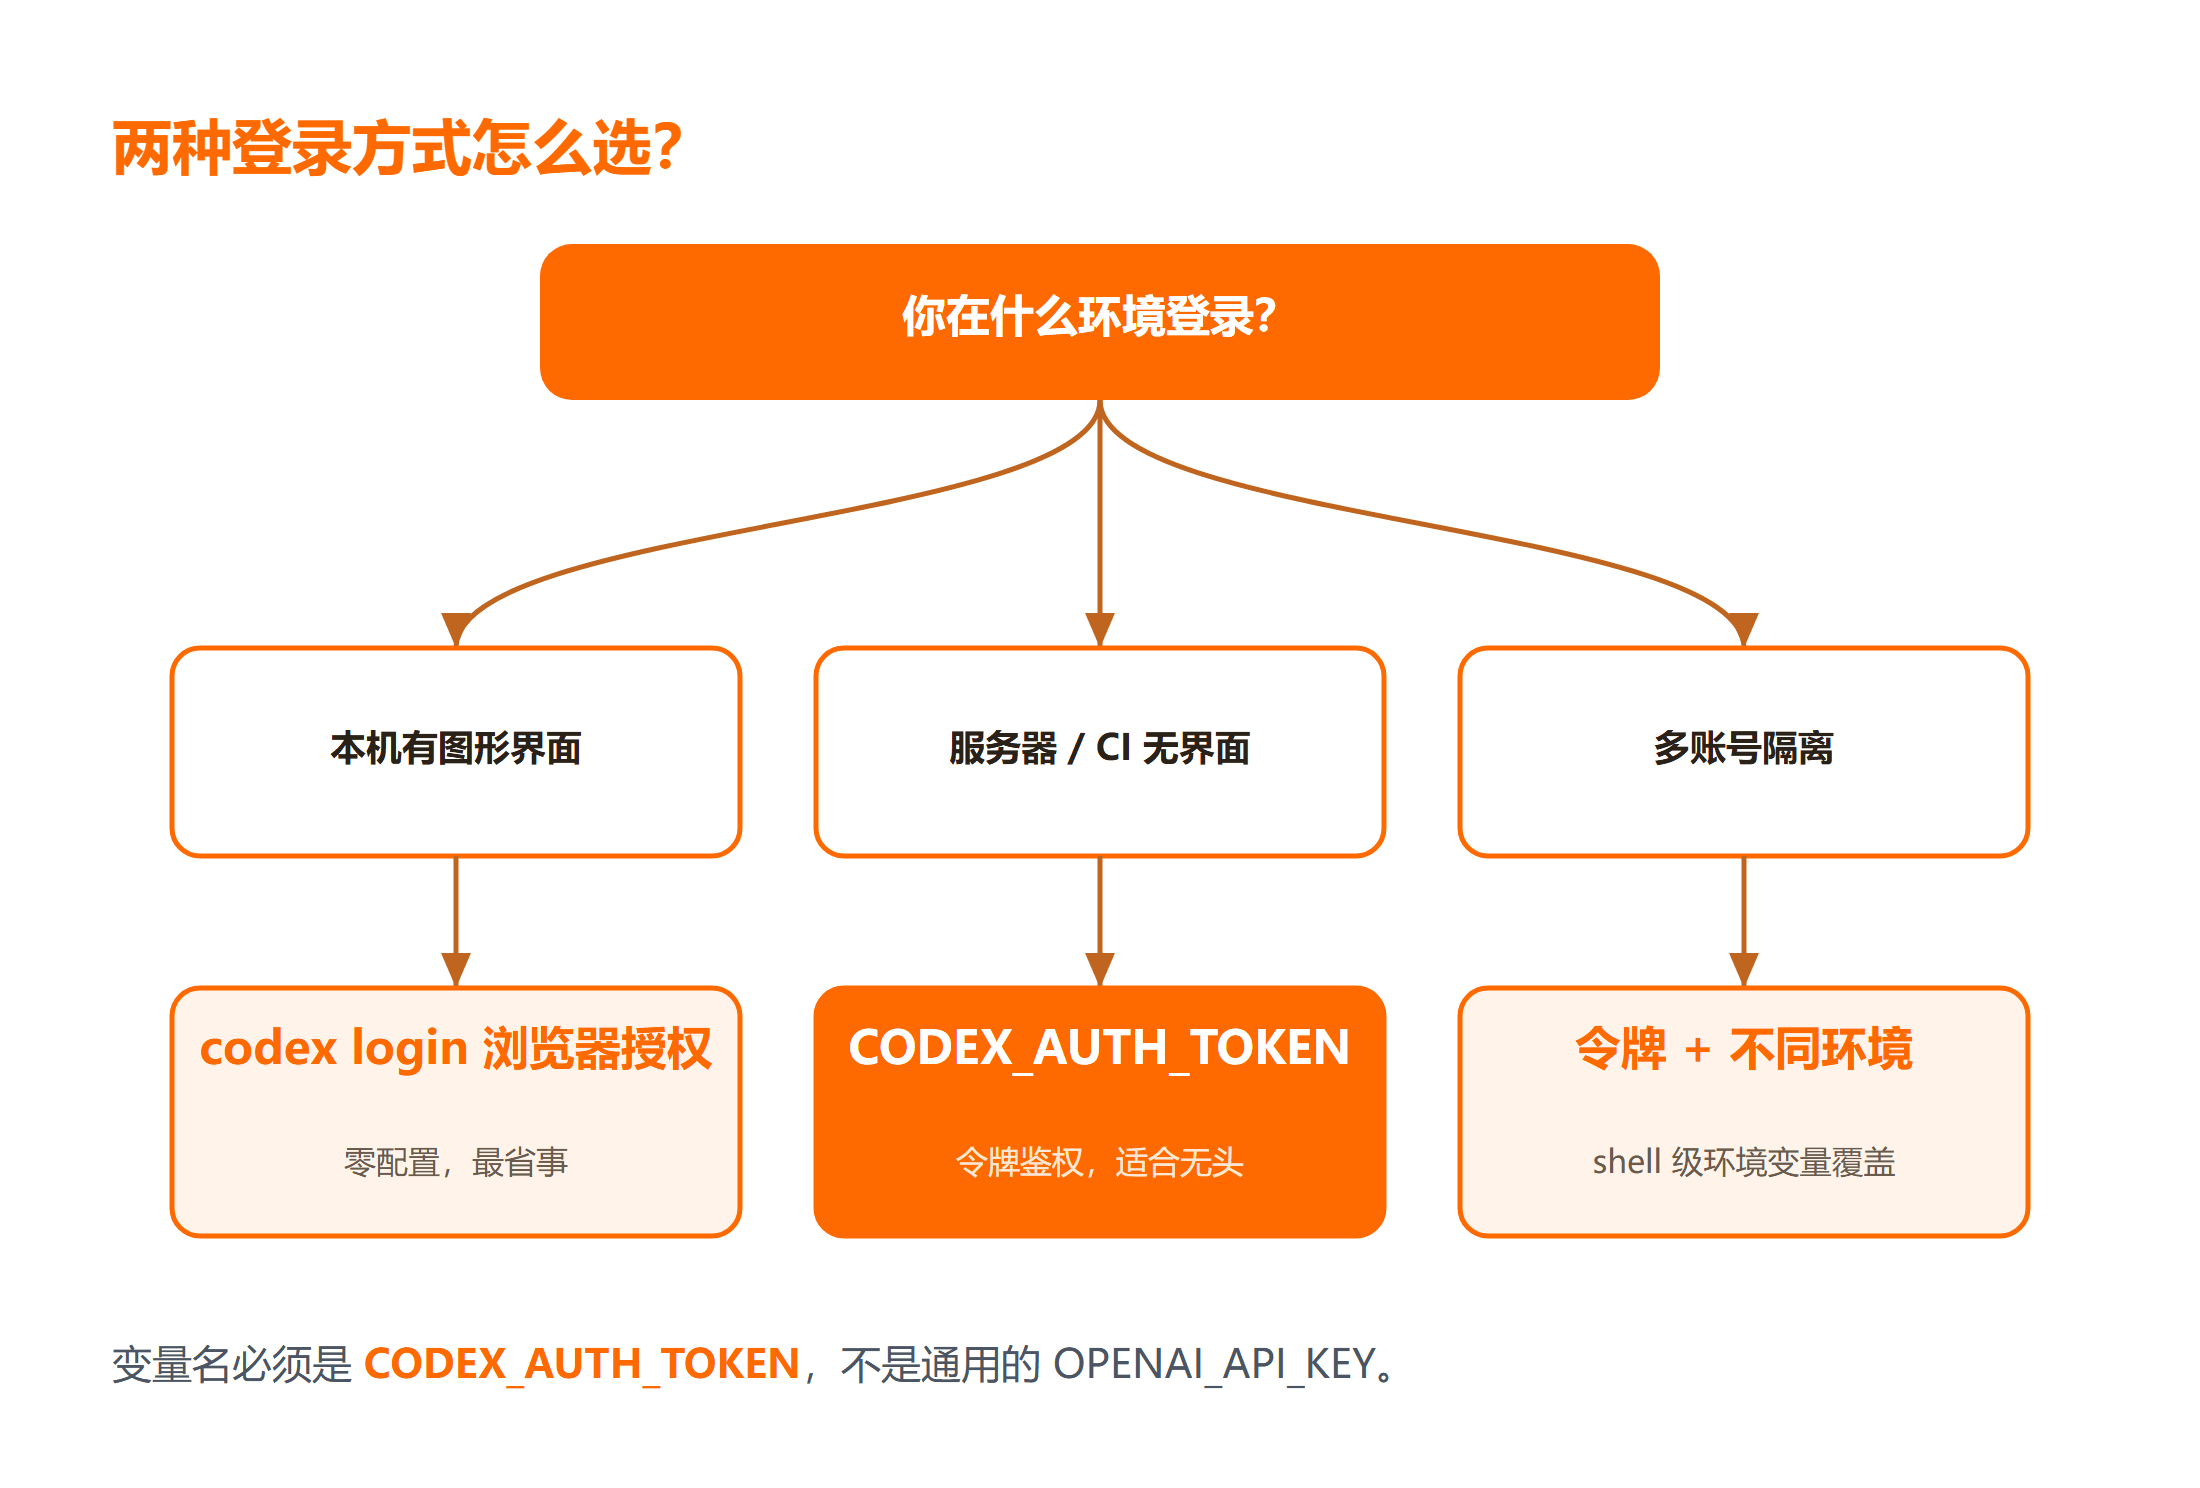
| 使用场景 | 推荐方式 | 是否需要浏览器 | 适合自动化 |
|---|---|---|---|
| 本机日常使用 | 浏览器授权登录 | 需要 | 否 |
| 服务器、CI | CODEX_AUTH_TOKEN |
不需要 | 是 |
| 多账号隔离 | 令牌 + 不同 shell 环境 | 不需要 | 是 |
一句话:人在电脑前用浏览器授权最省事;机器自己跑就用 API 令牌。
选择的关键看「有没有图形界面」:有屏幕就走浏览器授权,零配置最省心;只有终端就走 CODEX_AUTH_TOKEN 令牌。两者的令牌本质相同,只是获取方式不同,因此你完全可以在本机用浏览器、在 CI 用令牌,两套登录互不冲突。
一、登录前提与浏览器授权登录
在登录之前,先确认客户端已装好,否则 codex login 命令根本不存在。
node -v
npm install -g @openai/codex
codex --version
这条命令做的是安装与版本自检。执行后你应该看到 codex 0.30.1 之类的版本号;如果提示找不到命令,说明 npm 全局 bin 没进 PATH,用 npm prefix -g 定位目录再补进环境变量。基础接口模型可以先看 OpenAI API 教程 的鉴权章节,再顺手把 ~/.codex/ 下的配置文件纳入版本管理,方便回滚。
最直观的 Codex 客户端登录方式是 codex login,它会拉起系统浏览器完成 OAuth:
codex login
运行这条 codex login 命令后,终端会打印一个本地回调地址,并自动打开默认浏览器。你在网页里点授权,浏览器带着临时码跳回本地回调,客户端把换回来的令牌写进 ~/.codex/auth.json。预期结果是终端显示「Logged in as <你的邮箱>」,之后所有 codex 子命令都不用再鉴权。这种浏览器授权登录的优点是零配置,缺点是依赖图形界面,服务器上跑不了。
二、用 OpenAI API 密钥做令牌登录
当你要在没有浏览器的环境登录,就要用 OpenAI API 密钥 换成的令牌。先在 OpenAI 后台的 API 页面创建一个密钥,它形如 sk-xxxx,然后赋给环境变量:
export CODEX_AUTH_TOKEN="sk-你的密钥"
codex exec -a suggest "hello"
这里的关键是变量名必须是 CODEX_AUTH_TOKEN,不是通用的 OPENAI_API_KEY——Codex CLI 只读前者。配置好后,AI 编程技能教程 里提到的无头智能体范式就能直接复用。预期输出是模型回一句问候,说明令牌生效。
Windows 下写法改为:
$env:CODEX_AUTH_TOKEN="sk-你的密钥"三、多账号与临时切换
日常开发偶尔要在个人号和企业号之间切。最干净的做法是别用全局 auth.json,而是用 shell 级环境变量覆盖:
# 个人项目
CODEX_AUTH_TOKEN=sk-personal codex exec -a auto-edit "补测试"
# 企业项目
CODEX_AUTH_TOKEN=sk-work codex exec -a auto-edit "补测试"
这样做的好处是登录态彼此隔离,不会因为共用 auth.json 串号。CI 里同理,把令牌放进仓库密钥(如 GitHub Secrets),运行时注入,避免把 OpenAI API 密钥 写死在脚本里。对照 Trae AI 编程教程 的登录设计,思路是一致的。
四、踩坑清单
Codex 客户端登录最容易踩的四个坑:
- 现象:
codex login后还是 401。原因:浏览器授权写到了错误用户目录。修复:检查~/.codex/auth.json归属,必要时删掉重登。 - 现象:CI 里一直未授权。原因:用了浏览器流程。修复:改用
CODEX_AUTH_TOKEN环境变量。 - 现象:换密钥不生效。原因:旧
auth.json优先级高于环境变量。修复:临时改名auth.json让令牌生效。 - 现象:提示令牌无效。原因:误把
OPENAI_API_KEY当成了客户端令牌。修复:变量名改成CODEX_AUTH_TOKEN。
总结
Codex 客户端登录就两条路:人在本机用浏览器授权登录最省心,机器自动跑用 CODEX_AUTH_TOKEN 令牌最稳。
要点带走:
- 浏览器授权适合交互,令牌登录适合无头与 CI;
- 变量名必须是
CODEX_AUTH_TOKEN,不是OPENAI_API_KEY; - 多账号用 shell 级环境变量隔离,别共用 auth.json。
下一步该往哪走?本机先用 codex login 跑通,再把令牌接进你的流水线,两种登录方式就都掌握了。
常见问题
Q:codex login 命令和设置 API 令牌能同时用吗?
A:可以,但有优先级。本机 auth.json 里的浏览器令牌通常优先,想让环境变量生效就临时移走 auth.json。自动化场景建议只保留 CODEX_AUTH_TOKEN,避免两套鉴权互相干扰。
Q:OpenAI API 密钥泄露了怎么办?
A:立刻在后台吊销旧密钥并生成新的,再更新 CI 里的 Secrets。密钥等同于账号权限,不要提交进仓库或写进日志,这是令牌登录最基本的安全边界。
Q:没有图形界面的服务器怎么完成登录?
A:服务器不要用浏览器授权,直接把 OpenAI API 密钥 配置成 CODEX_AUTH_TOKEN 环境变量即可。这也是官方推荐的无头登录方式,不需要任何网页交互。
Q:令牌登录后,浏览器授权还有效吗?
A:有效,但通常 ~/.codex/auth.json 里的浏览器令牌优先级更高。想让环境变量生效,临时把 auth.json 改名即可;日常自动化建议只保留 CODEX_AUTH_TOKEN,避免两套鉴权互相干扰。
Q:个人号和公司号的令牌能共存吗?
A:能。别在全局 auth.json 里写死,用 shell 级环境变量覆盖:个人项目前 export CODEX_AUTH_TOKEN=sk-personal,企业项目前换成 sk-work。两个登录态彼此隔离,不会串号,也方便在 CI 里用不同 Secrets 注入。
Q:换了新 API 密钥,旧令牌怎么作废?
A:在 OpenAI 后台把旧密钥吊销,再把新密钥导出成 CODEX_AUTH_TOKEN。CI 里同步更新 Secrets,本地终端重开一个 shell 让新环境变量生效;吊销旧密钥等于废掉旧令牌,不用改 auth.json。
延伸学习
想把这块知识系统补齐,可以按这个顺序来:
- 先读 GitHub Copilot 使用教程,对比另一款 AI 编程助手的鉴权思路;
- 对照 Cursor AI 编程教程,看智能体客户端的登录设计;
- 想动手练,Trae Python 实战课程 是边学边写的形式。