
 TRAE-AI编程

AI 智能体不是又一个聊天机器人,而是能自己定计划、调工具、跑完整个任务的 AI 系统。它和普通 AI 助手最大的区别,是从「你问一句它答一句」变成「你给目标它自己推进」。本文用五个维度一次讲清两者区别,并说清智能体适合干什么、上手要注意什么。读完你就能判断手头的任务到底该交给助手还是智能体。这个判断,比盲目追新模型更影响你日常的效率,也决定了你该不该为某个新工具买单。
先看结论
一句话区分:AI 助手是被动应答工具,你问它答;AI 智能体是主动执行系统,你给目标它自己拆解、调工具、直到干完。选哪个看任务——一次性问答用助手,跨多步、要操作真实系统的任务用智能体。能力边界要认清:智能体再强也受工具权限和数据范围限制,不是给个目标就能无限自主。下面用一张表把五个维度摆清楚。
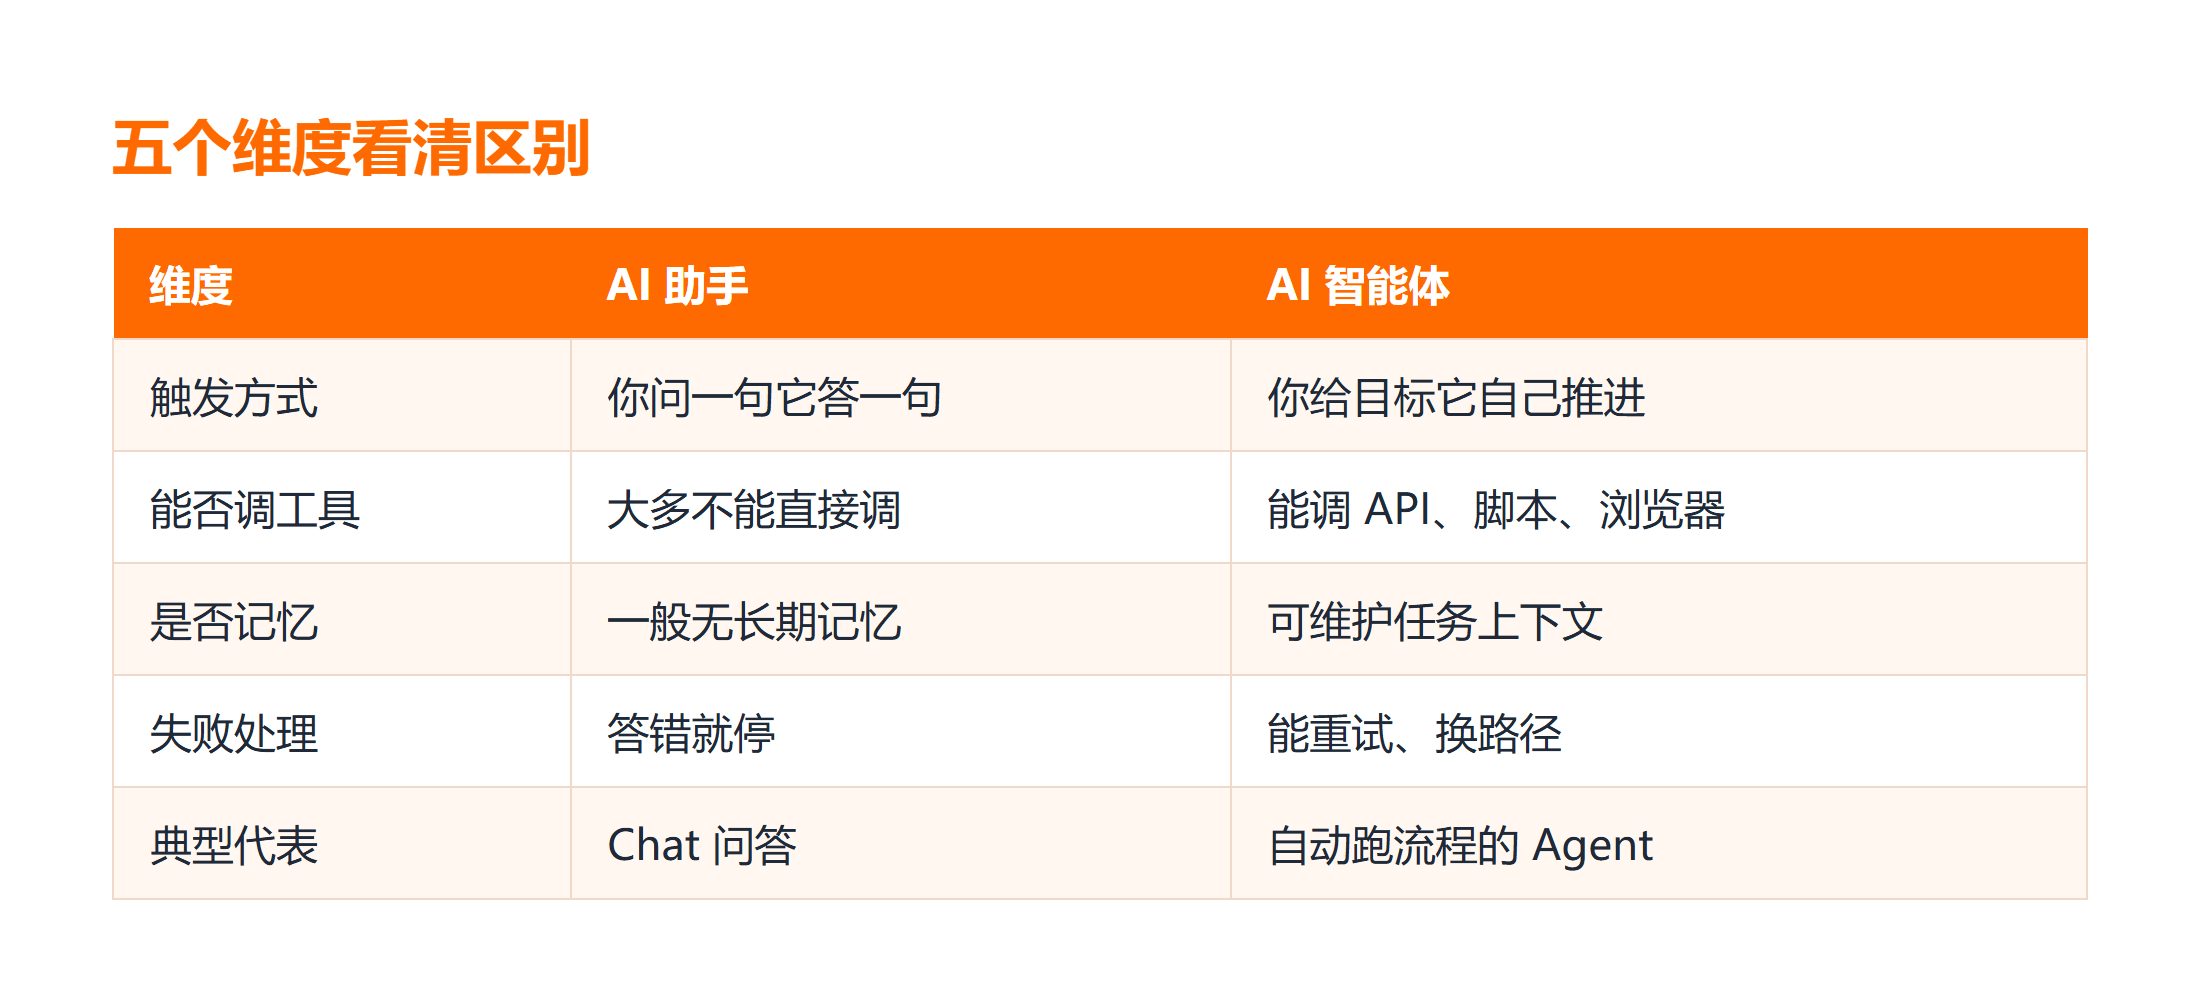
五个维度看清区别
对比来看最直观:触发方式上,助手等你提问,智能体接收目标后自行推进;工具调用上,助手大多不能直接动手,智能体能调 API、脚本、浏览器;记忆上,助手一般无长期记忆,智能体可维护任务上下文;失败处理上,助手答错就停,智能体能重试、换路径;典型代表上,助手是 Chat 问答,智能体是自动跑流程的 Agent。这张表本身就是选型的判断依据。
智能体怎么自己干活
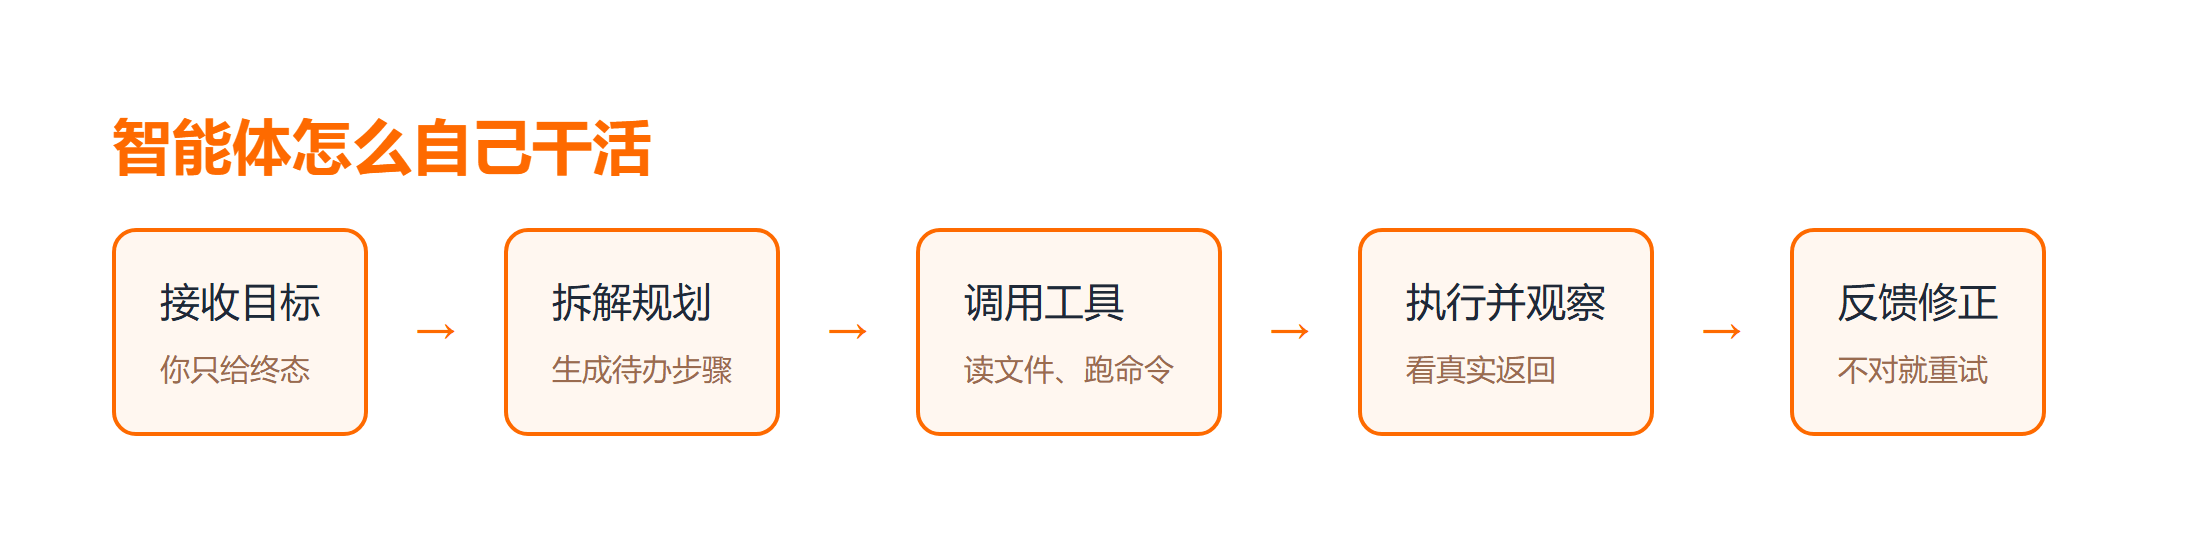
智能体的核心是一个自循环:收到目标后,先拆解成步骤,再逐步调用工具执行,观察真实返回,不对就修正重试,直到任务完成。你只负责给终态,中间过程它自己兜。
目标:把本周订单导成报表并发邮件
  1. 拆解:取数 → 生成报表 → 发送
  2. 调用:读数据库、写文件、发邮件
  3. 观察:每步返回是否成功
4. 修正:失败则重试或换方法正是这个「观察—修正」的闭环,让智能体的自主执行能力,和一次性生成内容的助手拉开了距离。关于这类自主系统的工程化,OpenClaw 文档 讲得很具体,可以作为上手参考。
它适合解决哪类问题
适用场景很明确:任务步骤多、要操作真实系统、且容得下几次试错。典型如「自动整理邮箱」「批量改文件名」「跨系统对账」「跑一遍发布流程」。这类任务人工做烦、脚本写贵,正适合交给智能体。
边界也要说清:第一,它不适合需要百分百一次正确的场景,比如直接动钱的转账;第二,它受你授权给它的工具限制,没给的权限它碰不到;第三,长任务会累计错误,关键节点仍需人来确认。把适用和边界一起看,才不会高估或低估它。更系统的 AI 基础概念,AI 人工智能教程 值得补一遍。
上手前要注意什么
如果你打算自己搭一个智能体,工程上的注意点比想象中重要:先配置好它能调用的工具范围,再运行一个真实小任务,检查每一步是否按预期调用工具,验证最终结果;失败时要让它重试而不是停下,这比一次写对更现实。安全是第一条,权限给最小集,敏感操作加人工确认,避免它自作主张删库改配置。
把可复用的流程固化下来,能省掉反复描述。Agent Skills 文档 讲的就是怎么把这类能力封装成技能,下次直接调用。能力边界和风险点(根据文档整理)必须写进规则,否则智能体容易在执行中越界。
总结
AI 智能体和 AI 助手不是谁替代谁,而是两种分工:助手帮你答,智能体帮你干。判断标准就一条——任务要不要跨多步、操作真实系统。记住五个维度的差异、认清适用边界、在上手时把权限和验证做扎实,你就能把智能体用得既高效又安全。
常见问题
Q:智能体一定会比助手强吗?
不一定。一次性问答、创意生成这类任务,助手更轻更快;只有步骤多、要动手的任务,智能体的自主循环才显出优势,别为用而用。
Q:智能体会不会失控乱改东西?
会,如果权限给太大。正确做法是权限最小化,敏感动作加人工确认,并在规则里写死能力边界,让它越不了界。
Q:没有编程基础能用智能体吗?
能。很多智能体产品已经把工具接好,你只要用自然语言给目标、看结果。想自己定制流程,再补一点配置与脚本知识即可,参考 Cursor 的官方文档作为切入点。
Q:智能体和自动化脚本有什么区别?
脚本是写死步骤、线性执行;智能体是给定目标后自己规划步骤、按需调工具。前者稳但僵,后者灵活但需管好权限与失败重试。



