 免费 AI IDE

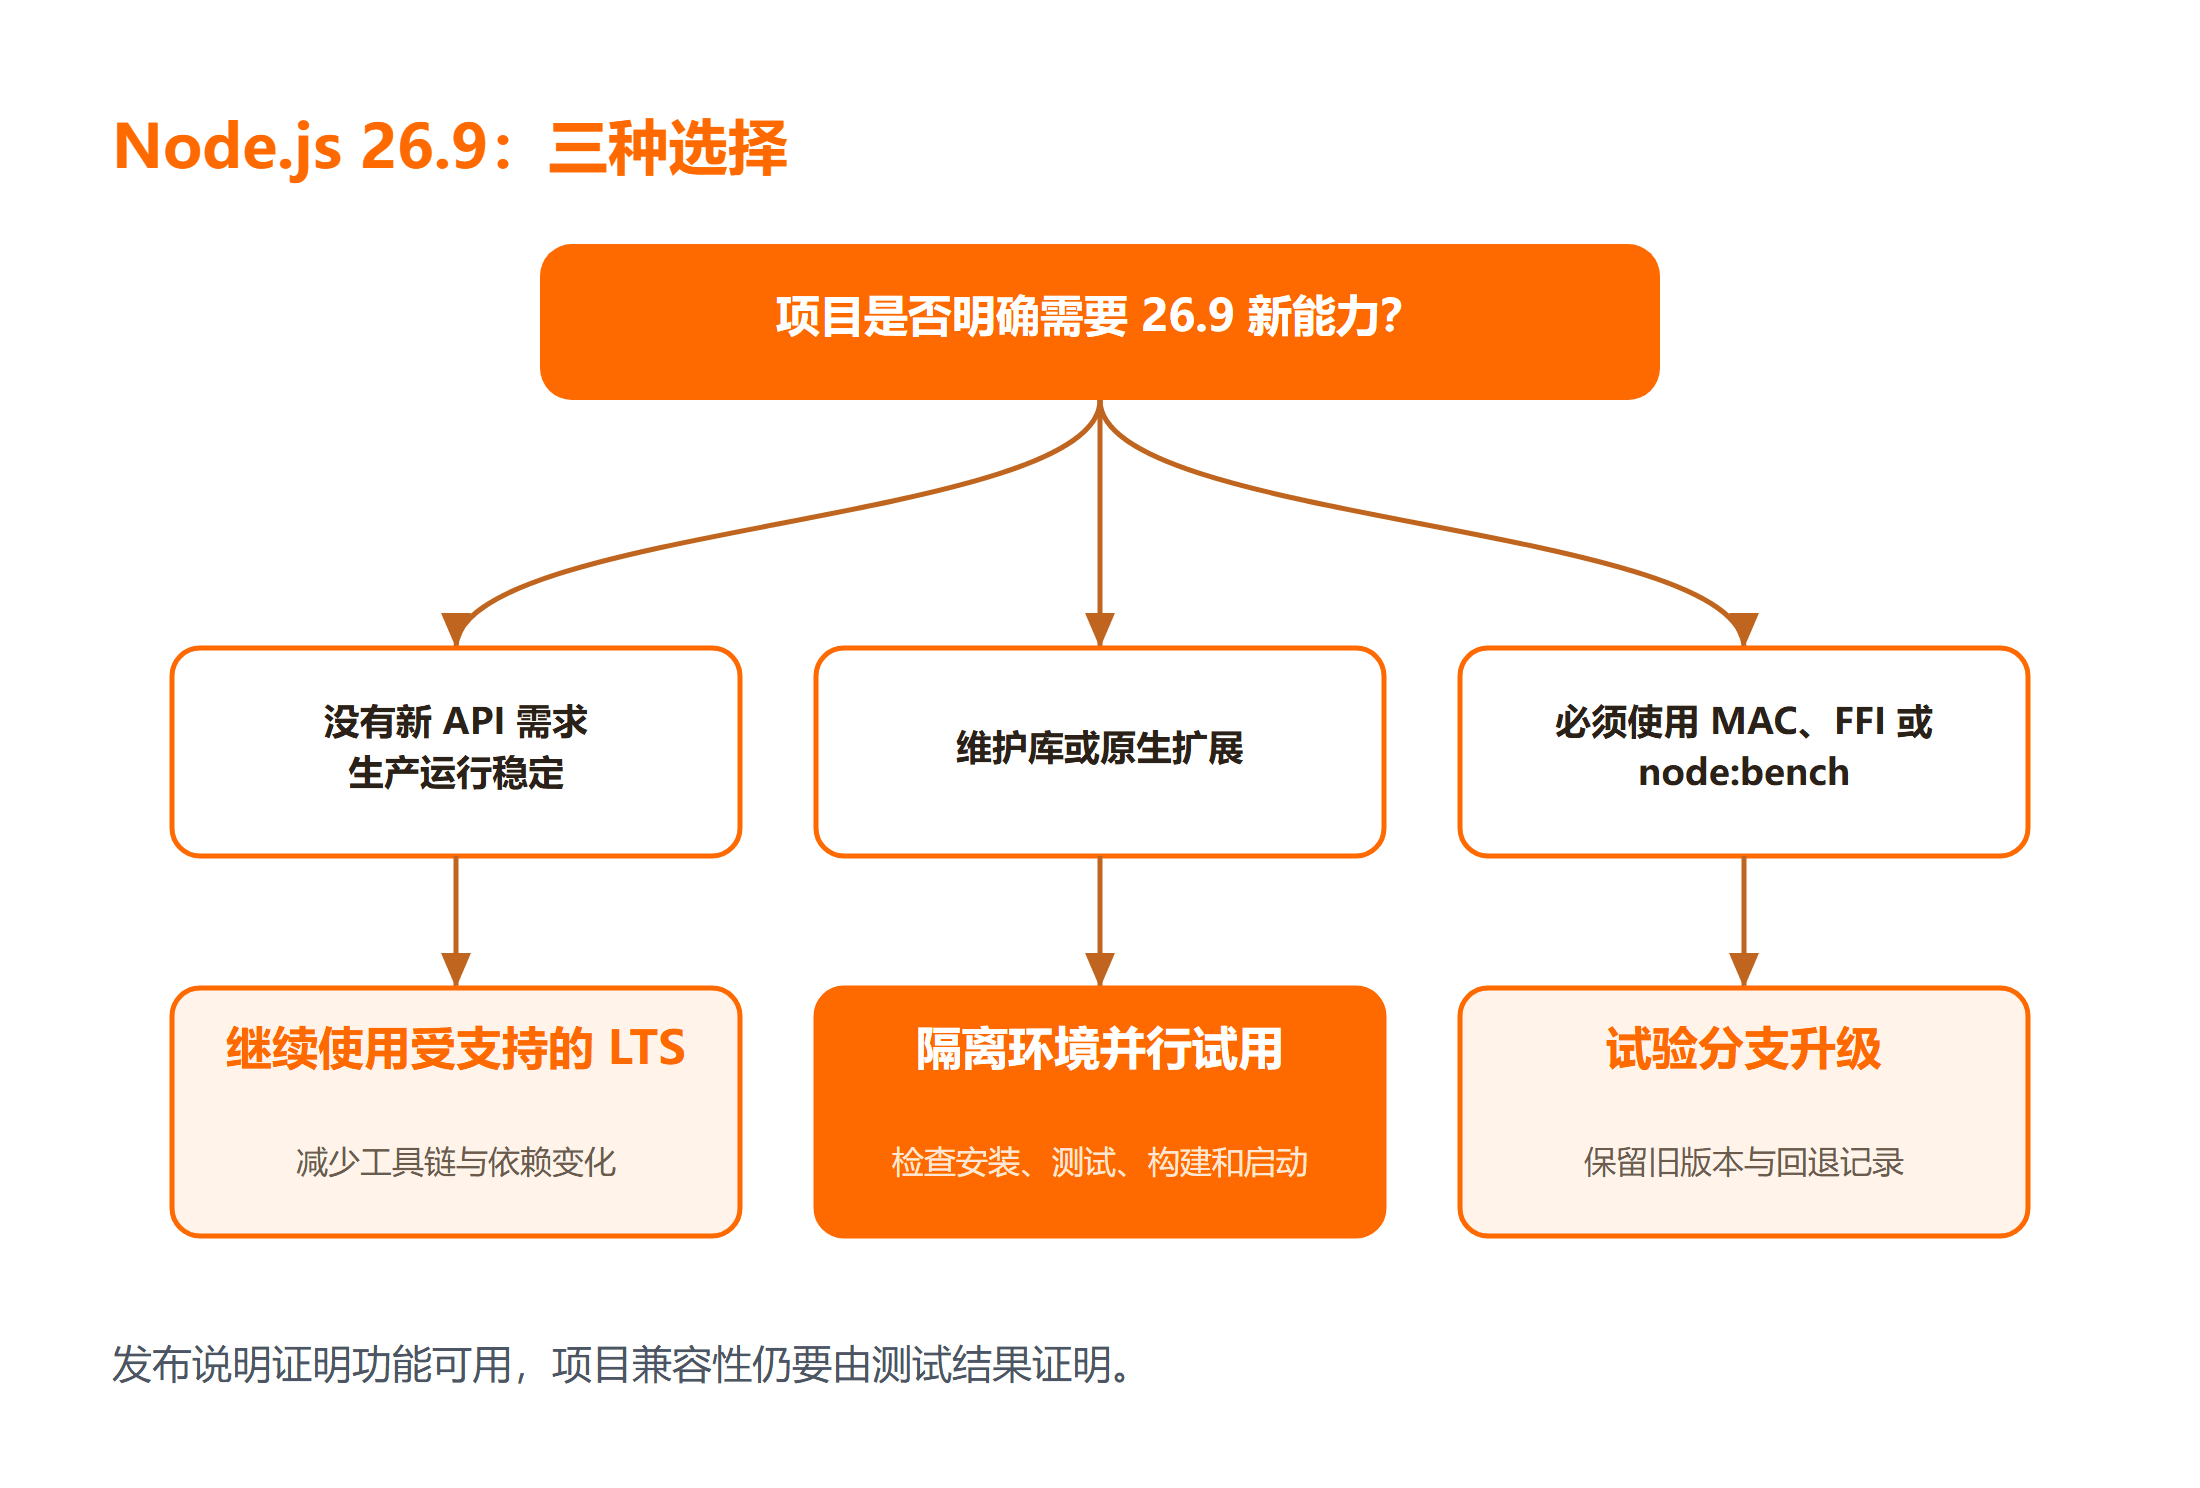
Node.js 26.9 已发布,但多数新手项目不需要立刻替换现有 LTS。更稳妥的做法是保留旧版本,在隔离环境试装 26.9,依次检查依赖、测试、构建和启动;四关都通过,再考虑迁移。
如果你只是学习 JavaScript 或维护一个稳定上线的服务,“最新”不等于“现在就该升”。这篇文章会先讲清 26.9 带来了什么,再给出一套可复制的 Node.js 升级检查、Node.js 版本兼容判断和 Node.js 回退流程。适用范围是 Windows、macOS 与 Linux 上的 npm 项目,重点照顾仍在使用 Node.js LTS 的读者。
一、先看结论:你的项目该不该升级
| 项目情况 | 建议 | 原因 |
|---|---|---|
| 正在学习基础语法,没有版本限定 | 继续使用当前 LTS | 教程一致性比新 API 更重要 |
| 生产服务运行稳定,没有 26.9 专属需求 | 先观望 | 切换成本高于短期收益 |
| 正在维护 npm 包或原生扩展 | 隔离试用 | 需要提前发现 ABI、构建链和测试问题 |
明确要用 MAC、FFI 或 node:bench |
建立试验分支 | 新能力与项目目标直接相关 |
| 没有版本管理器 | 先装版本管理器 | 覆盖安装会让回退成本变高 |
一句话:Current 发布不等于生产升级;先保存旧环境,再隔离试用,四关通过才迁移。
二、Node.js 26.9 更新了什么,版本身份更重要
Node.js 官方在 2026 年 9 月 16 日发布 26.9.0,并把它标记为 Current。Current 是当前开发线,不等于长期支持版;生产项目是否升级,首先要看维护周期和依赖支持,而不是只看版本号更大。
Node.js 26.9.0 发布说明 列出的重要变化主要有五项:
| 变化 | 影响人群 |
|---|---|
| crypto 模块增加通用 MAC API | 加密工具作者 |
| cipher 和 hash 可从 OpenSSL provider 中发现 | 加密工具作者 |
| FFI 模块默认启用 | 原生互操作开发者 |
标准库加入 node:bench |
基准测试作者 |
perf_hooks 的 Histogram 增加 meanCI |
性能分析工具作者 |
这些变化对普通 Web 接口项目未必马上产生收益。判断 Node.js 版本兼容时,还要核对 官方版本生命周期。如果你的目标只是稳定部署,继续使用受支持的 LTS 通常比追 Current 更省维护成本。
若你还不熟悉运行时、模块和事件循环,可以先把 Node.js 基础教程 放在手边,避免把语言问题和版本问题混在一起。
⚠️ 注意:26.9 的发布说明可以证明“功能已经发布”,不能证明你的框架、原生扩展和部署镜像已经兼容。
三、先按项目角色决定:升级、试用还是观望
同一个版本,对不同项目的答案不一样。Node.js 版本兼容不是单看运行时能否启动,而是看项目整条工具链能否保持一致。你可以先用下面四个问题做一次筛选。
| 项目情况 | 建议 | 原因 |
|---|---|---|
| 正在学习基础语法,没有版本限定 | 继续使用当前 LTS | 教程一致性比新 API 更重要 |
| 生产服务运行稳定,没有 26.9 专属需求 | 先观望 | 切换成本高于短期收益 |
| 正在维护 npm 包或原生扩展 | 隔离试用 | 需要提前发现 ABI、构建链和测试问题 |
| 明确要用 MAC、FFI 或 node:bench | 建立试验分支 | 新能力与项目目标直接相关 |
还有一个容易被忽略的信号:仓库是否明确声明运行时范围。打开 package.json,查看是否存在 engines.node;再检查 CI、Dockerfile、部署平台和团队文档里的版本。只改本机 Node,而不改这些入口,会造成“本地通过、线上仍是旧版本”的假升级。
{
  "name": "w3cschool-node-upgrade-demo",
  "private": true,
  "engines": {
    // 声明项目允许的 Node 主版本范围
    "node": ">=24 <27"
  },
  "scripts": {
    // 环境检查脚本
    "check": "node check-env.mjs",
    // 测试脚本
    "test": "node --test"
  }
}
这段配置表示项目允许 Node 24、25、26,不代表三条版本线都已验证。范围是声明,测试结果才是证据。
四、升级前保存环境指纹,别先覆盖旧版本
真正安全的 Node.js 升级检查从“记录旧环境”开始。先在项目根目录执行以下命令,把结果保存到升级记录中。
# 查看当前 Node.js 版本
node --version

# 查看当前 npm 版本
npm --version

# 输出模块 ABI、OpenSSL、平台和架构信息
node -p "JSON.stringify({modules:process.versions.modules,openssl:process.versions.openssl,platform:process.platform,arch:process.arch})"

# 列出顶层依赖,保存旧环境依赖快照
npm ls --depth=0
本文撰写时在 Windows x64 的隔离工作区实际执行了前三类检查,本机 Node.js 版本为 v24.19.0,模块 ABI 为 137,OpenSSL 为 3.5.7。这是旧环境基线,不是 Node.js 26.9 的实测数据。你在自己的电脑上应保存自己的输出,不能照抄这组值。
随后再用你已经采用的版本管理器安装 26.9,不要先卸载旧版本。Windows 常见的是 nvm-windows,macOS/Linux 常见的是 nvm、fnm 或 Volta。不同工具的命令并不完全相同,但目标一致:让旧版本仍可一条命令切回。
切到新版本后,先删除由旧运行时编译出的临时依赖,再按锁文件安装。npm 依赖检查应优先用 npm ci,因为它不会随意改写锁文件;如果 package-lock.json 与 package.json 不一致,它会直接失败,让问题尽早暴露。完整的 npm 命令和锁文件概念可对照 npm 包管理教程 查阅。
# 删除旧的 node_modules
Remove-Item -LiteralPath .\node_modules -Recurse -Force

# 按锁文件安装依赖,不随意改写 package-lock.json
npm ci
💡 小提示:删除前确认终端当前目录就是目标项目。不要对上级目录或不确定的路径执行递归删除。
五、用四级验证判断 Node.js 版本兼容
安装成功只说明 node.exe 能启动。真正的 Node.js 版本兼容至少要过四级:依赖安装、自动测试、生产构建、最小启动。
| 级别 | 命令 | 通过标准 |
|---|---|---|
| 安装依赖 | npm ci |
退出码 0,锁文件未被修改 |
| 运行测试 | npm test |
测试数量与旧版本一致,失败数为 0 |
| 生产构建 | npm run build |
无原生模块、打包器或弃用参数报错 |
| 启动探针 | 生产入口启动,访问健康检查 | 能启动,健康检查正常,主动结束进程 |
如果项目还没有统一检查脚本,可以先添加一个最小环境探针:
// check-env.mjs
const fingerprint = {
  // 当前 Node 版本
  node: process.version,
  // 模块 ABI 版本
  modules: process.versions.modules,
  // OpenSSL 版本
  openssl: process.versions.openssl,
  // 操作系统平台
  platform: process.platform,
  // CPU 架构
  arch: process.arch
};

// 打印环境指纹,便于对比新旧环境
console.log(JSON.stringify(fingerprint, null, 2));

// 如果主版本低于项目基线 24,则退出并报错
if (Number(process.versions.node.split('.')[0]) < 24) {
  console.error('Node.js 主版本低于项目基线 24');
  process.exit(1);
}
在 Node.js 26.9 上的预期结果(本文未在本机执行)是 node 字段以 v26.9. 开头,主版本检查退出码为 0。具体 ABI 与 OpenSSL 数值应以你的实际输出为准,不要在脚本里写死。随后把新旧两次测试日志放在一起比较,尤其关注跳过测试数量、快照变化和警告;只有“退出码相同”还不够。
六、四类常见失败,以及怎样安全回退
| 失败类型 | 常见现象 | 处理方式 |
|---|---|---|
npm ci 失败 |
EBADENGINE 或原生扩展编译错误 |
检查依赖 engines 约束,不要用 --force 压过 |
| 锁文件变化 | lockfileVersion 或依赖解析结果改变 | 确认是否计划内升级,否则恢复锁文件独立评审 |
| 测试通过但构建失败 | 打包器、插件或弃用参数报错 | 保留 npm run build 这一关 |
| 服务能启动但行为不同 | 定时任务、TLS、边缘输入异常 | 增加最小业务回归 |
第一类失败发生在 npm ci。如果日志出现 EBADENGINE,先看依赖的 engines 约束;如果出现编译或二进制加载错误,多半是原生扩展尚未提供对应版本的预编译包。不要用 --force 把错误压过去,否则问题会延后到启动阶段。
第二类失败是锁文件变化。新 npm 版本可能触碰 lockfileVersion 或依赖解析结果。先确认这是不是团队计划内的升级;不是的话,恢复锁文件,并在旧、新 Node 环境分别执行 npm ci 比较。锁文件应独立评审,不能混在业务改动里提交。
第三类失败是测试通过但构建失败。打包器、测试运行器和原生插件使用的能力不同,必须保留 npm run build 这一关。第四类是服务能启动,却在定时任务、TLS 连接或边缘输入上行为不同,所以还需要一组最小业务回归。
需要 Node.js 回退时,按以下步骤执行:
| 步骤 | 操作 | 说明 |
|---|---|---|
| 1 | 停止新版本进程 | 避免请求继续进入 |
| 2 | 版本管理器切回旧版本 | 例如 24.19.0 |
| 3 | 清理 node_modules |
删除新版本生成的依赖 |
| 4 | 重新 npm ci |
按锁文件恢复依赖 |
| 5 | 重跑健康检查 | 确认服务状态恢复 |
| 6 | 恢复镜像标签 | 部署镜像使用固定标签时同步恢复 |
回退完成的标准不是“版本号变回去了”,而是旧环境指纹、依赖、测试和服务状态全部恢复。
总结
Node.js 26.9 值得关注,但 Current 发布不等于所有项目都要立即升级。对普通学习项目,继续使用 Node.js LTS 更省心;对库作者、原生扩展维护者和确实需要新 API 的项目,隔离试用才是合适的下一步。Node.js 版本兼容最终要靠项目测试证明,不能由发布说明代替。
你可以带走三条判断标准:
- 先看项目需求和维护周期,再看版本号;
- 先保留旧版本和环境指纹,再安装新版本;
- 用依赖、测试、构建、启动四级结果决定是否迁移。
只要 Node.js 升级检查和 Node.js 回退都能重复执行,新版本试用就是可控实验,而不是一次押注。
延伸学习
想继续补齐 Node.js 的运行时、模块与依赖知识,可以按这个顺序学习:
- 先跟着 小白学前端:Node.js快速入门视频课程(通俗易懂) 建立完整学习路径;
- 遇到 API 和运行参数问题时,查 Node.js 文档教程;
- 安装依赖出现异常时,再看 npm清理缓存排错笔记,不要把清缓存当成所有错误的通用答案。
常见问题
Q:Node.js 26.9 是 LTS 吗?
A:不是。官方发布页把 26.9.0 标记为 Current。生产项目仍应结合官方生命周期、依赖支持和团队维护计划选择版本,不能只按最新版升级。
Q:没有版本管理器,可以直接覆盖安装吗?
A:不建议。覆盖安装会让回退成本变高。先选一种适合系统的版本管理器,并确认旧版本仍能切回,再在项目副本或试验分支里验证。
Q:npm ci 通过了,是否说明升级成功?
A:不能。它只证明锁定依赖可以安装。你还需要检查测试、生产构建、启动探针与最小业务回归,特别是原生扩展、TLS 和定时任务。
Q:个人练习项目值得试 26.9 吗?
A:如果你想体验 node:bench、FFI 或新的 crypto API,可以在隔离目录试用;如果只是学习基础语法,使用教程普遍支持的 LTS 会减少环境差异。