
 TRAE-AI编程

哈喽大家好,我是陪你一起吃瓜、一起敲代码的小狮妹!👋
这两天打开技术群和朋友圈,小狮妹差点以为整个软件行业要在今晚原地解散了。
到处都是惊悚的标题党:
《天塌了!GitHub 狂揽 20 万星的 AI 神器,丢个安装包就能 100% 吐出原厂源码!》
《闭源软件彻底死刑!看上哪个 App,AI 一键给你抄过来!》
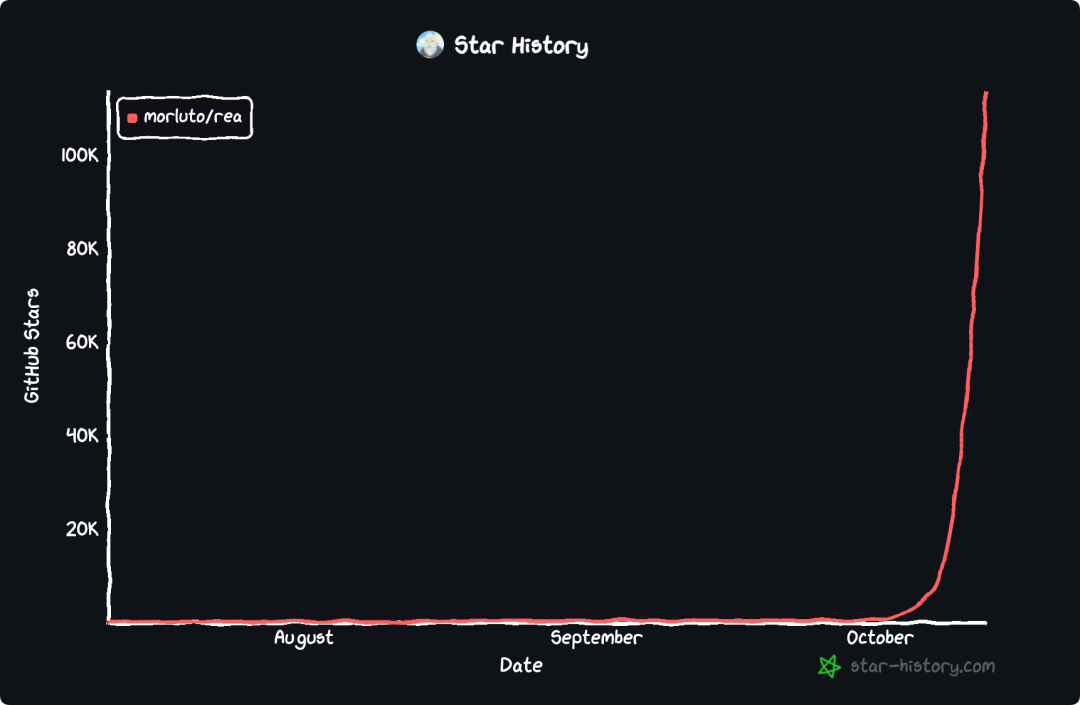
主角就是最近在 GitHub Trending 上杀疯了的现象级开源项目——REA(Reverse Engineer Anything,逆向工程一切)。上线短短两周狂揽 200,000+ Star,仓库作者 morluto 直接封神。
很多学弟学妹后台私信我:“小狮妹,以后是不是不用学写代码了?看上谁家的软件直接用 REA 扒下来改个皮就能卖钱?”
打住!快把口水擦一擦! 🛑
为了搞清楚它到底有多神,小狮妹连夜把 morluto/rea 的源码和 rea-agents 的底层架构扒了个底朝天。今天咱们不吹不黑,撕开营销号的夸张滤镜,硬核拆解一下:当 Claude 接上 Ghidra,底层到底发生了什么?它真能一键扒光所有软件的底裤吗?
▍一、 辟谣,它根本不是“看图猜代码”!
很多营销号压根没看源码,张口就来:“REA 是多模态大模型,看一眼软件界面截图就能逆向出全部源码……”
纯属扯淡! 😤 靠看截图写出来的那叫“前端切图仔仿写 UI”,根本不叫逆向工程(Reverse Engineering)。
真正的逆向工程,面对的是打包混淆后的 JavaScript 屎山、是 Electron 的 .asar 归档包、是 C/C++ 编译出来的 Windows .exe(PE)、macOS(Mach-O)和 Linux(ELF)二进制机器码!
在以前,你想搞懂一个闭源软件里的核心算法是怎么写的,你得是万里挑一的安全极客: 打开 IDA Pro(一套正版几万块)或者美国国安局开源的 Ghidra,泡上一杯浓茶,对着满屏幕的 mov eax, ebx 汇编指令、残缺的伪代码和内存偏移地址,熬上三天三夜,把头发薅秃才能理清一条调用链。
那为什么以前不让大模型直接干这活呢?
**因为传统的逆向神器都是给“人”用的,不是给 AI 用的!**Ghidra 和 IDA Pro 全是极其复杂的图形界面(GUI),需要人用鼠标点来点去、跳转地址、重命名变量。而无论 Claude 还是 GPT,本质上都是个“没有手、看不见专业软件界面”的对话框。你把几十兆的二进制文件直接塞进对话框,大模型当场就会原地报错吐血。
而 REA 做的事情,一句话总结就是:它没有重新发明反编译器,而是用 MCP 协议,给大模型装上了一双能直接操作 Ghidra 和 IDA Pro 的“机械手”!
▍二、 拆解当 AI 接上 Ghidra,底层发生了什么?
打开 REA 的源码你会发现,它的核心架构优雅得让人拍案叫绝。
如果把 Ghidra / IDA Pro / Hopper 比作经验老道但只会讲方言、必须坐诊看病的“老中医”;把 Claude Code / Cursor / Gemini CLI 比作绝顶聪明但没有体检设备的“海归博士”。
那么 REA(基于 MCP,Model Context Protocol 模型上下文协议),就是站在中间的“金牌同声传译 + 自动化机械臂”!
当你对接入了 REA 的 Claude 下达指令:“帮我扒一下这个游戏里的物理弹道计算公式是怎么写的” 时,底层其实发生了一场极其精密的流水线配合:
第一步:静默启动,把二进制变成“可查询数据库”
REA 会在后台以 Headless(无头模式/命令行模式)静默唤醒你电脑上的 Ghidra 或 IDA,把目标程序的二进制文件吞进去,瞬间完成反汇编、拆解控制流图(CFG)、提取符号表和字符串引用。
第二步:MCP 协议暴露“手术刀接口”
REA 通过 MCP 协议,向 Claude 暴露出一整套标准化的工具函数(Tools)。比如:
search_strings(搜索关键字符串)get_xrefs(查找交叉引用:谁调用了这个函数?)decompile_function(将指定内存地址反编译为 C 伪代码)unpack_electron/analyze_js_bundle(如果是桌面端或网页,直接拆包分析 AST 语法树和 IPC 进程通信)
第三步:Agent 像老练黑客一样“顺藤摸瓜”
这时候,Claude 不再是瞎猜了,它开始像一个真正的顶尖黑客一样思考并调用工具:
找线头:先调用接口搜索和弹道相关的字符串(比如
"gravity"、"velocity"、"trajectory")或导入的数学库。查户口:拿到内存地址
0x00401A20后,命令 Ghidra 查交叉引用(Xrefs),顺藤摸瓜找到核心计算函数sub_401A20。扒底裤:命令 Ghidra 把
sub_401A20及上下游调用的 5 个子函数全部反编译成伪代码,并读取附近的内存常量。重写复刻:读懂这一堆充斥着
v1, v2, a1的天书伪代码后,Claude 在脑子里完成逻辑重构,顺手用干净漂亮的 TypeScript 或 Rust 给你重新写出一份一模一样的物理弹道引擎!
在官方放出的硬核 Demo 里,无论是直接逆向还原一款古早游戏的声音合成器算法,还是全链路扒出某商业桌面软件的本地数据流向,AI 都是靠这套组合拳,把原本需要安全老手肝一周的工作,压缩到了短短几分钟!
▍三、 拒绝 AI 瞎编!REA 最牛的设计是证据链机制(Evidence-first)
用大模型写过代码的小伙伴都知道,AI 最让人抓狂的就是“一本正经地胡说八道(幻觉)”。
在普通写业务代码时,AI 瞎编个接口顶多跑不通报错;但在逆向工程里,如果 AI 看错了一个字节码就开始脑补逻辑,后面推导出来的几千行代码全都是废纸!
小狮妹在看 REA 源码时,最佩服作者 morluto 的一点,就是他在 Agent 工作流里死死焊了一套 “证据链优先(Evidence-first)”机制。
在 REA 的底层 Prompt 和输出规范里,严禁 AI 空口白牙下结论! 每当 AI 告诉你“这个函数负责加密用户本地配置”时,REA 强制要求它必须同时交出呈堂证供:
具体坐标:内存偏移量(Offsets)是多少?(如
0x1400083F0)原始证物:对应的汇编指令或伪代码切片是什么?
调用链路:是从哪个入口函数(Caller)跳进来的,又传给了哪个底层 API(Callee)?
置信度评级:这件事是有实锤证据(High Confidence),还是合理推测(Hypothesis)?
**没有偏移量地址的结论,一律按幻觉打回重查!**正是这套近乎严苛的“刑侦级取证”设计,才让 AI 第一次在极其严谨的二进制逆向领域,真正具备了干重活的实战能力。
▍四、 为什么说它依然做不到“100% 还原”?
讲完爽点,小狮妹必须履行咱们客观不忽悠的原则,给那些想靠 REA“一键抄遍天下 App”的朋友泼一盆刺骨的冷水。🌊
为什么连作者自己都承认,目前根本做不到所谓的“100% 完美复刻”?因为它卡在 4 个物理级的死穴 上:
1. 还原的是“逻辑等价物”,不是原作者的 Git 仓库
C++ 或 Rust 代码一旦编译成二进制机器码,原来的变量名、详细注释、优雅的目录结构就永远在物理意义上灰飞烟灭了。 REA 带领 AI 干的事,是看着反编译出来的骨架,“理解意思后用自己的话重写一份功能相同的代码”,而不是像解压文件一样把原作者的源码变出来。
2. “云端黑盒”永远是逆向的盲区
醒醒吧!2026 年的商业软件,谁还把核心赚钱逻辑全写在客户端里? 不管是抖音的推荐算法、游戏的抽奖爆率,还是 SaaS 软件的核心业务流,全都在人家的阿里云/AWS 后端服务器里跑着呢!REA 能帮你把本地 App 的 UI 交互、本地缓存和网络发包协议扒得干干净净,但面对云端服务器那个黑盒,神仙来了也看不穿里面的后端源码和数据库。
3. 面对大厂“加密壳”与混淆,照样抓瞎
你拿 REA 去扒一个用 Electron 裸奔写的独立小工具,那简直是降维打击,一扒一个准(这也是为什么现在独立开发者最慌)。 但如果遇到大厂的核心软件——人家上了高强度的代码控制流平坦化(Obfuscation)、VMP 虚拟机保护、高强度加壳以及动态反调试,底层的 Ghidra 自己看代码都是乱码,站在它肩膀上的 Claude 自然也就巧妇难为无米之炊了。
4. 极其烧钱的 Token 黑洞与环境门槛
别以为装个 npm 包就能万事大吉。扒网页和 JS 可以开箱即用,但如果你想逆向原生二进制文件,你电脑上自己得先配置好沉重的 Ghidra,或者自掏腰包买昂贵的 IDA Pro;而且逆向一个中等规模的功能模块,AI 来回调用几十次反编译接口,上下文 Token 消耗极其恐怖,钱包不够厚真的玩不起。
▍五、 AI扒光底裤的时代,我们的护城河在哪?
拆解完 20 万星的 REA,小狮妹最大的感慨其实不是“逆向变简单了”,而是 AI Agent 的进化范式已经彻底变了。
以前我们总觉得,有些硬核技术(比如二进制逆向、内核调试、复杂运维)门槛极高,AI 绝不可能染指。但 REA 给所有人上了一课:只要通过 MCP 协议把人类积攒了三十年的专业工业软件(如 Ghidra)接口化,AI 就能在一夜之间继承顶尖专家的武器库!
对于咱们广大开发者和学生来说,REA 的爆火也敲响了警钟:
如果你的产品只是一个纯前端套壳、或者毫无保护的 Electron 桌面小工具,那么从今天起,你的代码在竞争对手的 AI 面前基本等于“裸奔”,分分钟就能被像素级复刻。
未来的技术护城河,要么在深度的服务端架构与数据壁垒,要么在硬核的安全攻防与工程复杂度,要么在于别人就算抄走了代码、也抄不走的产品运营与生态迭代速度。
当然啦,把 REA 当作一个学习优秀软件架构、排查诡异第三方闭源 Bug、或者安全攻防研究的“超级显微镜”,它绝对是今年最值得你放进收藏夹的神仙项目!
欢迎在评论区聊聊你的脑洞!觉得这篇硬核拆解有收获的话,别忘了给小狮妹点个 【赞】 和 【在看】,转发给你身边还在被营销号忽悠的程序员朋友们清醒一下吧!我们下期见,拜拜~ 🐾



