
 TRAE-AI编程

MCP 协议(Model Context Protocol,即模型上下文协议)是一套让 AI 助手安全连接本地工具与数据的开放标准。它把"AI 对接工具"从一对一定制开发,变成按一套协议即插即用。你有没有遇到过:想让 AI 读本地文件、查公司数据库,它却只能说"没权限"?根因是大模型被关在聊天框里,和外部世界之间没有统一的插头。MCP 协议就是来解决这件事的——工具方按标准实现一个 Server,任何支持 MCP 的客户端都能直接发现并调用它。
先看结论
| 你现在的做法 | 痛点 | MCP 之后的做法 |
|---|---|---|
| 每个工具写一套私有插件 | 接 10 个工具写 10 套代码,难以维护 | 工具按 MCP 标准暴露能力,AI 统一调用 |
| 直接让模型调 REST API | 接口变动就要改提示词和代码 | Server 封装好,模型只管"要做什么" |
| 把数据整段贴进对话 | 超长上下文、泄密风险、易过期 | 由 Server 按需取数,模型拿结果即可 |
如果你只是偶尔用一下,直接把内容贴给模型也行;但当你需要 AI 稳定、可复用地操作多个本地或内部系统时,MCP 协议是更省心的那一层抽象。
它解决了什么问题
在 MCP 出现之前,让 AI 用工具基本只有两条路。第一条是"私有插件":每个 AI 客户端(比如某个 IDE 插件或聊天机器人)想接 GitHub,就得自己写一套 GitHub 适配;想接数据库,再写一套数据库适配。工具一多,维护成本爆炸。第二条是"硬编码调用":开发者在代码里把 API 地址和参数写死,让模型输出 JSON 再去请求(想了解这类通信可看 HTTP 教程)。接口一旦变动,提示词和代码都得跟着改。
MCP 协议的思路不一样:它把"工具提供方"和"AI 应用方"之间定了一套统一的通信协议。只要工具方按协议实现一个 MCP Server,任何支持 MCP 的客户端(Host)都能直接发现并调用它,不用再为每个组合单独开发。这有点像 USB 接口——外设只要做成 USB,就能插进任何带 USB 口的电脑。想系统学 AI 辅助开发,可顺手看 AI 编程技能教程。
核心概念与三个角色
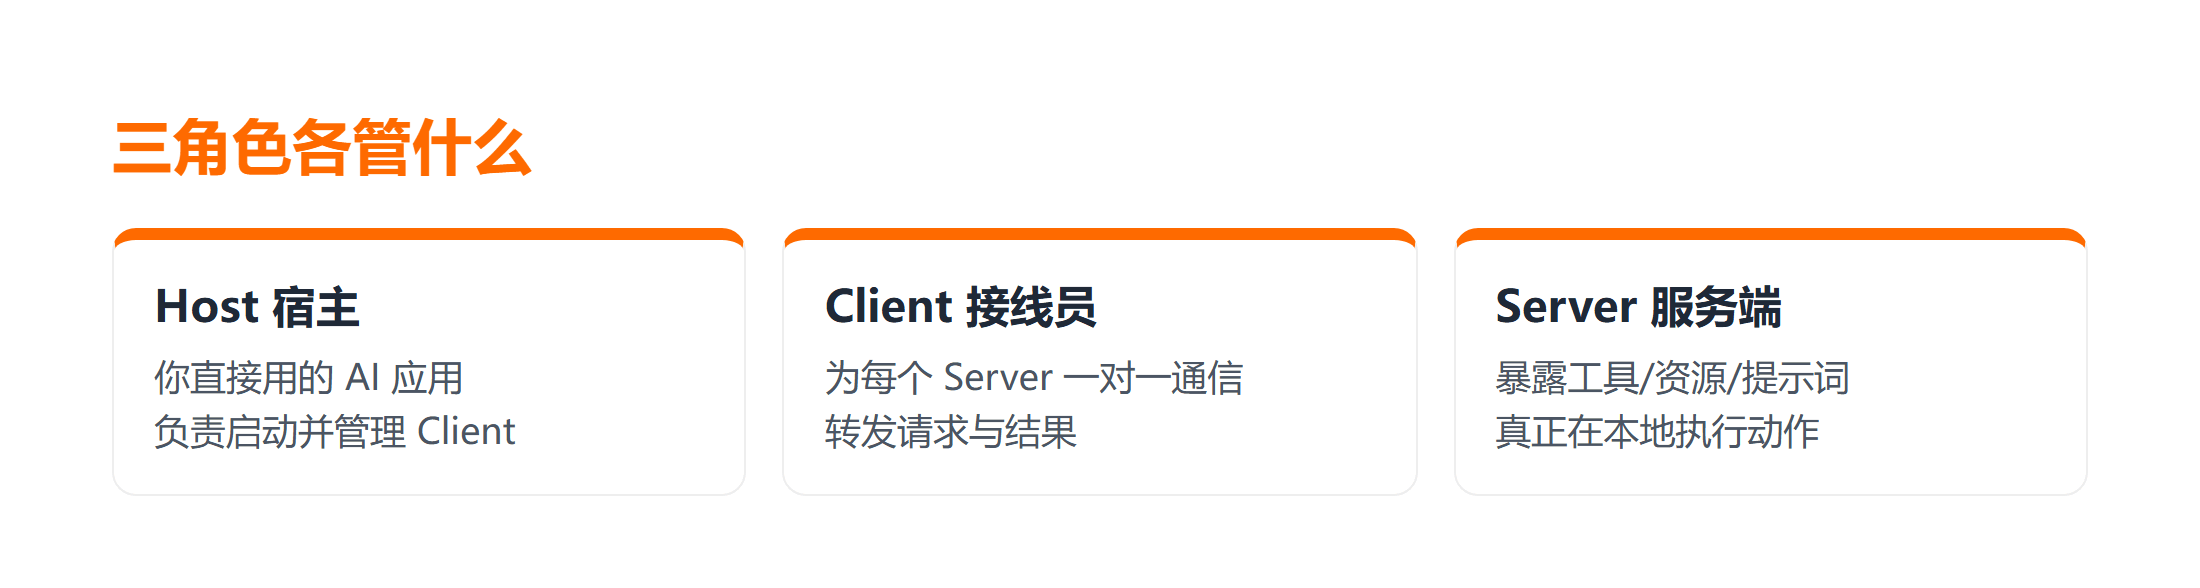
理解 MCP,只要记住三个角色:
- Host(宿主):你直接用的那个 AI 应用,比如某个支持 MCP 的桌面客户端、IDE 插件。它负责启动和管理 Client,并把模型能力接进来。
- Client(客户端):Host 为每个连上的 Server 创建的一个"接线员",负责和单个 Server 一对一通信,转发请求和结果。
- Server(服务端):真正暴露能力的一方,跑在你的本机或内网。它可以提供三类能力:工具(Tools)让模型执行动作(如读文件、发请求)、资源(Resources)提供只读数据(如一份文档)、提示词(Prompts)给出预设模板。
一个 Host 可以同时连多个 Server,每个 Server 由各自的 Client 对接,彼此隔离。这也是 MCP 协议的安全模型出发点:Server 只拿到它该拿的权限,不会反过来控制 Host。
一次调用是怎么发生的
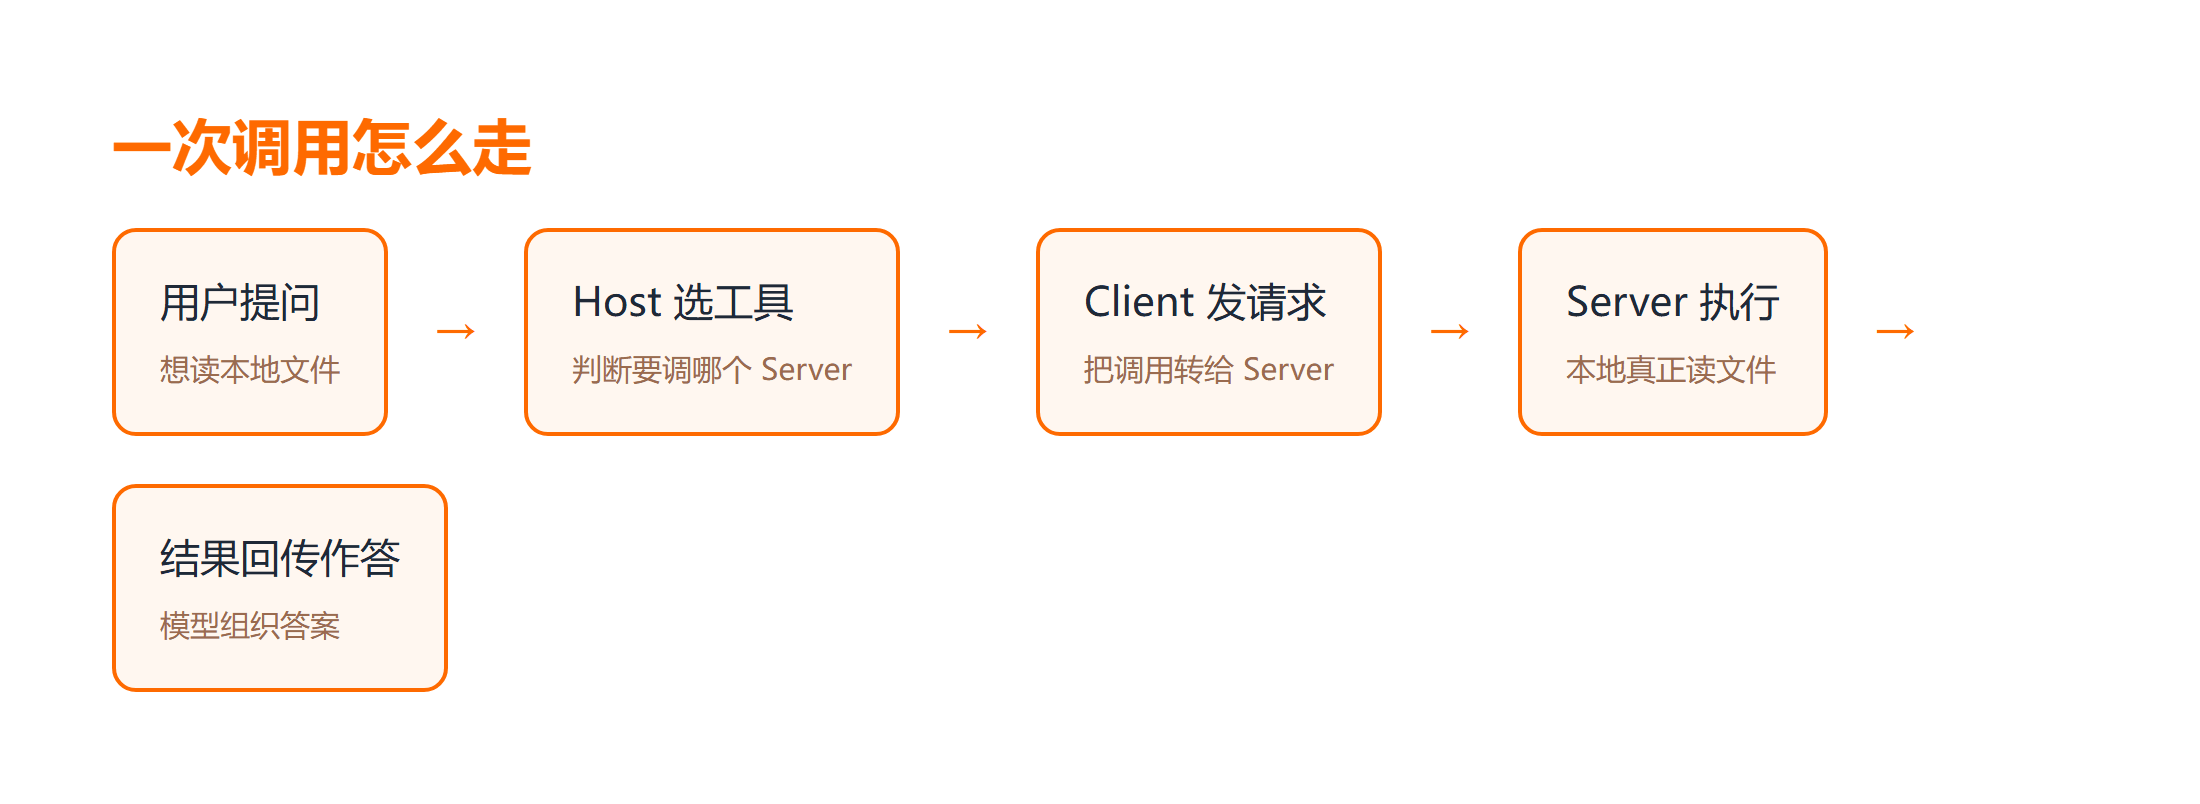
把刚才的角色串起来,一次"让 AI 读本地文件并总结"的过程大致是这样:
- 启动 Host 时,它根据你配置的连接信息拉起对应的 MCP Server(常见的是本地 stdio 进程,也可能是远程 HTTP 服务)。
- Server 上线后,主动告诉 Client 自己能提供哪些工具和资源(这步叫"能力声明")。
- 你提问后,模型判断:要完成这件事,需要调用某个工具。Host 通过 Client 把调用请求发给 Server。
- Server 在本地真正执行动作,比如读取文件内容,把结果返回。
- 模型拿到结果,组织成自然语言回答你。
整个过程里,文件始终只在你的本机被读取,模型看到的是 Server 返回的内容,而不是你手动复制粘贴的全文。这对隐私和上下文长度都更友好。
怎么开始用
对普通开发者来说,最常见的入口是给一个支持 MCP 的客户端配置 Server。以本地 stdio 类型的 Server 为例,配置通常是一段 JSON,写明启动命令和参数:
{
  "mcpServers": {
    "files": {
      "command": "npx",
      "args": ["-y", "@modelcontextprotocol/server-filesystem", "/你的/工作目录"]
    }
  }
}
把这段放进客户端的配置文件后重启,Host 就会拉起这个文件系统 Server,模型就能在授权目录内读写了。需要注意:Server 能访问的范围由你给的路径决定,只授权必要目录,别把整个磁盘交出去。安装前确认包来源可信,因为 Server 是在你机器上执行代码的。
配置完重启客户端后,先检查 Host 是否成功连上 Server;若启动失败,先核对命令路径与授权目录权限,再修复后重试,并用一次读文件验证连通性。从适用场景看,MCP 更适合需要 AI 稳定操作多个本地或内部系统的团队;使用边界上,务必只授权必要目录、只用可信 Server(依据官方文档,Server 在你机器上执行代码)。
总结
MCP 协议不是又一个"AI 框架",而是一套让 AI 安全、可复用地连接外部工具与数据的开放协议。它的价值在于:工具方只要实现一次标准接口,就能被所有支持 MCP 的客户端使用,免去了过去一对一的私有适配。对使用者来说,最实在的好处是——你不必再把文件内容整段贴进对话,而是让 AI 在你的授权范围内自己取数、自己执行。
常见问题
Q:MCP 和 Function Calling 是一回事吗?
不是。Function Calling 是模型"表达想调用某个函数"的能力,MCP 是"函数实际跑在哪、怎么通信"的协议层。很多 MCP Server 正是把底层能力包装成可供 Function Calling 触发的工具。
Q:我的数据会被传到外面吗?
stdio 类型的 Server 默认在本机进程内运行,数据不外发;即使是远程 Server,也只有你配置的那一侧会收到请求。关键是只授权必要目录、只用可信 Server。
Q:没有编程基础能用吗?
能用一部分。很多客户端已经内置或提供一键添加的 Server 市场,照着教程填路径即可。但安装第三方 Server 仍建议先看一眼它执行的命令。
Q:一个客户端能同时连多个 Server 吗?
可以。Host 会为每个 Server 建立独立 Client,彼此隔离。连接太多时主要注意权限范围别重叠放大。
延伸学习
- AI 智能体与自主执行一次讲清 — 想继续看 Agent 怎么自己跑任务,这篇把自主执行讲透了。
- CodeBuddy 实战课 — 想动手做 AI 项目,这门实战课更系统。
- JSON 数据格式教程 — 补一下配置里用到的 JSON 写法。



