 TRAE-AI编程

Docker 数据卷挂载是解决容器数据持久化问题的标准做法:当容器被删除或重建时,挂载到卷里的数据依然保留,而写在容器可写层里的文件会随之消失。本文基于 Docker 24 与 26 验证,把匿名卷、命名卷和 bind mount 绑定挂载三种方式讲清楚,并给出什么场景该用哪一种的选择建议。看完你既能根据命令复现,也能理解它们底层差异,下次部署数据库或存日志时不再纠结。今天这篇文章,编程狮就把这块讲透。
先看结论
| 方式 | 适合场景 | 数据落在哪 | 迁移难度 |
|---|---|---|---|
| 匿名卷 | 临时缓存、不关心内容的数据 | Docker 自动分配的随机目录 | 难定位 |
| 命名卷 | 数据库、需要复用和备份的数据 | Docker 管理的具名目录 | 容易 |
| bind mount | 需要直接读写宿主机指定目录 | 宿主机任意绝对路径 | 最灵活 |
一句话总结:只想让数据不被删除就用命名卷;要直接改宿主机文件就用 bind mount;匿名卷只适合一次性临时数据。
一、先弄清楚:容器里的文件为什么会丢
Docker 容器运行时分两层:只读镜像层和可写容器层。你执行的每条写命令、每次生成的日志,默认都落在可写容器层。一旦容器被 docker rm 删除,这一层随之销毁,数据就再也找不回来。
想一个生活化的比喻:容器层像便利贴,贴在镜子(镜像)上写字,撕掉便利贴字就没了;数据卷则是你自己的笔记本,即使把便利贴撕掉,本子里的记录还在。
1.1 三种挂载方式的本质区别
Docker 数据卷挂载的三种方式,本质区别在于「数据到底存在谁的地盘上」:
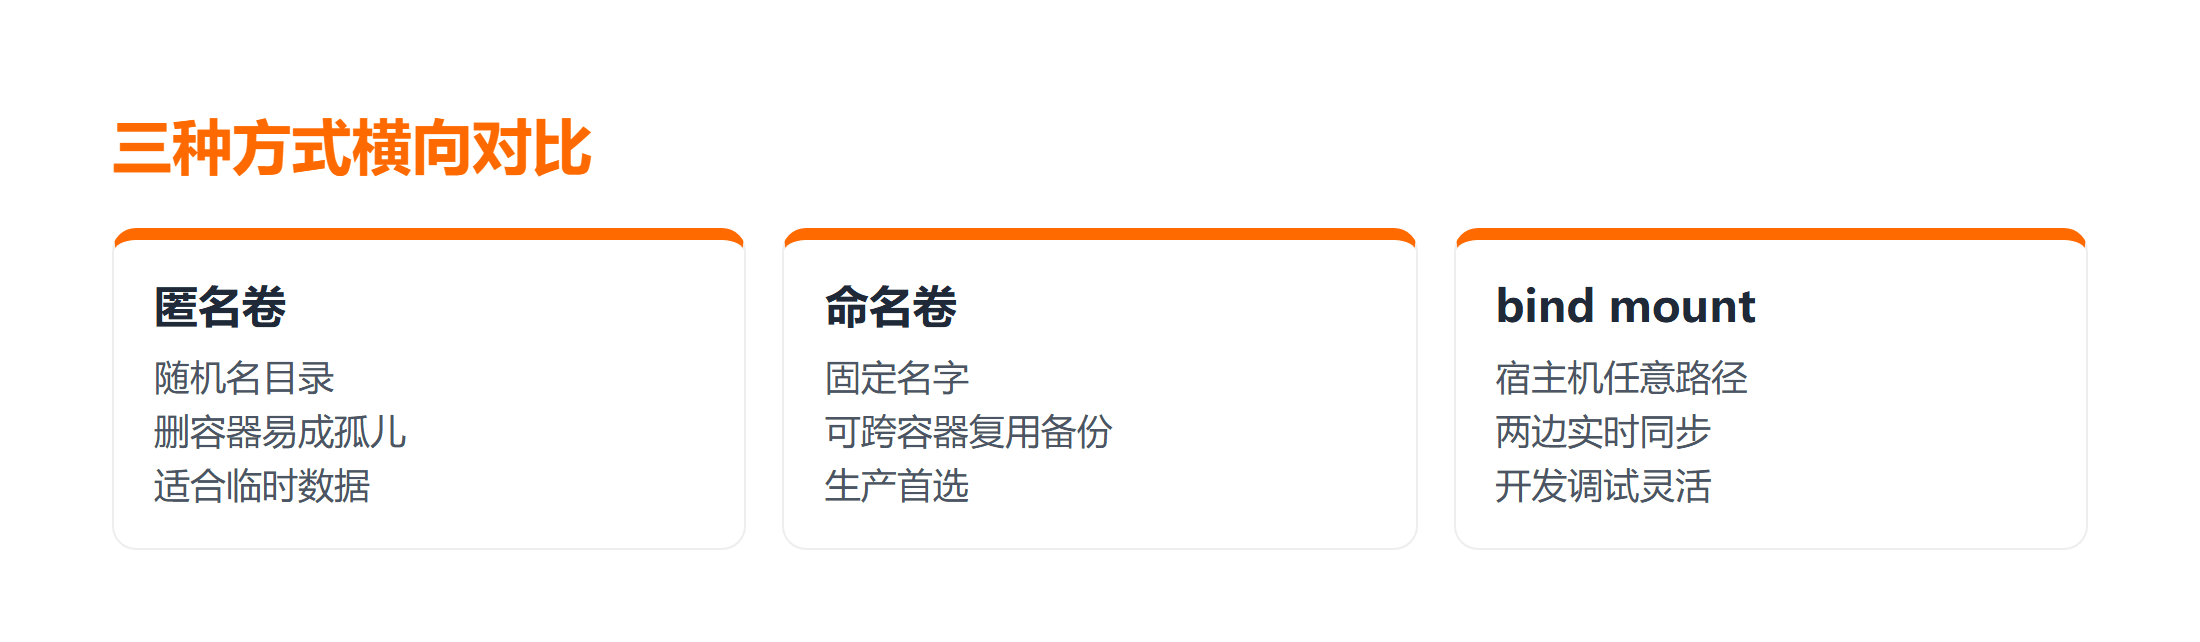
- 匿名卷:由 Docker 在宿主机自动建一个随机名目录,你完全不用管路径;
- 命名卷:同样由 Docker 管理,但有个你能记住的名字,可跨容器复用;
- bind mount:直接把宿主机某个目录「映射」进容器,两边实时同步。
理解这一点,后面选方案就不会慌。先过一遍 Docker 教程 的基础章节,建立镜像与容器的整体认识,再往下看更顺。
二、匿名卷:最简单的起步方式
匿名卷不需要你提前创建,只要在 docker run 时加 -v /容器内路径 即可,冒号左边留空,Docker 会自动生成目录。
# 启动一个带匿名卷的 Redis,把数据写在容器 /data 下
docker run -d --name redis-anon -v /data redis:7
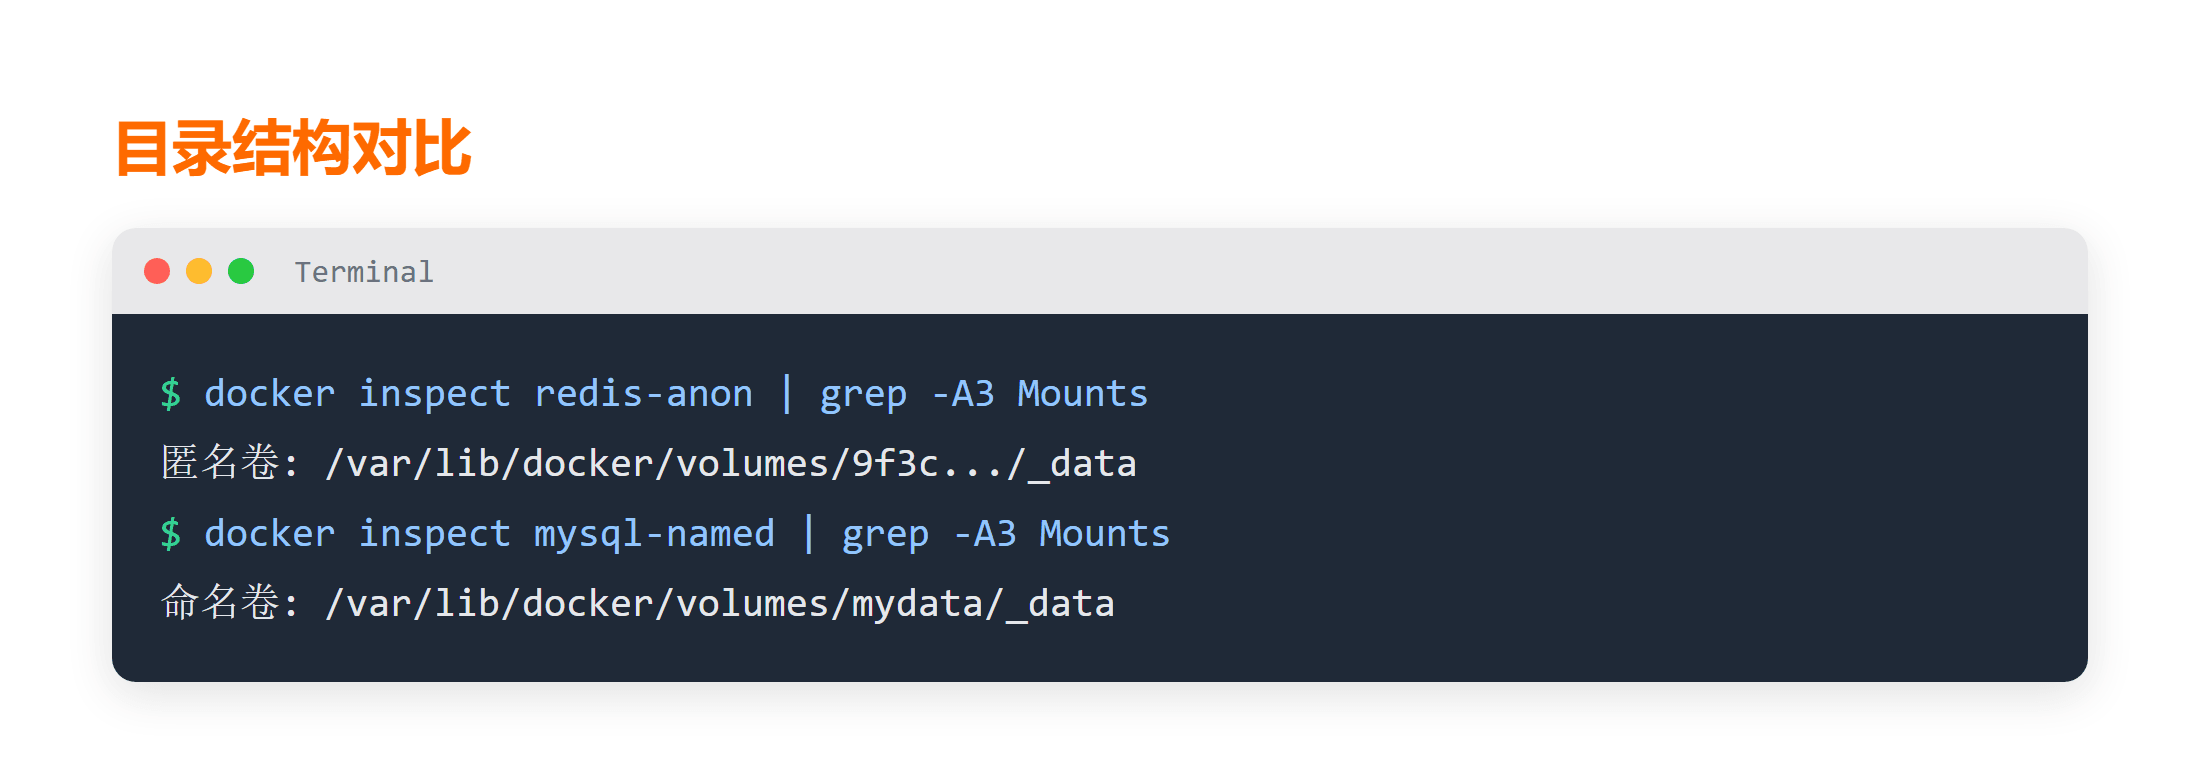
执行后可以用 docker inspect redis-anon 在 Mounts 字段看到宿主机真实路径,大致形如 /var/lib/docker/volumes/一串随机名/_data。容器重启数据还在,但容器一删,这个随机名目录就失去了引用,变成孤儿数据,清理起来很麻烦。
💡 小提示:匿名卷适合做演示和临时缓存,比如跑个一次性批处理任务。真正要长久保存的数据,别依赖它。
三、命名卷:生产环境最常用
命名卷把「数据该存哪」这件事交给你一个能记住的名字,创建一次,任意容器都能挂载,是最常见的数据持久化方案。
# 1. 显式创建命名卷
docker volume create mydata

# 2. 把命名卷挂到 MySQL 的数据目录
docker run -d --name mysql-named \
  -v mydata:/var/lib/mysql \
  -e MYSQL_ROOT_PASSWORD=secret \
  mysql:8
这里 mydata:/var/lib/mysql 的意思是:把宿主机的 mydata 卷挂到容器里的 /var/lib/mysql。MySQL 写入的数据实际落在 mydata 卷中,删掉容器后卷还在,下次新建容器再挂同一个卷,数据直接接上。
常用管理命令都记在 Docker 速查手册 里,备份时一条 docker run --rm -v mydata:/from -v $(pwd):/to -w /from busybox tar czf /to/backup.tar.gz . 就能把卷打成压缩包带走。
四、bind mount 与三种方式横向对比
bind mount 不走 Docker 的管理目录,而是直接映射宿主机路径,适合开发调试和需要直接读写宿主机文件的场景。
# 把宿主机 /srv/html 映射到 Nginx 的网页根目录
docker run -d --name nginx-bind \
  -v /srv/html:/usr/share/nginx/html \
  -p 80:80 \
  nginx:1.27
改宿主机 /srv/html/index.html,容器里的页面立刻变,反过来容器写文件宿主机也立刻能看到。更多上手示例可以参考 use_docker 教程。
4.1 三个最容易踩的坑
| 现象 | 原因 | 修复 |
|---|---|---|
| bind mount 后容器页面变空白 | 宿主机目录为空,覆盖了容器内原有文件 | 先确认宿主机目录有内容,或改用命名卷 |
| 命名卷权限报错 Permission denied | 容器内进程用户与宿主机目录属主不一致 | 挂载时加 :Z 改 SELinux 标签,或显式 chown |
| 匿名卷删容器后磁盘悄悄占满 | 孤儿卷未清理 | 定期 docker volume prune 回收 |
动手验证清单
下面这套步骤帮你在本机把三种挂载都跑一遍,确认理解到位(命令基于 Docker 26,未在本机执行,请按你的版本核对输出):
- 前置准备:先确认已安装 Docker 并启动守护进程,用
docker version检查客户端与服务端版本号,避免版本差异导致命令行为不同。 - 创建命名卷并运行 MySQL:
docker volume create mydata后挂载启动,预期容器状态为 Up,数据写入卷后可跨容器复用。 - 验证持久化:删除容器
docker rm -f mysql-named,再用同一卷新建容器,进入后查询数据应仍在;这正体现了 Docker 容器持久化的核心边界——卷独立于容器生命周期。 - 配置 bind mount 调试:把宿主机目录挂进 Nginx,修改宿主机文件刷新页面应即时生效,注意宿主机目录为空会覆盖容器内原文件这一安全陷阱。
- 失败处理:若命名卷权限报错 Permission denied,检查 SELinux 标签或属主;若磁盘被孤儿卷占满,用
docker volume prune回收。适用场景上,临时数据用匿名卷,生产持久化用命名卷,直接改宿主机文件才用 bind mount。
总结
容器可写层是临时的,需要长期保存的数据必须走 Docker 数据卷挂载。Docker 容器持久化的本质,就是让数据脱离容器层独立存活。匿名卷适合临时数据,命名卷是生产持久化的首选,bind mount 适合直接操作宿主机目录。选择时记住一句口诀:持久化用命名卷,改宿主机文件用 bind mount。
要点带走:
- 容器层删除即丢失,卷里的数据独立于容器生命周期;
- 命名卷可跨容器复用、易备份,是数据库类服务的标配;
- bind mount 最灵活也最危险,挂载前先确认宿主机目录内容。
下一步建议系统学一遍容器存储,把三种方式在本地都敲一遍,体会它们的差异。
延伸学习
这块知识系统补齐,按这个顺序来:
- 想边学边练,Docker 配套课程 是图文微课形式;
- 容器网络同样重要,Docker 网络原理 讲清了容器间通信;
- 需要远程管理服务器上的容器,可参考 SSH 连接 Docker。
常见问题
Q:匿名卷和命名卷到底差在哪?
A:匿名卷由 Docker 自动生成一串随机名,删容器时若没特意保留就找不回;命名卷有固定名字,可以跨容器复用和备份,生产环境优先用命名卷。
Q:bind mount 会覆盖容器里原有文件吗?
A:会。把宿主机目录挂到容器非空路径时,宿主机内容会遮住容器原文件。挂载前先确认宿主机目录是否为空,避免误覆盖。
Q:数据卷里的文件在宿主机哪个位置?
A:命名卷默认在 /var/lib/docker/volumes/ 下,由 Docker 管理,不建议直接手改;bind mount 的路径就是你指定的宿主机目录,可以直接访问。