TRAE-AI编程

把 AI 编程助手接进流水线时,最常被卡住的就是「它老是要我确认」。核心答案先放前面:Codex 非交互模式是指 Codex 不在终端里和你来回对话、一次跑完命令就自动退出的运行方式,它靠 --yes 这类开关和提前配好的权限来做到无人值守。最适合落地的三种场景是 CI 自动审查、批量改文件、定时巡检。本文基于 Codex 官方文档的权限与自动化说明整理,覆盖这三种做法,并附横向对比和踩坑清单。看完你不仅能把 Codex 接进无人值守流程,还能理解为什么非交互模式必须先配权限。今天这篇文章,编程狮就把这块讲透。
一、先搞清楚非交互模式到底是什么
用一句判断句给出定义:Codex 非交互模式是指 Codex 在检测到非终端环境(或非 TTY)时,不再逐条征求确认、而是按预设权限自动执行并退出进程的运行形态。
为什么非交互模式越来越重要?因为 AI 编程助手正在从「陪你写代码」变成「替你跑流程」。一旦它被接进 CI、定时任务和批量脚本,就必须能在没人盯着的时候自己把活干完、干完就退,否则流水线会卡在确认提示上,等于白接。换句话说,非交互模式是把 AI 助手从「对话玩具」升级成「生产工具」的那道开关。
再用一个贴近生活的比喻降低理解门槛:交互模式像有个随时要你签字的同事,非交互模式则像你提前盖好公章、让他按流程自己把活干完关门走人。
1.1 触发条件
具体说明什么情况下会进入非交互模式:在 CI runner、cron 任务、nohup 后台进程里运行,或者显式加了 --yes / 把 CODEX_NONINTERACTIVE 设为 1。只要标准输入不是终端,Codex 就会切到这个形态。先过一遍 Codex 安装使用教程 的基础章节,确认命令行入口已经可用。
⚠️ 注意:非交互模式会自动执行命令,务必先在权限文件里把可写目录和允许命令收窄,避免误改生产文件。
1.2 常见误解
指出读者最容易搞错的一点:以为非交互等于「不能写文件」。其实它照样能读写,只是不再弹确认框,所以风险反而更高,必须靠 Codex 权限配置教程 把边界划清楚。
二、场景一:CI 里自动跑代码审查(最推荐)
先说这个场景适合谁、代价是什么,再给步骤。它适合每次 PR 合入前自动体检的团队,代价是要先写好权限白名单。
- 第一步,在仓库里创建权限文件,只允许读代码和跑测试命令;
- 第二步,在 CI 步骤里调用 Codex 并加
--yes; - 第三步,把审查结论作为评论或退出码反馈。
# CI 中让 Codex 自动审查当前改动,不等待人工确认
codex --yes "review the diff and list only blocking issues" < /dev/null
上面这段做的是把当前改动交给 Codex 审查并只输出阻塞性意见。运行后你应该看到它读完 diff 直接给出清单并退出,预期不会卡在确认提示上;如果进程一直挂着,先检查标准输入是否真的断开。验证权限是否生效,可以故意触发一次写操作,看它是否被白名单拦下。
三、场景二:批量改一批文件
说明与场景一的取舍差异。场景一偏「只读审查」,场景二偏「按规则批量改写」,比如给一百个文件统一加头部注释或修一处 API 改名。
| 环境 | 命令形态 | 说明 |
|---|---|---|
| 本地脚本 | for f in *.py; do codex --yes "..." "$f"; done |
逐文件处理 |
| CI 矩阵 | 每个任务一个文件 | 失败隔离 |
| 定时任务 | cron 触发同一脚本 | 适合周期巡检 |
💡 小提示:批量改写一定要先在副本上跑一遍,确认 diff 符合预期再落到主分支。
若希望把整段流程编排成可复用任务,Codex 自动化教程 给了更完整的范式,照着它能把「批量改 → 汇总 → 复核」固化成模板,下次直接套用。
四、场景三与横向对比
把三种场景摆在一起对比,给出选择建议。第三种是定时巡检——比如每天凌晨让 Codex 扫一遍日志里的报错模式并汇总。下面先用三张「落地卡」把接进流水线的动作讲清楚,再用表格横向比一遍。
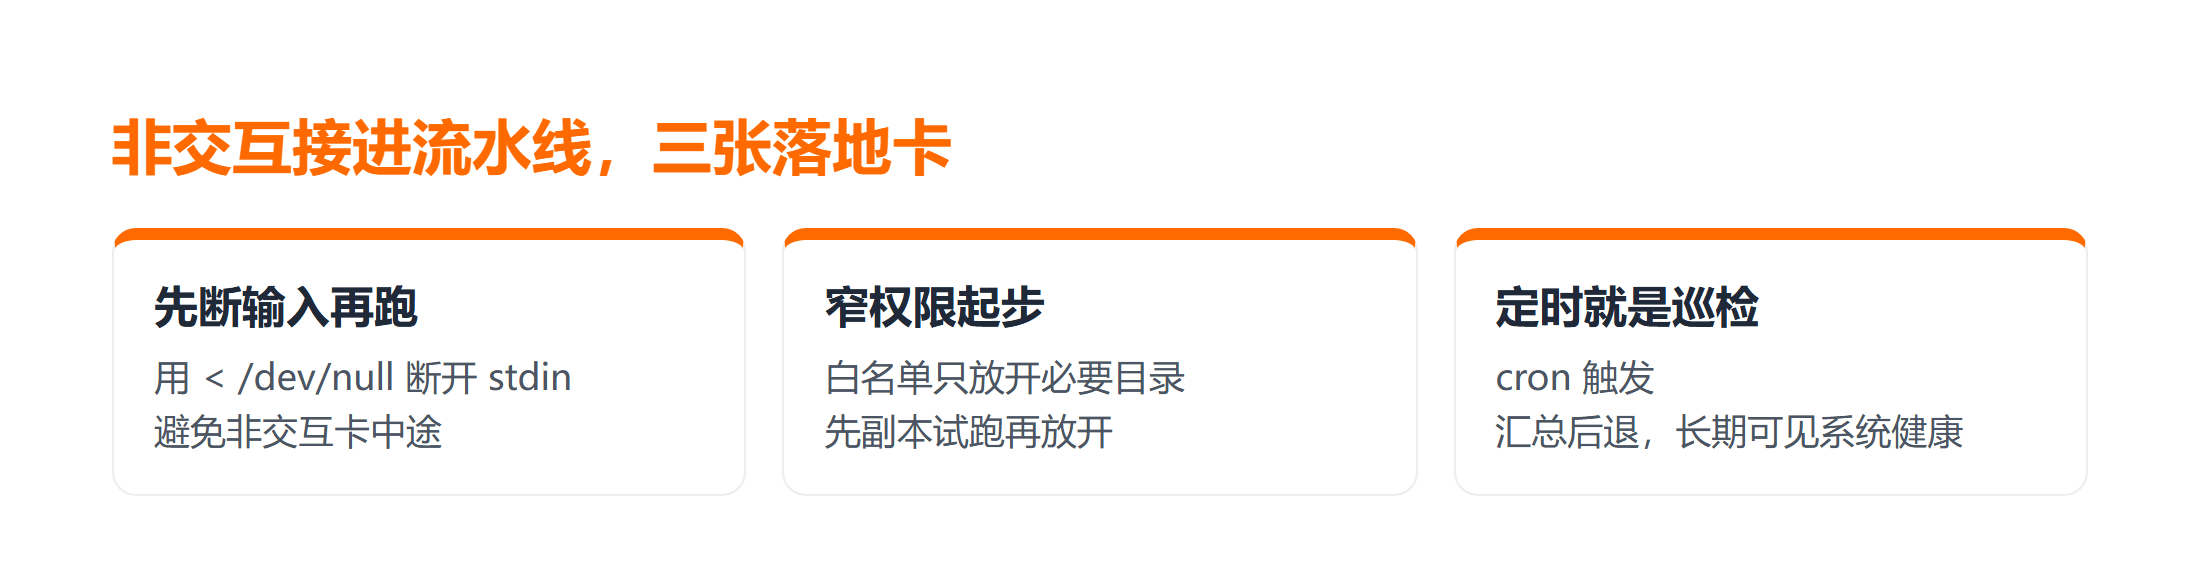
| 场景 | 触发方式 | 优点 | 代价 |
|---|---|---|---|
| CI 审查 | PR 事件 | 早期拦错 | 需配权限 |
| 批量改写 | 脚本循环 | 一次到位 | 需先验证 |
| 定时巡检 | cron | 持续可见 | 有存储成本 |
选哪种,先看你现在的痛点:如果合入前总漏审,优先上 CI 审查;如果有一堆重复改动要处理,上批量改写;如果只是想持续掌握系统健康度,上定时巡检。三者并不互斥,很多团队会先把 CI 审查跑稳,再逐步叠加批量与巡检,让 AI 助手一步步接管那些重复、低风险的环节。 想让 Codex 和你的工单、仓库深度联动,可以看 Codex 集成教程。
五、踩坑清单
把读者做完之后最可能卡住的三到四个点列出来,每个给出现象、原因、解决办法。
- 现象:加了
--yes还是停在中途。原因:标准输入没断,Codex 误以为交互环境。解决:用< /dev/null显式断开输入。 - 现象:非交互模式下误删了文件。原因:权限白名单过宽。解决:收回写权限,只放开必要目录。
- 现象:CI 超时。原因:Codex 反复重试或读了超大仓库。解决:限定改动范围,并给命令加超时。
这三条踩坑背后是同一件事:非交互模式把「人」从回路里拿掉了,安全边界就只能靠事先写好的权限和先在副本验证来兜底。养成「先窄权限、先副本试跑、再放开」的习惯,比事后补救省心得多。
总结
Codex 非交互模式的价值在于让 AI 编程助手能无人值守地跑在 CI、批量任务和定时巡检里,但它自动执行的前提是先把权限边界划清楚。要点带走:
- 要点一:用
--yes加断开标准输入来进入非交互形态; - 要点二:先在权限文件里收窄可写目录与允许命令;
- 要点三:批量或定时任务先在副本上验证 diff 再落主分支。
下一步该往哪走,用一句话指路:先在你的 CI 里接一个只读审查步骤跑通,再逐步放开写入。本文结论依据 Codex 官方文档对非交互模式与权限模型的说明整理,命令示例基于常见 CI 形态,未在本机逐条执行;具体参数以你所用版本为准。
常见问题
Q:非交互模式安全吗?
比交互模式更危险,因为它不再逐项确认。安全的关键不在模式本身,而在权限白名单是否足够窄。
Q:断开了标准输入还会不会读仓库?
会。非交互模式照样能读代码和跑允许的命令,只是不再等你按键确认。
Q:能不能只在特定目录允许写?
可以。权限文件支持按路径和命令前缀精细授权,建议只放开你确实要改的那一个目录。
Q:想系统学 AI 编程该从哪入门?
先把概念和边界搭起来,比急着上手命令更重要。系统学习 AI 编程可以从 AI 人工智能教程 入门,再回来把本文的权限模型与自动化接法串起来,理解会更扎实。
延伸学习
- AI 编程工具:Trae IDE 快速入门 — 想换一个更顺手的 AI 编程工具可看这门课
- 谷歌 Gemini CLI 介绍 — 同类终端 AI 助手横向了解
- AI 编程 Codex Noninteractive — 非交互模式官方文档入口