
 TRAE-AI编程

结论先说:C++ 的悬空引用发生在"引用绑定的对象已经销毁,却还去访问它"的时候,结果属于未定义行为。三种最常见的成因是:函数返回局部变量引用、引用绑定的临时对象延长失败、容器扩容后旧元素的引用失效。记住一条铁律:引用只是别名,不管理生命周期,绑谁就得保证谁活得够久。
典型的挫败场景是这样的:你写了返回"处理后字符串引用"的函数,本地测着没问题,一开优化就段错误;或者在 vector 扩容后还拿着旧元素的引用去读,值莫名其妙变了。这类问题八成不是编译器有 bug,而是没分清"引用和指针都不负责保活"。
本文用"返回或使用一个对象引用"的场景,讲清三种成因与规避办法,给出可编译的最小示例与三个失败分支。示例基于 C++11 及以后标准,未在编译器本机执行,请按工具链验证。
先看结论
- 别返回局部变量的引用:函数结束对象就析构,引用悬空。
- 别让引用长期绑定临时对象:除非用
const引用延长生命周期。 - 容器扩容后旧引用失效:
push_back可能搬移元素,之前取的引用作废。 - 引用是别名不是所有者:绑谁就要保证谁活得够久。
- 临时对象延长只在直接绑定时有效:一旦转交出去就失效。
一、最小场景与预期行为
统一约定:有一个函数 getRef,意图是返回某个字符串的引用,调用方拿到后打印它。这个场景对应着"返回内部计算结果""缓存对象"这一类容易踩生命周期的接口设计。
#include <string>

const std::string& getRef() {
    std::string s = "hello";
    return s;   // 危险:返回局部变量引用
}
预期行为(实际上不该有"正常"行为):标准规定这是未定义行为。s 在函数返回时已经销毁,调用方拿到的引用指向一块已释放的内存。有的编译器在关闭优化时恰好还能读出 "hello",一旦开优化或换输入就崩溃——这种"时好时坏"正是悬空引用最危险的地方。引用和指针的关系、生命周期的概念,建议先把 C++ 教程 里的相关章节过一遍,理解"栈对象何时销毁",再回来读示例会更顺。
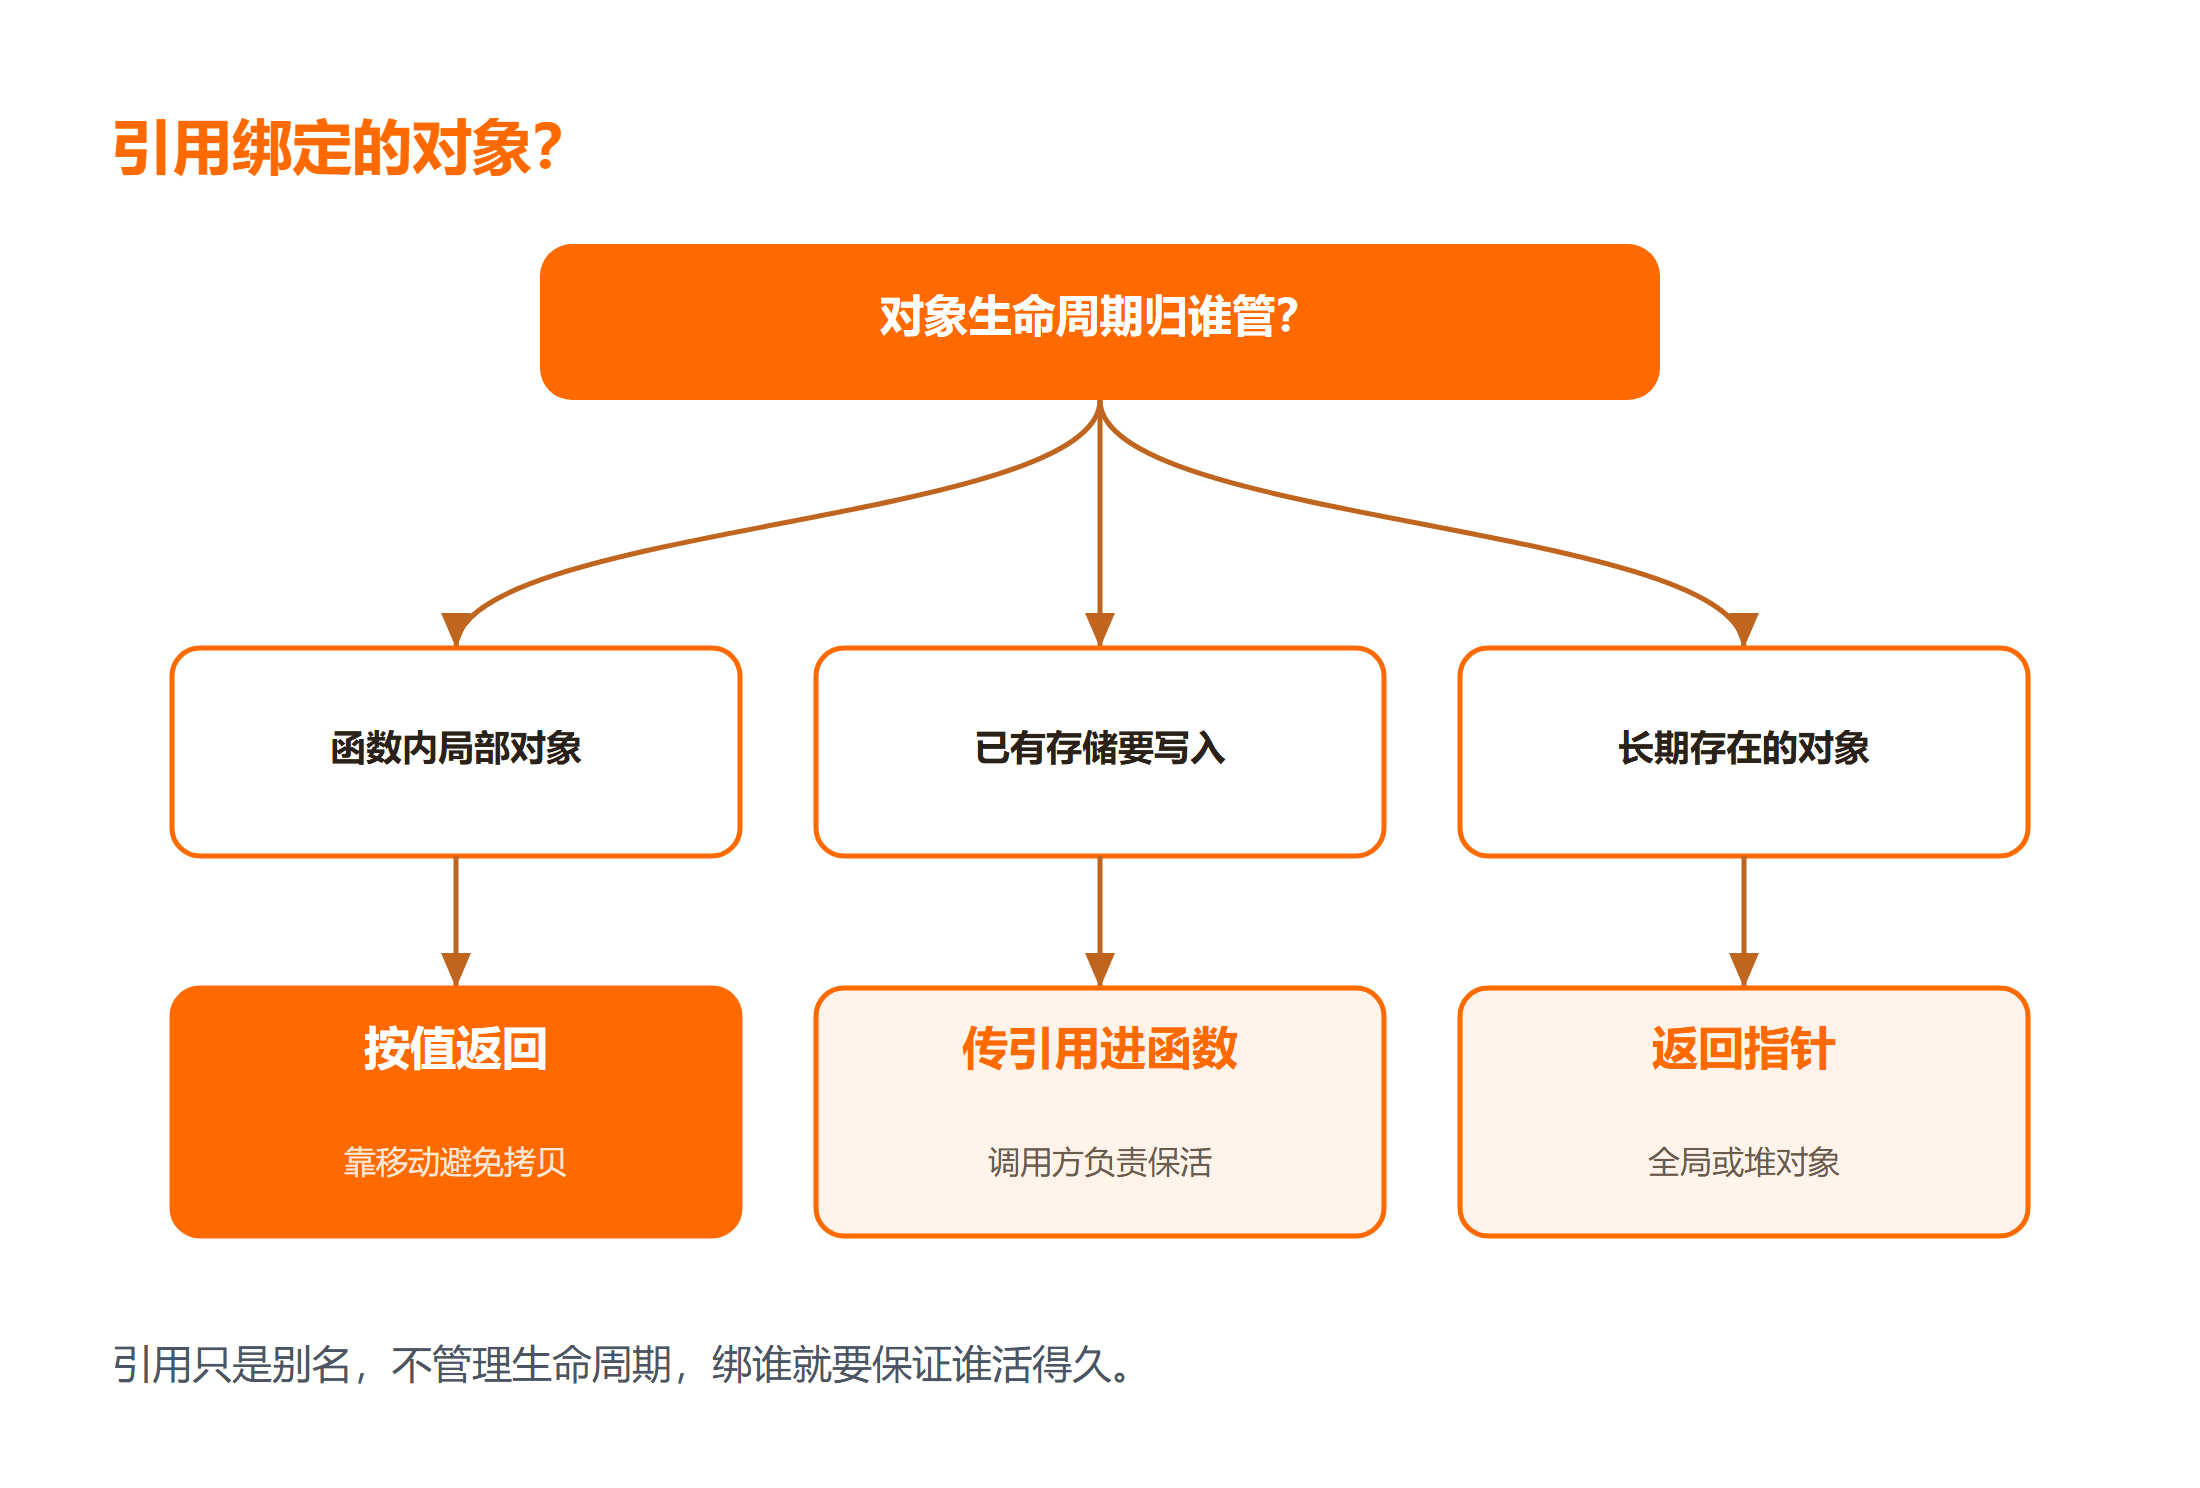
二、最稳的实现:按值返回或传引用进函数
正确的两种写法:
#include <string>

// 写法一:按值返回,调用方拿到独立副本(最稳)
std::string make() {
    std::string s = "hello";
    return s;
}

// 写法二:让调用方提供存储,函数只往里写
void fill(std::string& out) {
    out = "hello";
}
预期结果:make() 返回的是一个独立字符串副本,生命周期由调用方管理,安全;fill(out) 往调用方已有的对象里写,引用绑定的是调用方的变量,也安全。这里没有"返回局部引用"的动作,自然不会发生悬空。需要对照 C 与 C++ 在内存模型上的联系时,C 语言教程 里的栈与生命周期内容是很好的铺垫。
失败分支一:把 make 写成返回 const std::string& 并 return 局部 s,编译可能只给警告甚至不报,但运行是未定义行为。处理方式是返回值类型用 std::string 而非引用,靠移动语义避免拷贝开销。下面给出的是聚焦单一问题的局部片段,完整程序请自行补 main 入口后再编译验证。
三、替代方案与取舍:值、引用与指针
几种传递方式不是互相替代,而是回答不同问题:
| 方式 | 回答的问题 | 风险 | 适用 |
|---|---|---|---|
| 按值返回 | 要独立副本 | 一次拷贝/移动 | 小对象、需保活 |
| 传引用进函数 | 往已有对象写 | 调用方负责保活 | 输出参数 |
| 返回指针/引用 | 指向长期存在的对象 | 易悬空 | 全局/堆对象 |
选错的代价很直接:为了"省一次拷贝"返回局部引用,换来的是随时崩溃的隐患;反过来所有东西都按值返回,又可能在大对象上付出不必要的拷贝成本。入门阶段,Hellocpp 教程 里的第一个程序能帮你建立"对象在哪、活多久"的直觉。
四、反例、边界和常见失败:这 3 个坑最常见
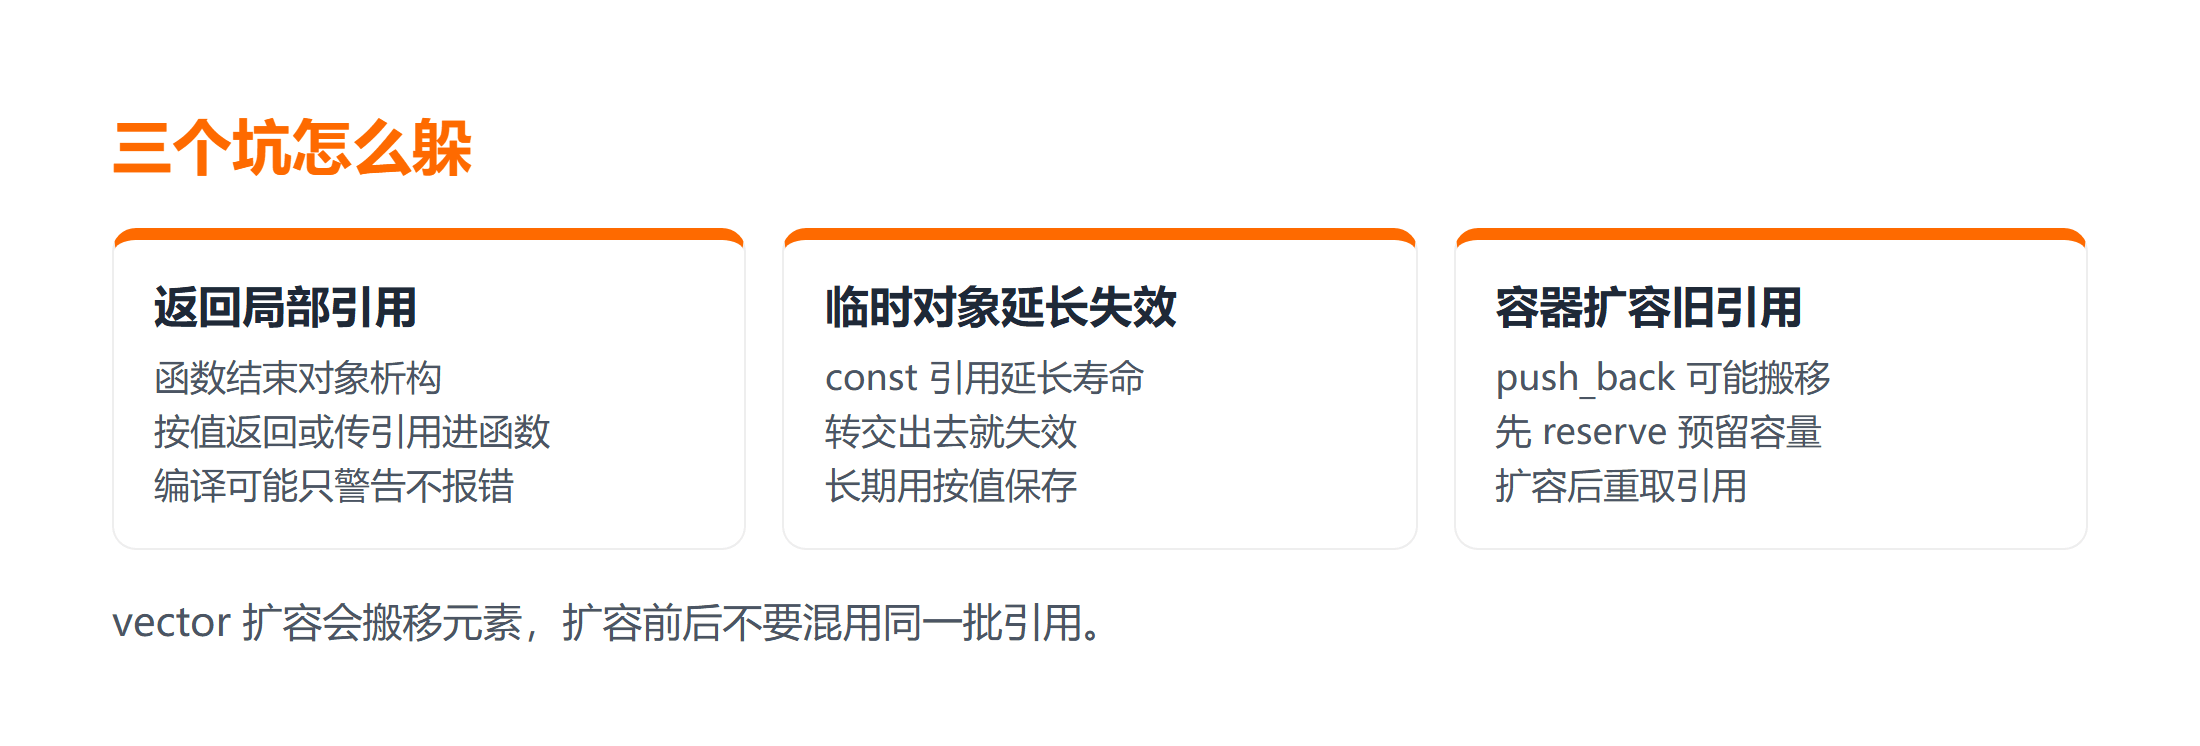
坑一:返回局部变量引用
函数内的栈对象在函数返回时销毁,返回它的引用就是悬空引用。表现是不定时崩溃或读出垃圾。处理方式是按值返回,或让调用方提供存储;把"返回引用"当成性能优化前,先确认被引用的对象生命周期覆盖使用方。
坑二:引用绑定临时对象却没延长
const std::string& r = std::string("tmp"); 能靠 const 引用延长临时对象生命周期,但一旦把 r 传进另一个函数、或存进容器,延长就失效,引用再次悬空。处理方式是临时对象需要长期用时直接按值保存,不要依赖引用延长;延长只在"直接绑定"这一层有效。
坑三:容器扩容后旧引用失效
std::vector 在 push_back 触发扩容时会分配新内存并把元素搬过去,此前通过 v[0] 或 v.front() 取到的引用、指针全部失效。表现是扩容前取的值,扩容后读出来变了或崩溃。处理方式是尽量先 reserve 预留容量,或扩容后再重新取引用,绝不在扩容前后混用旧引用。
动手核对清单
- 前置:确认编译器的优化级别,悬空引用在
-O0与-O2下表现可能完全不同;打开编译警告(-Wall -Wextra)能提前暴露部分返回局部引用的写法。 - 操作:返回内部结果优先按值返回;必须传出引用时,确保被引用对象是调用方或全局/堆上的长期对象,而不是函数内局部变量。
- 检查:在访问引用前,确认它绑定的对象此刻仍然存活;对
vector的引用,确认近期没有push_back/insert触发扩容。 - 验证:预期结果(未在本机执行)是关闭优化时可能"碰巧"能读,开启优化后直接崩溃或乱码;这正是未定义行为的特征,不能作为"它没问题"的证据。
- 失败处理:常见失败是段错误和读到垃圾值;排查时先定位引用的来源对象,再看该对象的作用域是否已经结束。
- 适用边界:需要保活就按值或智能指针;输出参数用传引用进函数;引用只适合"借用"一个已知长期存活的对象,不适合"持有"所有权。
- 性能取舍:按值返回大对象有拷贝成本,但移动语义通常能消除;用引用换来的性能收益,远小于悬空引用导致的崩溃风险,安全优先。
总结
C++ 的悬空引用本质是"引用绑定的对象已经没了,你还在用"。记住三件事:别返回局部变量引用、别长期依赖临时对象的引用延长、容器扩容后旧引用作废。引用只是别名,不管理生命周期。
要点带走:
- 返回局部引用是未定义行为,编译可能不报错,运行却随时崩;
const引用能延长临时对象寿命,但一旦转交出去就失效;vector扩容会搬移元素,扩容前后不要混用同一批引用或指针;- 优化级别会改变悬空引用的表现,不能拿"本地能跑"当正确证据。
常见问题
Q:为什么有时悬空引用还能正常输出?
A:因为被释放的内存还没被覆盖,恰好还能读到旧值。这是未定义行为的典型特征——"碰巧能跑"不代表正确,开优化或换个输入就可能崩溃,不能作为程序正确的依据。
Q:引用和指针在悬空问题上有区别吗?
A:本质一样,都不管理生命周期。区别只在于引用必须初始化且不能为空,指针可以为空、可以重新指向;两者指向已销毁对象都是未定义行为,没有谁更安全。
Q:const 引用延长生命周期有例外吗?
A:有。延长只作用于 const 引用直接绑定临时对象本身;一旦该引用作为返回值或参数转交出去,临时对象的生命周期不会跟着延长,引用随之悬空,这是最容易被忽略的坑。
Q:vector 怎么避免旧引用失效?
A:在已知规模时先用 reserve 预留容量,避免中途扩容;若无法预留,就在可能扩容的操作之后再重新取引用或指针,绝不跨扩容使用同一批,确保每次访问都基于最新内存。
延伸学习
- 想系统建立 C++ 内存与未定义行为的认知,C++ 入门课程_编程实战微课 从基础讲到实战;
- 关于未定义行为本身的套路与边界,C++ 未定义行为UB 这篇笔记把 UB 讲得很透;
- 涉及 C 与 C++ 底层边界的写法对比,C 字符串复制4种写法 从边界讲到完整示例。



