
 TRAE-AI编程

Docker 把应用和依赖打包进容器,好处是"在我这能跑",痛点也是它——出了问题看不到里面发生了什么,所以运维常说它是黑盒。先给结论:所谓黑盒感,多半来自三个认知盲区——把容器当虚拟机、不懂数据卷导致数据丢失、以及日志没集中管理无从排查。搞清这三点,Docker 就不再神秘。本文用一个可复现的最小例子,讲清容器和镜像的关系、数据怎么持久化、日志怎么看,以及三个最常见的错误怎么避免。根据文档整理的命令适用于主流 Docker 版本。
一、先把黑盒拆开:容器不是虚拟机
很多人第一次用 Docker,会把它当成一台轻量虚拟机,进去装东西、改配置,然后发现容器一删全没了。这是黑盒感的第一来源。先建立正确心智模型:镜像是只读的模板,容器是镜像跑起来的一个实例,容器里的文件层是临时的,容器删除就消失。
理解这一点,很多"为什么我的改动没了"就解释通了。容器不是用来长期存状态的地方,需要保留的数据必须挂到宿主机的数据卷上。这一步是所有持久化操作的前提。
想建立 Docker 的整体认知,可以先翻 Docker 教程 把镜像、容器、仓库三者的关系理清,再回来看坑。
二、最稳实现:跑一个带持久化的容器
用一个最小例子把镜像、容器、数据卷串起来。下面用 Nginx 演示,把宿主机目录挂到容器里:
# 拉取镜像
docker pull nginx:alpine

# 启动容器,把宿主机 ./html 挂到容器的站点目录
docker run -d --name mynginx \
  -p 8080:80 \
  -v "$(pwd)/html":/usr/share/nginx/html \
  nginx:alpine

# 查看容器是否在运行
docker ps
预期结果(未在本机执行):docker ps 应列出名为 mynginx 的容器,状态为 Up,端口映射 0.0.0.0:8080->80/tcp。浏览器访问本机 8080 端口应看到页面。命令参数记不全时,Docker 速查手册 可以随手核对。
验证持久化:往宿主机 ./html 目录放一个 index.html,刷新页面能看到内容;删掉容器再起一个新的挂同一目录,内容还在。这就证明数据真正落到了宿主机,而不是容器临时层。
三、三个最常见的错误
把运维口中的高频错误集中拆解,每条说清后果与正确做法。
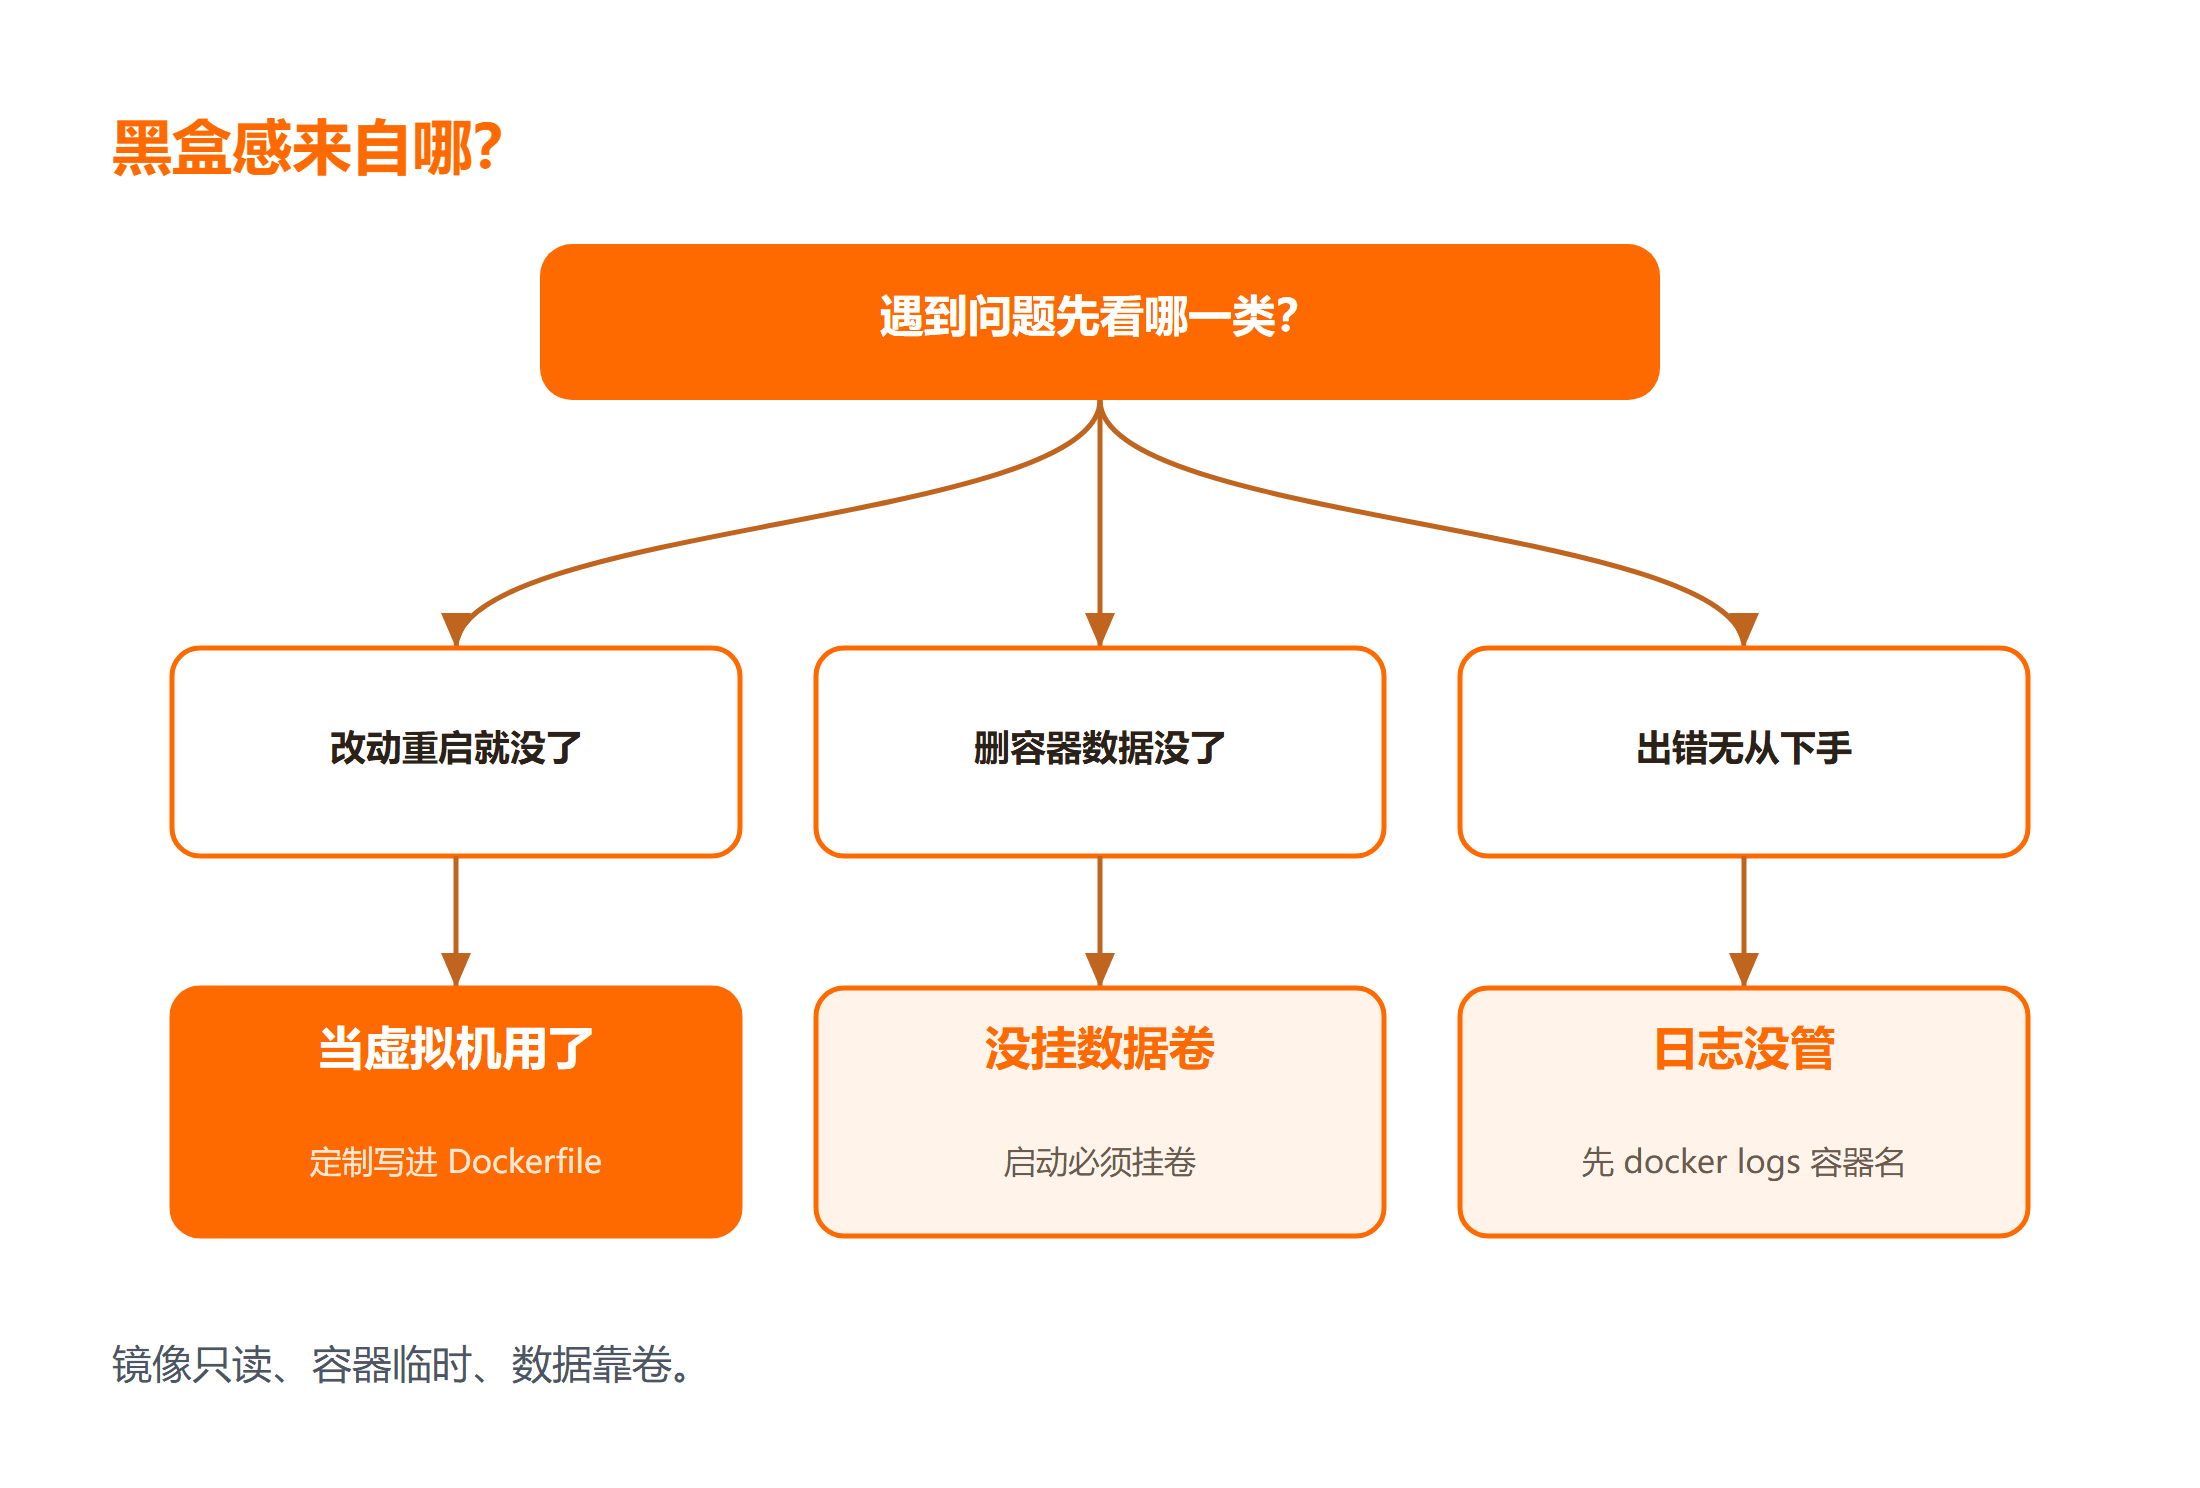
错误一:把容器当虚拟机用。进容器装包、改配置,重启或重建容器后全部丢失。正确做法是把定制写进 Dockerfile,用镜像固化环境;容器只负责运行。这条是黑盒感的最大来源,因为它让"我明明改过了"和"改动消失"同时发生。
错误二:不挂数据卷,数据随容器消失。数据库容器尤其致命——容器一删,数据没了。正确做法是启动数据库容器时必须挂卷,把数据目录映射到宿主机或命名卷。这条造成的损失往往最难挽回。
错误三:日志不集中,出问题无从查起。容器日志默认在宿主机某个目录,多个容器混在一起很难看。正确做法是用 docker logs 看单个容器,配合日志驱动集中收集。排查时先 docker logs 容器名,多数问题一眼可见。
| 错误 | 典型症状 | 正确做法 |
|---|---|---|
| 当虚拟机用 | 改动重启后丢失 | 定制写进 Dockerfile |
| 不挂数据卷 | 删容器数据没了 | 启动时挂载数据卷 |
| 日志不管 | 出错无从下手 | docker logs 加集中收集 |
取舍的核心:容器的价值在于可重建、可迁移,任何破坏这一点的用法(往容器里存长期状态)都在制造黑盒。想看更多部署实践,可以翻 在SpringBoot中怎么将Docker部署?将Docker部署的方法分享! 这篇笔记。
四、验证、失败与适用边界
把排查和边界讲清楚,避免"看着起来了其实没用"。
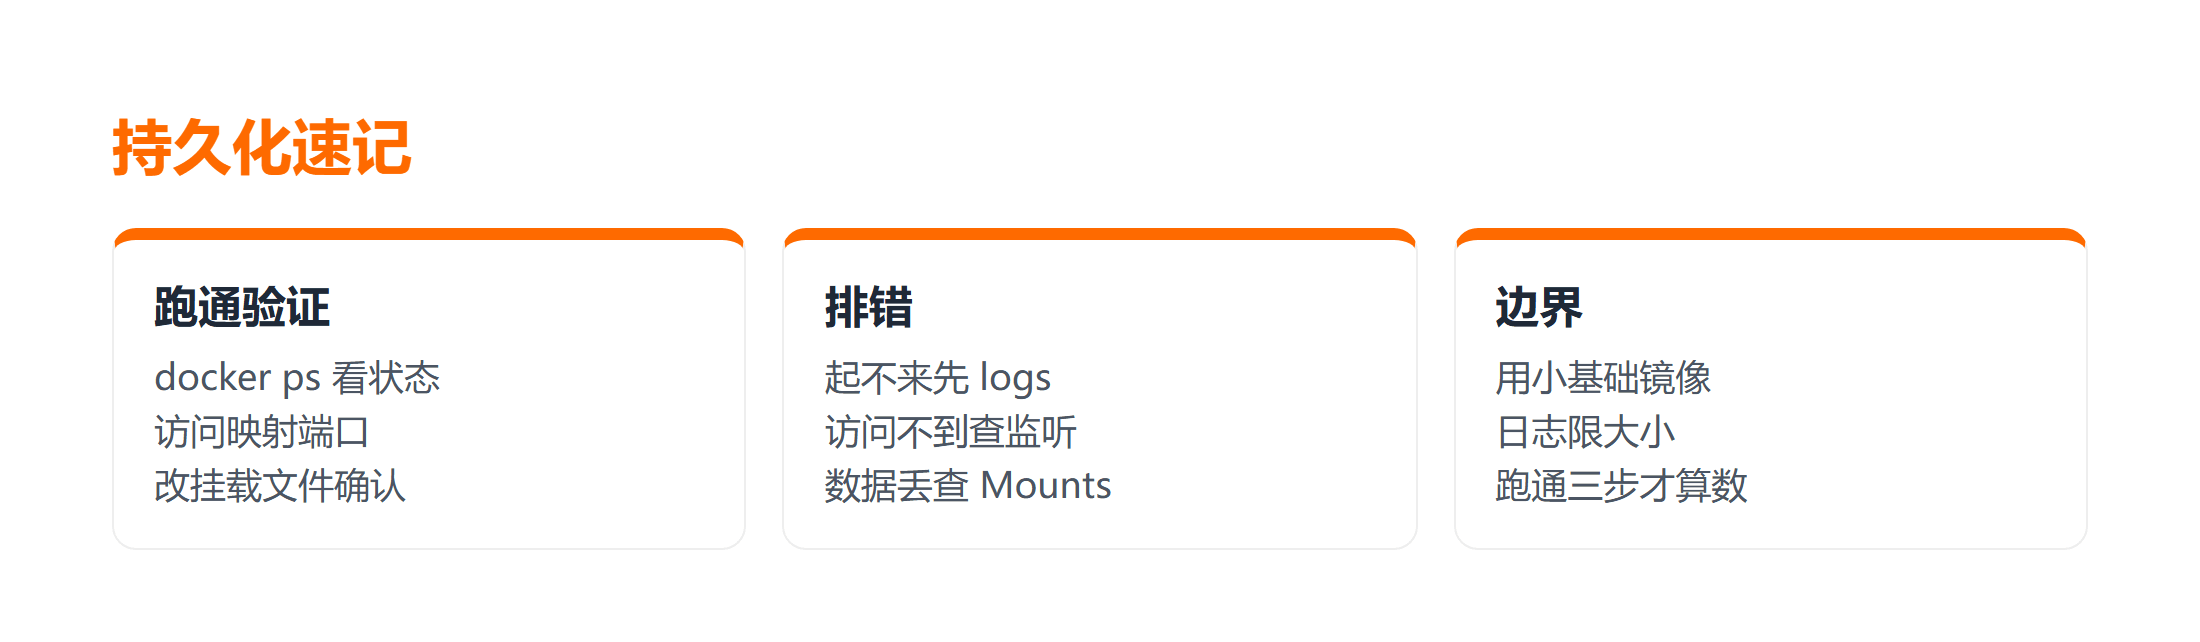
- 验证是否真跑通:docker ps 看状态,curl 或浏览器访问映射端口看响应,再改挂载目录里的文件确认持久化。三步都过才算跑通。
- 容器起不来:先看 docker logs 容器名 的输出,多数是端口被占、镜像名写错或挂载路径不存在。路径要用绝对路径或 $(pwd) 展开。
- 访问不到页面:检查端口映射是否正确、防火墙是否放行、容器里服务是否监听在 0.0.0.0 而非 127.0.0.1。最后这条最隐蔽——服务只监听本地回环时,容器外访问不到。
- 数据又丢了:回头检查是否真的挂了卷,用 docker inspect 容器名 看 Mounts 字段确认挂载生效。
- 性能与适用边界:容器比虚拟机轻,但不是没有开销。高密度部署要关注镜像体积(用 alpine 等小基础镜像)和日志占用(限制日志大小,别把磁盘写满)。
- 版本与适用边界:docker run 的参数在不同版本基本一致,个别新特性(如某些日志驱动)需查当前版本文档。本文命令以Linux 环境为主,其他平台路径写法略有差异。
⚠️ 注意:Docker 不是黑盒,只是它把状态藏在了镜像层、数据卷和日志这三处。知道去哪找,盒子里就是透明的。把 Dockerfile、挂卷配置、日志策略这三件事做好,绝大多数"神秘问题"都会消失。想系统梳理网络部分,可以读 Docker网络:连接容器的无限可能。
总结
运维说 Docker 是黑盒,本质是三个盲区:把容器当虚拟机、不挂数据卷、日志不集中。记住镜像只读、容器临时、数据靠卷这条主线,用 docker run 加挂载跑一个最小例子,再用 docker ps、访问端口、改文件三步验证。遇到起不来先看 docker logs,数据丢了查 Mounts。把 Dockerfile、挂卷、日志这三件事做对,黑盒就变成透明盒。
要点带走:
- 容器不是虚拟机,改动要写进镜像;
- 需要保留的数据必须挂卷;
- 排错第一步是 docker logs;
- 镜像用小基础镜像,日志要限大小。
常见问题
Q:为什么我在容器里改的配置,重启后就没了?
A:因为容器文件系统是临时层,重建即丢失。把定制写进 Dockerfile 重新构建镜像,或用数据卷挂载配置文件,才能持久保留。
Q:容器 states 是 Up,但访问端口没反应?
A:先查端口映射是否正确、防火墙是否放行,再确认容器内服务监听的是 0.0.0.0 而不是 127.0.0.1。监听回环地址时容器外访问不到。
Q:删除容器后数据怎么找回?
A:如果没挂数据卷,数据随容器删除很难找回,这就是要提前挂卷的原因。用 docker inspect 查 Mounts 可确认之前是否真的挂上了。
延伸学习
- 想系统学一遍容器部署,可以先看 Docker 入门课程_编程实战微课;
- 想看真实部署踩坑经验,翻 ssh连接docker服务器详操 这篇笔记;
- 想进一步了解多容器编排,可以读 Docker Compose 是什么:一条命令把多个容器一起拉起。



