 免费 AI IDE

Docker 镜像太大时,先用 history 找出大层,再缩小构建上下文、拆分构建与运行阶段,并只保留生产依赖;单纯换一个更小的基础镜像通常治标不治本。
你把 Node.js 项目写进 Dockerfile,第一次构建就得到几百 MB 甚至更大的镜像。真正占空间的往往不是应用代码,而是编译工具、开发依赖、包管理缓存和被误复制的目录。本文用一个前端静态站点说明如何逐层定位并改成多阶段构建。当前环境没有 Docker,命令与行为依据 Docker 官方 Build 文档,所有结果均标为预期结果(未在本机执行)。
一、先看结论:镜像体积优化四步
| 步骤 | 动作 | 目的 | 常用命令/文件 |
|---|---|---|---|
| 1 | 用 history 定位大层 |
找到真正占空间的层 | docker history --no-trunc |
| 2 | 用 .dockerignore 缩小上下文 |
避免无关文件进入构建 | .dockerignore |
| 3 | 多阶段构建隔离工具链 | 运行镜像只保留产物 | FROM ... AS build |
| 4 | 只安装生产依赖并清理缓存 | 去掉开发依赖与缓存 | npm ci --omit=dev |
| 5 | 验收大小、安全与可运行性 | 确认优化没有破坏服务 | docker run、curl、扫描 |
一句话:先查证据,再缩输入,再拆阶段,最后验收;不要只比较 MB 数。
二、先用镜像分层找到体积来源
Docker 镜像由只读层叠加而成。Dockerfile 中大多数指令都会创建新层;后面的 RUN 删除文件,并不会让前面已经提交的层自动变小。因此第一步不是改 FROM,而是检查每一层写入了什么。
# 查看镜像列表和总大小
docker image ls w3cschool-web

# 查看每一层的创建命令和大小
docker history --no-trunc w3cschool-web:before
预期结果(未在本机执行)会列出每层大小和创建命令。重点寻找 COPY . .、npm install、apt-get install 或解压缩等大层。
| 常见大层来源 | 为什么会占空间 | 优化方向 |
|---|---|---|
COPY . . |
把 node_modules、.git、截图一起复制 |
配合 .dockerignore |
npm install |
开发依赖与缓存进入层 | 多阶段构建,运行阶段只装生产依赖 |
apt-get install |
编译器、头文件、包管理缓存 | 同层安装并清理 |
| 解压大文件 | 压缩包和临时文件残留 | 同层解压并删除 |
| 重复构建 | 旧标签未清理 | 固定标签,对比 history |
如果构建上下文把 node_modules、.git、测试截图一起送入构建器,后续再删除也可能留下缓存和无效传输。
需要先理解镜像、容器和分层关系时,可以补一遍 Docker 基础教程。定位阶段要记录原镜像标签、总大小和前三个大层,优化后才能判断哪个动作真正有效。
三、先用 .dockerignore 缩小构建上下文
构建上下文是 docker build 可以读取的文件集合。COPY . . 会把上下文中的内容复制进镜像,因此应先排除运行阶段不需要的目录。
# 依赖目录,运行阶段会重新安装
node_modules

# 版本控制与本地环境
.git
.venv

# 测试与构建产物
coverage
dist

# 日志与敏感文件
*.log
.env*
Dockerfile*
这份 .dockerignore 适用于从源码重新构建的 Node.js 示例。若你的部署产物已经在宿主机生成,就不能照抄排除 dist;规则必须和构建方式一致。
⚠️ 注意:不要把
.env复制进镜像。构建参数和密钥也不应写在 Dockerfile 的ENV或RUN中,因为它们可能进入历史层和构建日志。
| 应排除内容 | 原因 |
|---|---|
node_modules |
运行阶段会重新安装 |
.git |
版本历史不需要进入镜像 |
coverage、测试截图 |
测试产物不属于运行文件 |
*.log |
日志不应打包 |
.env* |
敏感配置可能泄露 |
Dockerfile* |
构建文件不需要进入镜像 |
四、用多阶段构建隔离工具链与运行文件
多阶段构建在同一个 Dockerfile 中定义多个 FROM。前一阶段负责安装编译工具和生成产物,最后阶段只复制运行需要的文件。下面是一个完整的静态站点示例:
# 构建阶段:安装依赖并生成静态产物
FROM node:24-bookworm-slim AS build
WORKDIR /app

# 先复制锁文件,利用 Docker 缓存
COPY package.json package-lock.json ./
RUN npm ci

# 再复制源码并构建
COPY . .
RUN npm run build

# 运行阶段:只保留 Nginx 和静态文件
FROM nginx:alpine AS runtime

# 从 build 阶段复制构建产物
COPY --from=build /app/dist /usr/share/nginx/html

EXPOSE 80

# 前台运行 Nginx
CMD ["nginx", "-g", "daemon off;"]
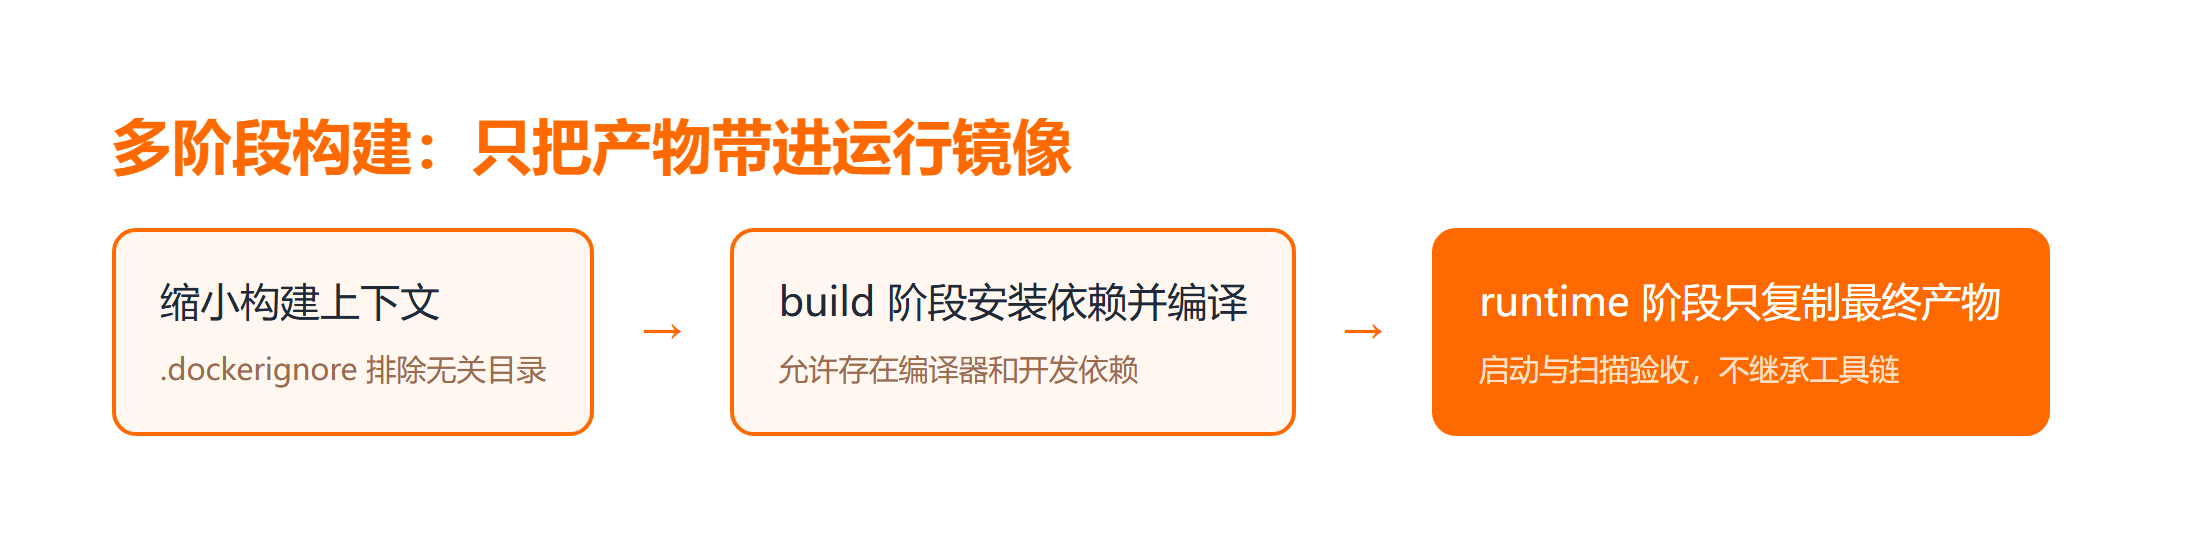
build 阶段含 Node.js、npm 与开发依赖;runtime 阶段只接收 dist。最终镜像不会自动继承 build 阶段的 node_modules。根据 Docker 官方文档,多阶段构建的目的正是让不同阶段各司其职,并把生产文件复制到更小、更专注的运行镜像。
| 阶段 | 职责 | 是否进入最终镜像 |
|---|---|---|
build |
安装依赖、编译、生成产物 | 否,只复制产物 |
deps |
只安装生产依赖 | 否,只复制 node_modules |
runtime |
运行应用或静态服务 | 是 |
构建时给优化前后使用不同标签:
# 构建优化后的镜像
docker build -t w3cschool-web:after .

# 对比优化前后镜像大小
docker image ls w3cschool-web

# 查看优化后镜像的层
docker history w3cschool-web:after
预期结果(未在本机执行)是 after 的运行层不再包含 npm ci 与源码复制产生的大量文件。具体减少多少取决于项目,不能套用固定百分比。
五、解释型应用要只安装生产依赖
如果应用不是静态站点,而是 Node.js 服务,运行阶段仍需要 node_modules。这时可以在独立阶段只安装生产依赖:
# 依赖阶段:只安装生产依赖并清理缓存
FROM node:24-bookworm-slim AS deps
WORKDIR /app

# 先复制锁文件
COPY package.json package-lock.json ./

# 同一 RUN 中安装并清理缓存,避免缓存进入独立层
RUN npm ci --omit=dev && npm cache clean --force

# 运行阶段:复制生产依赖和源码
FROM node:24-bookworm-slim AS runtime
WORKDIR /app
ENV NODE_ENV=production

# 从 deps 阶段复制生产依赖
COPY --from=deps /app/node_modules ./node_modules

# 复制应用源码
COPY package.json ./
COPY src ./src

# 使用非 root 用户运行
USER node

CMD ["node", "src/server.js"]
npm cache clean 必须和 npm ci 位于同一 RUN 层,才能避免缓存先进入上一层。若把删除写到后一个 RUN,文件在可见文件系统中消失了,前一层大小却仍保留。
| 写法 | 缓存是否进入最终镜像 | 说明 |
|---|---|---|
RUN npm ci + 后一个 RUN npm cache clean |
可能进入 | 删除不能减小前一层 |
RUN npm ci && npm cache clean --force |
不进入 | 同层创建并清理 |
多阶段只复制 node_modules |
不进入 | 构建缓存留在构建阶段 |
镜像命令和参数容易混淆时,Docker 速查手册 适合放在旁边查。体积优化完成后还要启动容器并访问健康端点,不能只看 docker image ls。
六、优化后要同时检查大小、安全与可运行性
优化验收至少包含四项:
| 验收项 | 检查内容 | 命令/方法 |
|---|---|---|
| 大小 | 大层是否消失 | docker image ls、docker history |
| 可运行 | 健康接口或静态页面是否正常 | docker run、curl |
| 权限 | 是否以非 root 用户运行 | docker exec ... id |
| 安全 | 是否仍有编译器、缓存、漏洞包 | 镜像扫描工具 |
# 启动优化后的容器
docker run --rm -d --name w3cschool-web -p 8080:80 w3cschool-web:after

# 检查页面是否可访问
curl --fail http://127.0.0.1:8080/

# 检查运行用户和残留日志文件
docker exec w3cschool-web sh -c 'id && find / -name "*.log" 2>/dev/null | head'

# 停止容器
docker stop w3cschool-web
若 curl 返回非零退出码,先读 docker logs,再检查监听端口、CMD 和复制目标。镜像变小但应用启动不了,不算成功;为了极端缩小而删除时区、证书或诊断工具,也可能提高运维成本。
| 常见错误 | 后果 | 修复方向 |
|---|---|---|
| 只比较 MB 数 | 可能破坏运行 | 增加健康检查 |
| 删除时区/证书 | 运行时异常 | 保留必要系统文件 |
| 以 root 运行 | 安全风险 | 使用 USER node 等非 root 用户 |
| 未扫描漏洞 | 隐藏安全问题 | 加入镜像扫描 |
七、建立可比较的优化记录
不要只保存优化后的一个数字。前置条件是固定应用提交、构建参数与目标平台,分别构建 before 和 after 两个标签,然后记录:
| 记录项 | 说明 |
|---|---|
| 镜像总大小 | before / after 对比 |
| 最大的五个层 | 用 history 导出 |
| 构建耗时 | 判断缓存是否有效 |
| 启动耗时 | 确认优化未拖慢启动 |
| 漏洞扫描结果 | 安全基线 |
| 容器健康检查 | 运行可用性 |
缓存清理要和创建缓存的命令放在同一个 RUN 中,否则文件虽然在后续层被删除,前一层占用仍然存在。使用 BuildKit 缓存挂载时,还要区分“加快下一次构建的外部缓存”和“进入最终镜像的文件”。
若本地优化明显、CI 结果却没有变化,先检查是否构建了不同平台,是否命中了旧标签,以及 .dockerignore 是否真的位于构建上下文根目录。本文提供的是可执行命令与验收路径,但当前环境没有 Docker 守护进程,未伪造实际 MB 数;在真实项目中,应把前后两次 history、容器健康检查和扫描报告一起存入变更记录。
总结
Docker 镜像体积优化应从证据开始:history 定位大层,.dockerignore 控制输入,多阶段构建隔离工具链,生产依赖与缓存则在同一层完成裁剪。
最终不要只比较 MB 数。镜像必须能启动、权限正确、依赖完整,并且没有携带源码密钥和不必要工具。一个稍大但可维护的镜像,通常比一个极小却无法诊断的镜像更适合生产。
延伸学习
- 跟着 Docker 入门课程 完成镜像、容器和网络的完整练习;
- 结合 Docker 容器网络笔记 补齐运行阶段的服务连接;
- 参考 Spring Boot Docker 部署笔记 看另一种应用栈的打包路径。
常见问题
Q:换成 Alpine 就一定会变小吗?
A:基础镜像通常更小,但本地扩展、glibc 兼容和调试工具可能带来额外成本。先减少无关文件和开发依赖,再评估基础镜像更稳。
Q:为什么删除文件后镜像大小没降?
A:文件可能已经写入前一层。应把创建与删除放在同一 RUN,或者通过多阶段构建只复制最终产物,避免历史层保留内容。
Q:构建缓存会不会让最终镜像变大?
A:构建缓存通常存放在构建器侧,不等同于最终镜像层。但包管理缓存若被写进层中,就会随镜像分发,应在同一 RUN 中清理。
Q:多阶段构建会拖慢构建吗?
A:第一次可能需要完整构建,后续能否加速取决于指令顺序与缓存命中。先复制锁文件并安装依赖,再复制高频变化源码,通常更利于复用缓存。