
 TRAE-AI编程

处理 npm 包“依赖的依赖”(也就是传递依赖)时,最稳的做法不是手动去删或去改 node_modules,而是通过 npm ls 看清整棵依赖树,再用 package.json 里的 overrides 字段统一锁定某个嵌套版本。很多新手一看到 node_modules 里出现两份同款旧包就慌,要么暴力删除、要么全局强制覆盖,结果把本来无害的结构搞出新的冲突。本文先给结论,再讲清三个常见误区的正确打开方式,以及一套可复现的排查与修复顺序,让你不再被层层嵌套的包关系绕晕。
先看结论
npm 的依赖是树状结构,你直接安装的包还会带着自己的依赖,这些“依赖的依赖”由 npm 自动解析,通常不需要你手动干预。只有当出现版本冲突、安全漏洞或构建报错时,才该出手。出手的优先级是:先升级直接依赖,再用 overrides 收敛传递依赖,最后才考虑替换整个包。盲目删 node_modules 里的子依赖,等于在沙子上盖楼。记住一条总原则:能升级直接包解决的事,绝不动用 overrides;能靠语义化版本区间自动和解的,也别手动干预。工具本身已经把大多数情况处理得很好,人类出手应只针对真正冲突或漏洞的少数场景。
一、先看清楚依赖树,再谈处理
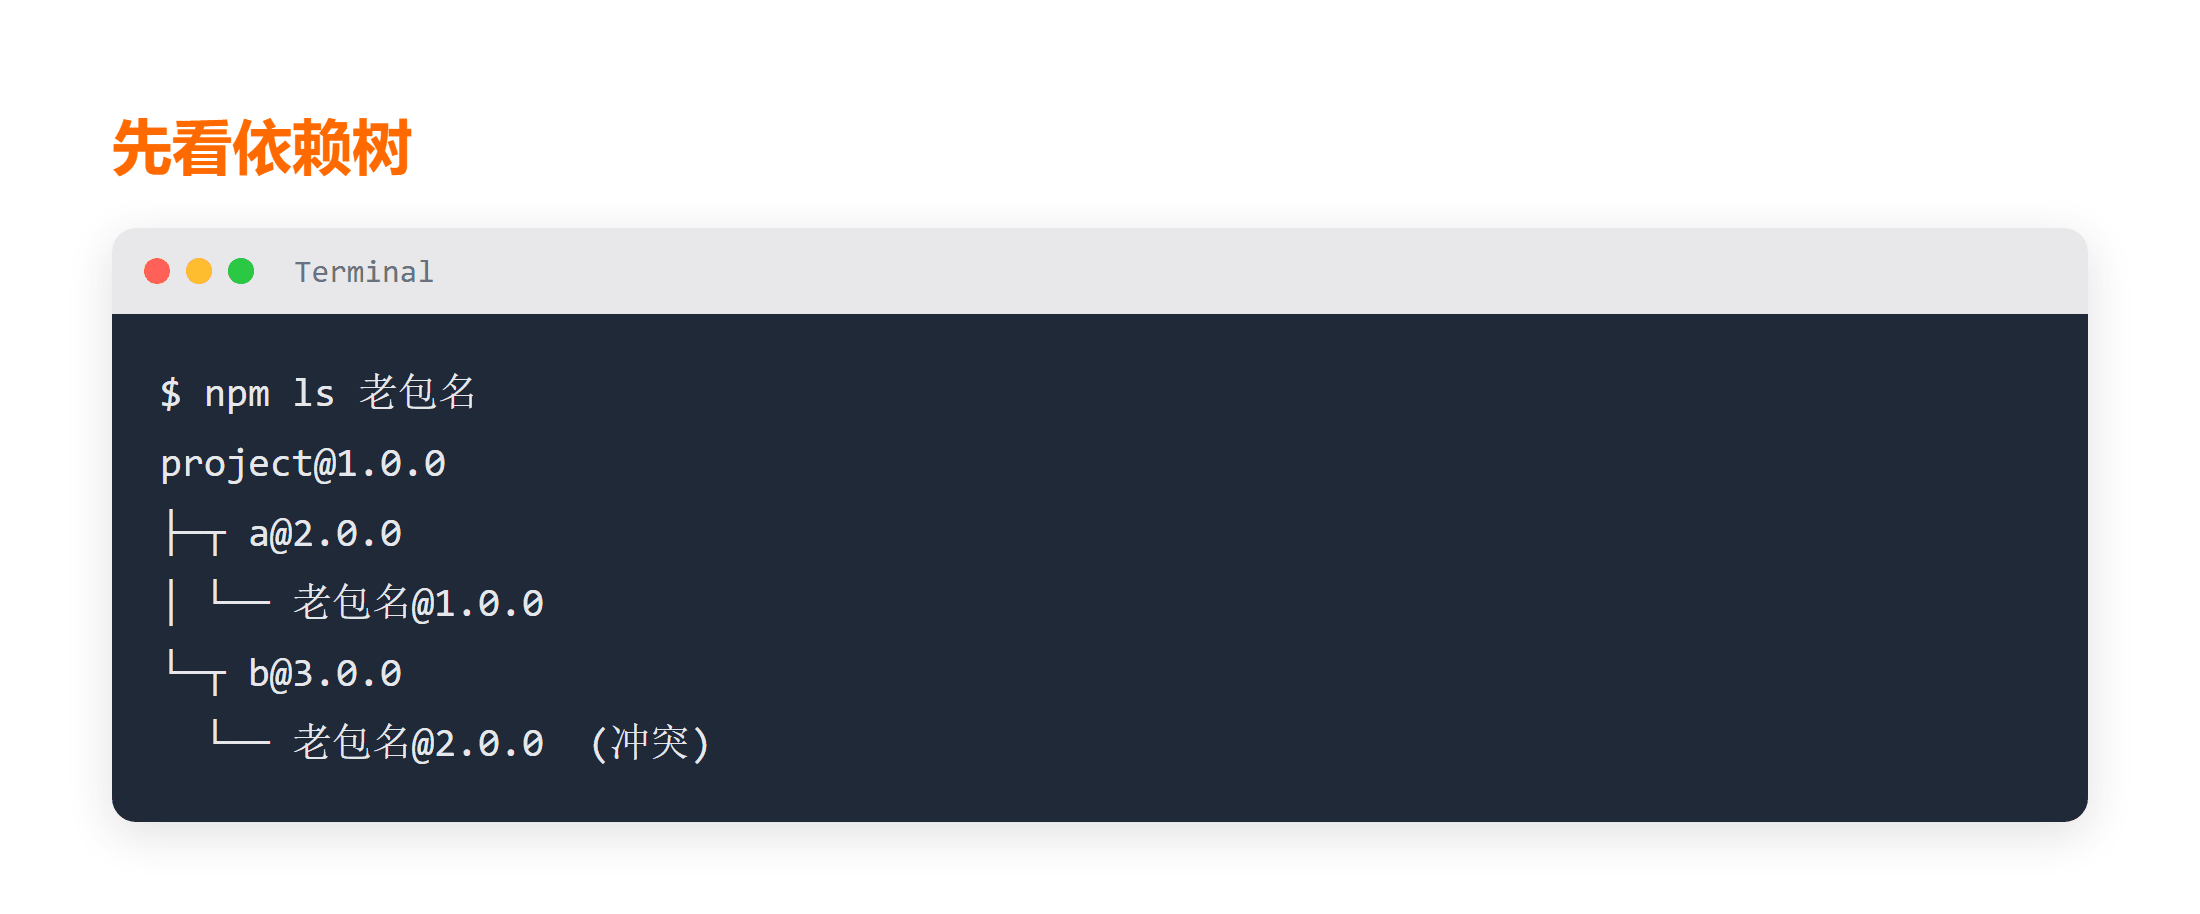
很多新手一遇到“某个旧版本被装了两份”就慌,其实第一步永远是看清楚,而不是改。不少团队会约定在 CI 里定期跑 npm ls 并把结果存档,一旦某个深层包出现异常版本,能在最早阶段被发现,而不是等到本地构建失败才回头查。运行下面这条命令,把依赖树打印出来:
npm ls <包名>
它会显示某个包被谁依赖、装了哪些版本。配合 npm 教程 里对 npm ls、npm dedupe 的说明,你能快速判断问题是来自直接依赖还是深层传递依赖。看清结构后,大部分“重复安装”其实是无害的,npm 会按语义化版本各自隔离,并不会报错。只有当同一份包被锁定到两个互不兼容的版本区间时,才会出现真正的重复;此时 npm 会在各自父级下分别保留副本,结构上看似冗余,运行上却互不影响。看清这一点,你就不会再因为 npm ls 里出现两行同名包而焦虑。
二、坑一:用删除 node_modules 解决版本冲突
第一个错误是用 rm -rf node_modules 试图“重置”来消除冲突。删除只会让下次安装重新拉取同样的版本组合,问题原样回来。正确方式是改 package.json 的解析规则,而不是删文件。
在 package.json 中加入 overrides 字段,可以强制某个传递依赖使用指定版本:
{
  "overrides": {
    "老包名": "1.2.3"
  }
}
配置完成后运行 npm install,再 npm ls 老包名 验证是否收敛到目标版本。如果验证发现还有旧版本残留,说明还有另一条依赖路径没被覆盖,需要把 overrides 写成嵌套形式指向具体父包。关于直接依赖的命名与结构,可以参考 Node.js 教程 中模块与包管理的章节。写 overrides 时建议先用最窄的写法命中问题包,验证生效后再考虑是否需要扩展到整棵子树;范围越宽,误伤正常功能的风险越高。把规则当作手术刀而不是锤子,才能既解决冲突又保留其他部分的稳定。
三、坑二:不分场景滥用 overrides
第二个坑是只要版本不对就全局 overrides,结果把别处正常工作的包也强行降级,引发新的不兼容。适用边界在于:只有当某个传递依赖确实存在冲突或漏洞时才收敛它,能升级直接依赖解决就别动传递依赖。
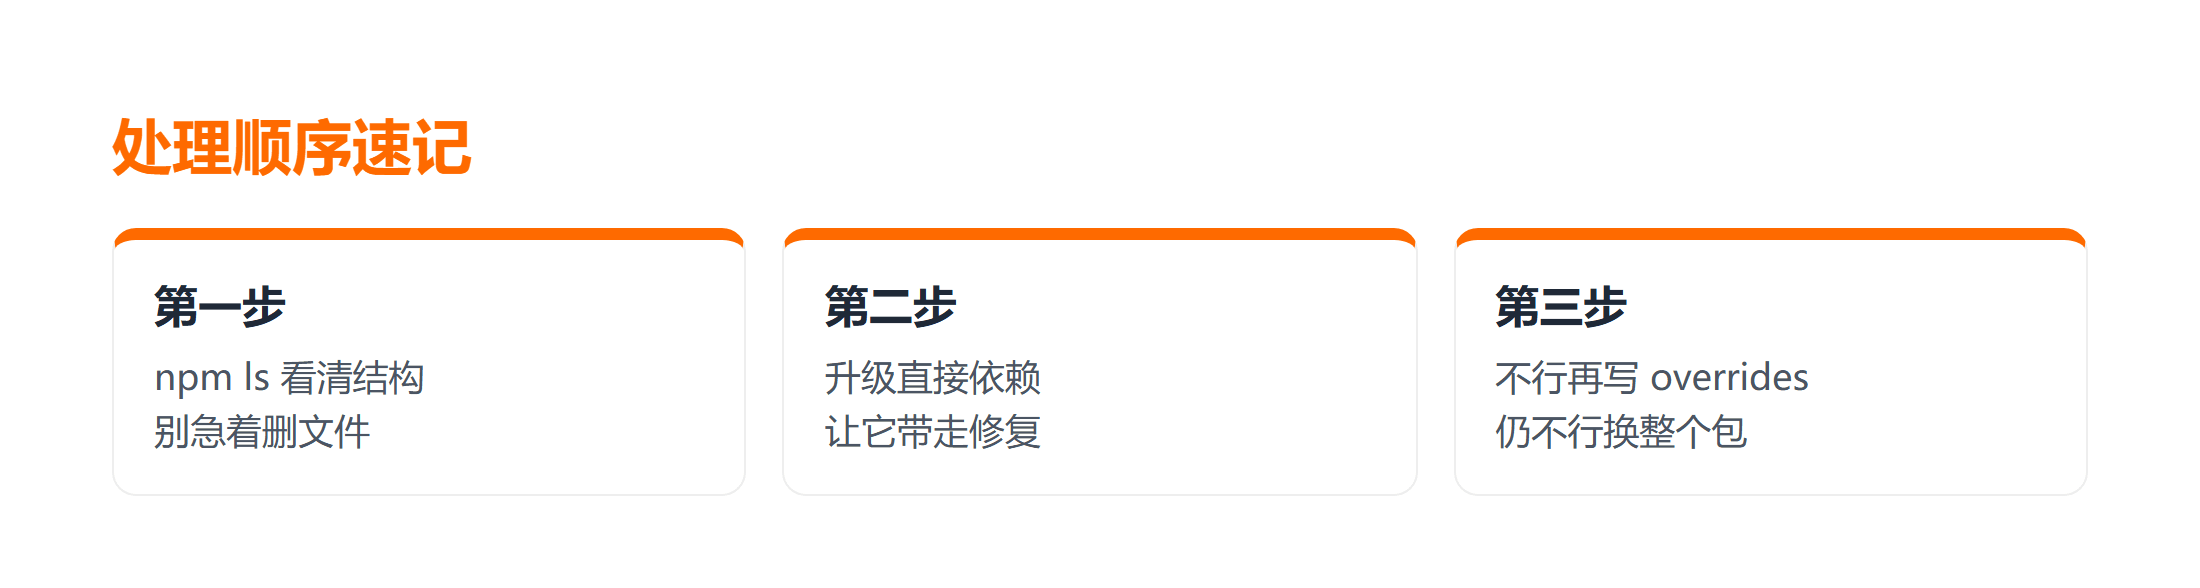
更稳的判断顺序是:先 npm outdated 看直接依赖是否有新版本能带走传递依赖的修复;不行再针对具体包写 overrides;仍不行才考虑替换整个直接依赖。预期结果是冲突消失且其他功能不受影响。若 overrides 后出现新报错,先检查是不是把某个包降到了不兼容的主版本,及时回退该条规则。判断该不该用强约束的更简单标准:先跑 npm outdated 看顶层是否有新版本能顺带带走修复;如果有,升级顶层往往一步到位,省去手写规则和维护成本。强制手段永远是最后选项,而不是第一反应。
四、坑三:忽视 peerDependencies 的提示
第三个坑是安装时控制台已经提示 peerDependencies 不匹配,却被忽略,导致运行时行为异常。这类警告不是噪声,它说明某个包期望宿主环境提供特定版本的工具,版本不对就会出现难以定位的失败。
处理时把 npm install 的完整输出保留下来,对照警告里提到的包名与版本区间,主动安装或升级对应的 peer 依赖。验证阶段用 Node.js 速查手册 查常用命令,确认 npm ls 不再出现 UNMET PEER DEPENDENCY。若修复后构建仍失败,回到依赖树定位是哪条路径引入了错配版本,再决定是 overrides 还是升级。保留完整的安装日志还有一个好处:当它被贴进社区提问或内部工单时,别人能立刻定位是哪条路径引入了不兼容的包,回复效率远高于一句模糊的“装不上”。把排错过程留痕,本身就是一种省时间的习惯。
常见问题
Q:overrides 和直接写 dependencies 有什么区别?
dependencies 控制你直接安装的包;overrides 强制所有层级的某个传递依赖统一版本。前者影响顶层,后者穿透整棵树,因此 overrides 要更谨慎,避免误伤。
Q:npm dedupe 能解决版本冲突吗?
npm dedupe 只在版本区间兼容时把重复包提升到公共层,无法解决真正的版本冲突。冲突必须靠升级或 overrides 处理,去重只是整理结构。
Q:为什么同一个包会出现两个版本?
因为两个直接依赖各自声明了互不兼容的版本区间,npm 无法合并,只能分别安装。这通常无害,只有在冲突或漏洞时才需要收敛。
总结
处理 npm 传递依赖的核心是“先看树、再改规则、慎删文件”。npm ls 看清结构,overrides 收敛冲突,升级优先于强制。把这套顺序走熟,依赖问题就从玄学变成可复现的排查流程。



